TL;DR
Ret det, der kan skade en kunde i dag, i denne rækkefølge: hemmelige nøgler i browseren, én kunde der når en andens data, felter en kunde kan sætte, som de ikke bør, og så om du kan gendanne fra en backup. Hvert trin har et tjek, du selv kan køre. Lad omskrivning, refaktorering og kodestil vente. Hvis du hyrer nogen til et kodeaudit, så bed om bevis for hvert trin, ikke en score.
Du byggede den med Lovable, Bolt, Cursor eller lignende. Den virker, folk betaler, og nu har en kundes sikkerhedsspørgeskema eller et opslag på Reddit fået dig til at undre dig over, hvad der ligger under. Bekymringen er rimelig: i en undersøgelse af 200 udrullede apps havde 182 mindst én sårbarhed, og brudt adgangskontrol førte listen. Det mere nyttige spørgsmål er, hvad du skal gøre mandag.
Det er den rækkefølge, jeg arbejder i, når jeg overtager sådan en app. Den kommer fra de apps og fra tests, jeg kørte igen på en lokal stack; tallene nedenfor er fra mine egne kørsler, på opfundne data.
Hvorfor ikke starte med en omskrivning?
Fordi en omskrivning ikke retter noget i denne uge, og dine kunders data er blotlagt i denne uge. Den smider også det væk, der allerede virker: den opførsel, dine kunder betaler for. Jeg afgør, om hver del af appen skal beholdes, repareres eller skrives om, efter auditten, og de fleste dele bliver.
Stil, mappestruktur, testdækning og gamle afhængigheder kommer også efter listen nedenfor. De betyder noget. De afgør bare ikke, om en kundes data lækker i nat.
Rækkefølgen
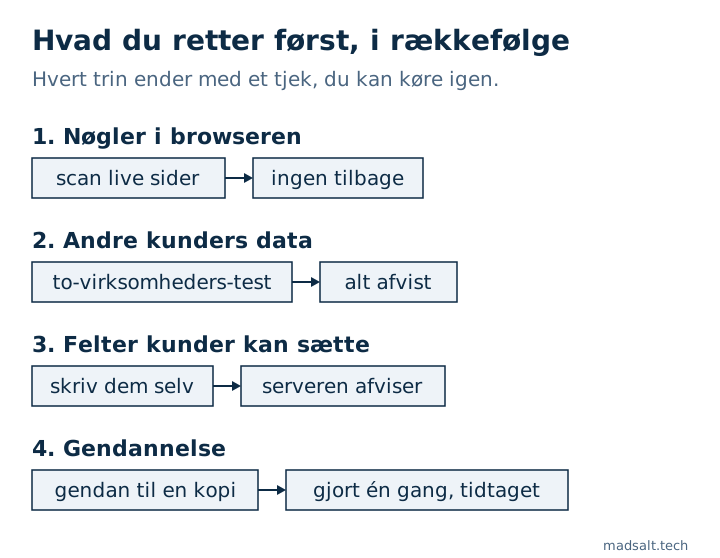
| Rækkefølge | Hvad | Tjekket | Færdigt, når |
|---|---|---|---|
| 1 | Hemmelige nøgler i browseren | Scan de live sider og det byggede JavaScript | Ingen hemmelig nøgle i nogen offentlig fil |
| 2 | Én kunde når en anden | To brugere i to virksomheder angriber hinanden | Alle stier på tværs af virksomheder afvises |
| 3 | Felter kunder ikke bør sætte | Prøv selv at skrive rolle, status og pris | Serveren afviser eller overskriver dem |
| 4 | Gendannelse | Gendan en backup til en kopi | Du har gjort det én gang og målt tiden |
1. Ligger der hemmelige nøgler i browseren?
Start her, fordi det tager minutter, og en lækket hemmelig nøgle ophæver alt andet. En Supabase secret- eller service_role-nøgle springer alle adgangsregler over, og i min test af en lækket nøgle læste den alle rækker under regler kun for ejeren og listede hver bruger.
Den gratis Secret scanner læser én offentlig side og de scripts, den linker til. Kør den på dine vigtigste offentlige sider. Den kan ikke se bag et login, så søg også i repoet og i dine hosting-indstillinger: alt med præfikset NEXT_PUBLIC_ eller VITE_ ender i browseren.
Fandt du en? Udskift den først, og se så efter, hvad der ændrede sig, mens den var ude. Offentlige nøgler som en Supabase publishable key eller en Firebase apiKey skal være der og er kun sikre, hvis reglerne bag dem holder, hvilket er trin 2.
2. Kan én kunde nå en andens data?
Det er trinnet, hvor betalende kunder står på spil, og det, hvor et hurtigt kig vildleder. Jeg byggede et skema med fejl, jeg ser i rigtige apps, og sendte 14 anmodninger mod en anden virksomhed. De fire læsetjek, de fleste prøver, var rene. Seks andre stier lækkede, gennem en børnetabel, en view, en funktion, medlemslisten og to slags skrivninger. Hvordan du kører det, står i multi-tenant isolationstesten.
Hvis du er på Supabase, så kør først det gratis Supabase-sikkerhedstjek. Det lister, hvad kataloget kan vise, som tabeller med RLS slået fra og policies, der tillader alle rækker. Kør derefter den gratis tenant-isolationstest med én bruger fra hver af to virksomheder, så viser den, hvilke rækker begge kan læse. På Firebase er det disse regelfejl, jeg leder efter, og filer har deres egne.
At klikke rundt i din app som en anden bruger finder ikke disse. Dine skærme spørger kun om det, de er bygget til at spørge om. Send anmodningerne direkte.
3. Hvad kan en kunde sætte, som de ikke bør?
Genereret kode stoler ofte på det, browseren sender. Åbn DevTools, kopiér en gem-anmodning og ændr et felt:
- Din rolle, på din egen profil
- Status på din egen post, som
approvedellerpaid - En pris, en plan eller en kreditsaldo
- Ejeren eller virksomheds-id’et på en post
I en kundes app, jeg gennemgik, sendte browseren selv status: 'approved' og sprang moderationen over. En policy kan sige, hvem der må skrive en række, men er et dårligt sted at beregne værdier. Alt, som penge eller rettigheder afhænger af, bør sættes af serveren eller en databasetrigger. Lovable-tjeklisten har flere af dem, og den samme omgåelse sidder typisk i hver anden sti, der skriver feltet, så list dem alle, før du retter den første.
4. Kunne du komme dig efter en dårlig dag?
Nogen med en fejl eller et stjålet login sletter en tabel. Har du en backup, og har nogen gendannet den? En backup, du aldrig har gendannet, er et håb. Gendan en til et separat projekt, tjek dataene og skriv ned, hvor lang tid det tog. Hvad Supabase-backups dækker afhænger af din plan, så læs det, før du stoler på dem.
Hvad kan vente?
- Omskrivninger og skift af framework. Afgør efter auditten, del for del.
- Kodestil og duplikering. Langsommere arbejde senere, ikke en kunderisiko i dag.
- Fuld testdækning. Skriv to-virksomheders-testen først; den dækker den risiko, der kan lukke forretningen.
- Scannerscores. Nyttige som en liste over spor. En ren score svarer ikke på trin 2 eller 3.
Rate limits på login og betalte endpoints kommer lige efter de fire trin. Jeg ville ikke sætte dem foran en lækage.
Skal du fortælle det til dine kunder?
Hvis en test finder et hul uden tegn på, at det er brugt, så ret det og før en optegnelse over, hvad du fandt og hvornår. Hvis personoplysninger faktisk blev blotlagt, kan det være et anmeldelsespligtigt brud: efter GDPR artikel 33 har en dataansvarlig generelt 72 timer fra det tidspunkt, vedkommende bliver opmærksom på det, og dine kontrakter kan tilføje egne vilkår. Spørg en jurist, så snart du har mistanke. Det er ikke en beslutning at træffe alene.
Hvad skal du spørge en, du hyrer?
Hvis du betaler for et kodeaudit eller en oprydning, adskiller disse spørgsmål bevis fra mening:
- Vil du teste med to rigtige konti i to virksomheder og vise mig hver sti og resultat?
- Vil du tjekke den live database og de live sider, ikke kun repoet?
- Hvilke fund retter jeg i denne uge, og hvilke kan vente, og hvorfor?
- Hvad beholder jeg, reparerer eller skriver om?
- Hvordan kan jeg køre dine tjek igen, når du er væk?
En lang PDF med en score og uden gentagelige anmodninger efterlader dig der, hvor du startede.
Begrænsninger. Det er min rækkefølge, fra apps på Supabase og lignende backends, og det er ikke et compliance-program. Apps med sundheds- eller betalingsdata har ekstra pligter oven i. Testtallene kommer fra et lille skema, jeg bevidst ødelagde, så de viser, hvad et hurtigt tjek kan overse, ikke hvor almindelig hver fejl er. Den juridiske note er generel information, ikke rådgivning.
Hvis en kunde beder om en rapport fra en penetrationstest, står hvad den koster i 2026 i en separat artikel.
Min lignende sag
Et selskab, jeg byggede til, betalte tusindvis af dollars om måneden for et dokumentprodukt til store virksomheder. Dets egen platform koster nu hundredvis om måneden, med roller til dokumenter, formularer, rapporter og en kundeportal, og kun de funktioner, teamet bruger. Se casen om byggedokumentplatformen.
Har du betalende kunder på en vibe-kodet app? Skriv til mig, så finder vi ud af, hvad der bør rettes, før det koster dig en kunde.
Betalende kunder på en vibe-kodet app?
Fortæl mig, hvad du har nu, og hvad du har brug for. Jeg svarer med den løsning, jeg selv ville vælge.
Skriv til mig