In breve
Corregga per prime le cose che oggi possono danneggiare un cliente, in questo ordine: chiavi segrete nel browser, un cliente che raggiunge i dati di un altro, campi che un cliente può impostare e non dovrebbe, poi la possibilità di ripristinare un backup. Ogni passo ha un controllo che può eseguire da solo. Lasci per dopo la riscrittura, il refactoring e lo stile del codice. Se incarica qualcuno di un audit del codice, chieda la prova di ogni passo, non un punteggio.
L’ha costruita con Lovable, Bolt, Cursor o simili. Funziona, la gente paga, e ora il questionario di sicurezza di un cliente o un post su Reddit Le ha fatto chiedere cosa ci sia sotto. È una preoccupazione ragionevole: in uno studio su 200 app in produzione, 182 avevano almeno una vulnerabilità, e il controllo degli accessi difettoso era in testa all’elenco. La domanda più utile è cosa fare lunedì.
Questo è l’ordine in cui lavoro quando prendo in carico un’app come questa. Viene da quelle app e da test che ho rieseguito su uno stack locale; i numeri qui sotto vengono dalle mie prove, su dati inventati.
Perché non cominciare con una riscrittura?
Perché una riscrittura non risolve nulla questa settimana, e i dati dei Suoi clienti sono esposti questa settimana. Butta anche via la parte che già funziona: il comportamento per cui i clienti pagano. Decido se tenere, riparare o riscrivere ogni parte dell’app dopo l’audit, e la maggior parte delle parti resta.
Anche stile, struttura delle cartelle, copertura dei test e vecchie dipendenze vengono dopo l’elenco qui sotto. Contano. Semplicemente non decidono se i dati di un cliente trapelano stanotte.
L’ordine
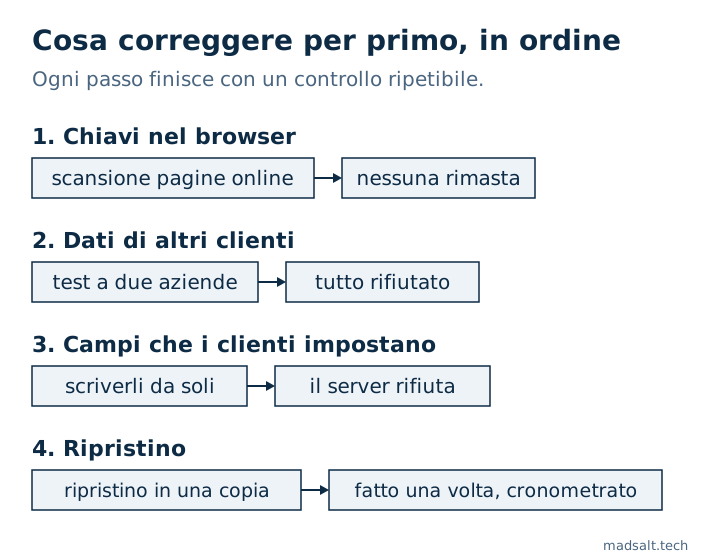
| Ordine | Cosa | Il controllo | Fatto quando |
|---|---|---|---|
| 1 | Chiavi segrete nel browser | Scansionare le pagine online e il JavaScript compilato | Nessuna chiave segreta in alcun file pubblico |
| 2 | Un cliente che raggiunge un altro | Due utenti in due aziende si attaccano a vicenda | Ogni percorso tra aziende viene rifiutato |
| 3 | Campi che i clienti non dovrebbero impostare | Provare a scrivere da soli ruolo, stato e prezzo | Il server li rifiuta o li sovrascrive |
| 4 | Ripristino | Ripristinare un backup in una copia | L’ha fatto una volta e l’ha cronometrato |
1. Ci sono chiavi segrete nel browser?
Cominci da qui perché richiede pochi minuti e una chiave segreta trapelata annulla tutto il resto. Una chiave segreta o service_role di Supabase salta ogni regola di accesso, e nel mio test di una chiave trapelata ha letto tutte le righe sotto policy solo per il proprietario ed elencato ogni utente.
Lo scanner di segreti gratuito legge una pagina pubblica e gli script che richiama. Lo esegua sulle Sue pagine pubbliche principali. Non vede dietro un login, quindi cerchi anche nel repository e nelle impostazioni di hosting: tutto ciò che ha il prefisso NEXT_PUBLIC_ o VITE_ va al browser.
Ne ha trovata una? La sostituisca per prima cosa, poi cerchi cosa è cambiato mentre era esposta. Le chiavi pubbliche, come una publishable key di Supabase o una apiKey di Firebase, sono fatte per stare lì, e sono sicure solo se le regole dietro reggono, cioè il passo 2.
2. Un cliente può raggiungere i dati di un altro?
È il passo in cui sono in gioco i clienti paganti, e quello in cui un’occhiata veloce inganna. Ho costruito uno schema con errori che vedo in app reali e ho inviato 14 richieste a una seconda azienda. I quattro controlli di lettura che la maggior parte delle persone prova sono risultati puliti. Altri sei percorsi lasciavano trapelare dati, attraverso una tabella figlia, una view, una funzione, l’elenco dei membri e due tipi di scrittura. Come eseguirlo è nel test di isolamento multi-tenant.
Se è su Supabase, esegua prima il Controllo sicurezza Supabase gratuito. Elenca ciò che il catalogo può mostrare, come le tabelle con la RLS disattivata e le policy che consentono ogni riga. Poi esegua il test di isolamento dei tenant gratuito con un utente per ciascuna di due aziende: il test mostra quali righe possono leggere entrambi. Su Firebase, questi errori nelle regole sono ciò che guardo, e i file ne hanno di propri.
Navigare nell’app come secondo utente non li troverà. Le Sue schermate chiedono solo ciò per cui sono costruite. Invii le richieste direttamente.
3. Cosa può impostare un cliente che non dovrebbe?
Il codice generato spesso si fida di ciò che invia il browser. Apra DevTools, copi una richiesta di salvataggio e cambi un campo:
- Il Suo ruolo, sul Suo profilo
- Lo stato di un Suo record, come
approvedopaid - Un prezzo, un piano o un saldo di crediti
- L’id del proprietario o dell’azienda su un record
In un’app di un cliente che ho esaminato, il browser inviava da sé status: 'approved' e saltava la moderazione. Una policy può dire chi può scrivere una riga, ma è un brutto posto per calcolare valori. Tutto ciò da cui dipendono denaro o permessi dovrebbe essere impostato dal server o da un trigger del database. La checklist Lovable ne ha altri, e lo stesso aggiramento tende a trovarsi in ogni altro percorso che scrive il campo, quindi li elenchi tutti prima di correggere il primo.
4. Potrebbe riprendersi da una brutta giornata?
Qualcuno con un bug o un accesso rubato elimina una tabella. Ha un backup, e qualcuno lo ha mai ripristinato? Un backup mai ripristinato è una speranza. Ne ripristini uno in un progetto separato, controlli i dati e annoti quanto tempo ci è voluto. Cosa coprono i backup di Supabase dipende dal Suo piano: lo legga prima di contarci.
Cosa può aspettare?
- Riscritture e cambi di framework. Si decide dopo l’audit, parte per parte.
- Stile del codice e duplicazione. Lavoro più lento per dopo, non un rischio per i clienti oggi.
- Copertura completa dei test. Scriva prima il test delle due aziende; copre il rischio che può chiudere l’attività.
- Punteggi degli scanner. Utili come elenco di indizi. Un punteggio pulito non risponde al passo 2 né al 3.
I limiti di frequenza su accesso ed endpoint a pagamento vengono subito dopo i quattro passi. Non li metterei prima di una falla.
Deve avvisare i Suoi clienti?
Se un test trova una falla senza segni che sia stata sfruttata, la corregga e tenga traccia di cosa ha trovato e quando. Se dati personali sono stati davvero esposti, potrebbe trattarsi di una violazione da notificare: ai sensi dell’articolo 33 del GDPR il titolare del trattamento ha in genere 72 ore da quando ne viene a conoscenza, e i Suoi contratti possono aggiungere termini propri. Si rivolga a un avvocato non appena lo sospetta. Non è una decisione da prendere da soli.
Cosa chiedere a chi incarica?
Se paga un audit del codice o una pulizia, queste domande separano la prova dall’opinione:
- Testerà con due account reali in due aziende e mi mostrerà ogni percorso e risultato?
- Controllerà il database e le pagine online, non solo il repository?
- Quali rilievi devo correggere questa settimana, quali possono aspettare, e perché?
- Cosa tengo, cosa riparo, cosa riscrivo?
- Come posso rieseguire i Suoi controlli quando se ne sarà andato?
Un lungo PDF con un punteggio e senza richieste riproducibili La lascia al punto di partenza.
Limiti. È il mio ordine, da app su Supabase e backend simili, e non è un programma di conformità. Le app con dati sanitari o di pagamento hanno obblighi aggiuntivi che si sommano. I numeri dei test vengono da un piccolo schema che ho rotto di proposito, quindi mostrano cosa può sfuggire a un controllo rapido, non quanto sia diffuso ogni errore. La nota legale è un’informazione generale, non una consulenza.
Se un acquirente chiede un report di penetration test, quanto costa nel 2026 è in un articolo a parte.
Il mio caso simile
Un’azienda per cui ho costruito pagava migliaia di dollari al mese per un prodotto documentale enterprise. La sua piattaforma ora costa qualche centinaio al mese, con ruoli per documenti, moduli, report e un portale clienti, e solo le funzioni che il team usa. Vedi il caso della piattaforma documentale per cantieri.
Ha clienti paganti su un’app creata con il vibe coding? Mi scriva e decideremo cosa sistemare prima che le costi un cliente.
Clienti paganti su un'app creata con il vibe coding?
Mi dica cosa ha adesso e cosa le serve. Le risponderò con l'opzione che sceglierei io.
Mi scriva