TL;DR
Korjaa ensin se, mikä voi vahingoittaa asiakasta tänään, tässä järjestyksessä: secret keyt selaimessa, yksi asiakas toisen datassa, kentät, joita asiakas voi asettaa mutta ei pitäisi, ja sitten se, voitko palauttaa varmuuskopiosta. Jokaisella vaiheella on tarkistus, jonka voit ajaa itse. Jätä uudelleenkirjoitus, refaktorointi ja koodityyli myöhemmäksi. Jos palkkaat jonkun koodiauditointiin, pyydä todiste jokaisesta vaiheesta, älä pisteitä.
Rakensit sen Lovablella, Boltilla, Cursorilla tai vastaavalla. Se toimii, ihmiset maksavat, ja nyt asiakkaan tietoturvakysely tai Reddit-postaus on saanut sinut miettimään, mitä sen alla on. Huoli on perusteltu: yhdessä 200 julkaistun sovelluksen tutkimuksessa 182:ssa oli vähintään yksi haavoittuvuus, ja rikkinäinen pääsynhallinta oli listan kärjessä. Hyödyllisempi kysymys on, mitä tehdä maanantaina.
Tässä järjestyksessä työskentelen, kun otan tällaisen sovelluksen hoitooni. Se tulee noista sovelluksista ja testeistä, jotka ajoin uudelleen paikallisessa stackissa; alla olevat luvut ovat omista ajoistani, keksityllä datalla.
Miksi ei aloiteta uudelleenkirjoituksella?
Koska uudelleenkirjoitus ei korjaa mitään tällä viikolla, ja asiakkaidesi data on alttiina tällä viikolla. Se myös heittää pois sen, mikä jo toimii: käytöksen, josta asiakkaasi maksavat. Päätän jokaisen sovelluksen osan kohdalla, pidetäänkö, korjataanko vai kirjoitetaanko uudelleen, auditoinnin jälkeen, ja useimmat osat jäävät.
Tyyli, kansiorakenne, testikattavuus ja vanhat riippuvuudet tulevat myös alla olevan listan jälkeen. Ne merkitsevät. Ne eivät vain ratkaise, vuotaako asiakkaan data tänä yönä.
Järjestys
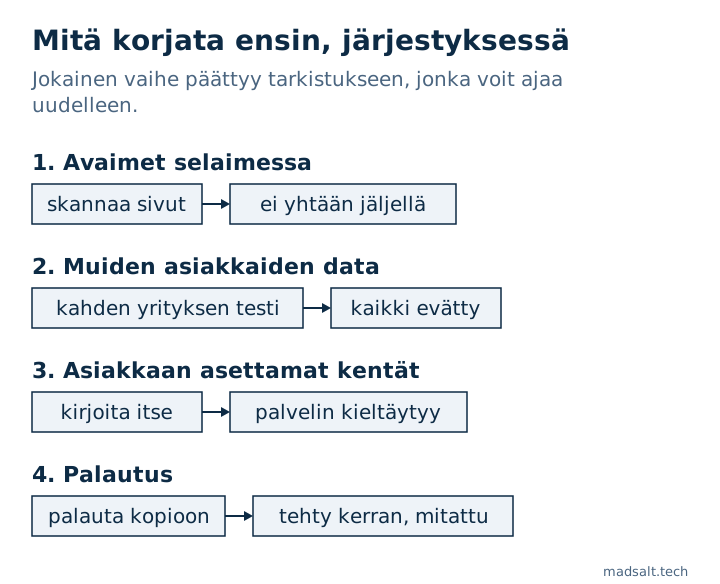
| Järjestys | Mitä | Tarkistus | Valmis, kun |
|---|---|---|---|
| 1 | Secret keyt selaimessa | Skannaa julkiset sivut ja rakennettu JavaScript | Yhtään secret keytä ei ole julkisessa tiedostossa |
| 2 | Yksi asiakas toisen datassa | Kaksi käyttäjää kahdessa yrityksessä hyökkää toistensa kimppuun | Jokainen yritysten välinen polku evätään |
| 3 | Kentät, joita asiakkaat eivät saa asettaa | Yritä kirjoittaa itse rooli, tila ja hinta | Palvelin kieltäytyy tai ylikirjoittaa ne |
| 4 | Palautus | Palauta varmuuskopio kopioon | Teit sen kerran ja mittasit ajan |
1. Onko secret keyjä selaimessa?
Aloita tästä, koska se vie minuutteja ja vuotanut secret key mitätöi kaiken muun. Supabasen secret- tai service_role-avain ohittaa kaikki pääsysäännöt, ja vuotaneen avaimen testissäni se luki kaikki rivit vain omistajalle tarkoitettujen politiikkojen alla ja listasi jokaisen käyttäjän.
Ilmainen secret scanner lukee yhden julkisen sivun ja sen linkittämät skriptit. Aja se pääasiallisilla julkisilla sivuillasi. Se ei näe kirjautumisen taakse, joten etsi myös repositoriosta ja hosting-asetuksista: kaikki, mikä alkaa NEXT_PUBLIC_ tai VITE_, menee selaimeen.
Löytyikö yksi? Vaihda se ensin ja katso sitten, mitä muuttui sen ollessa ulkona. Julkiset avaimet, kuten Supabasen publishable key tai Firebasen apiKey, on tarkoitettu olemaan siellä, ja ne ovat turvallisia vain jos niiden takana olevat säännöt pitävät, mikä on vaihe 2.
2. Pääseekö yksi asiakas toisen dataan?
Tämä on vaihe, jossa maksavat asiakkaat ovat pelissä ja jossa nopea silmäys johtaa harhaan. Rakensin skeeman virheillä, joita näen oikeissa sovelluksissa, ja lähetin 14 pyyntöä toiseen yritykseen. Neljä lukutarkistusta, joita useimmat kokeilevat, olivat puhtaita. Kuusi muuta polkua vuoti lapsitaulun, näkymän, funktion, jäsenlistan ja kahdenlaisen kirjoituksen kautta. Miten sen ajaa, kerrotaan artikkelissa multi-tenant-eristystesti.
Jos olet Supabasessa, aja ensin ilmainen Supabase-tietoturvatarkistus. Se listaa, mitä katalogi voi näyttää, kuten taulut, joilla RLS on pois, ja politiikat, jotka päästävät läpi jokaisen rivin. Aja sen jälkeen ilmainen tenant-eristystesti yhdellä käyttäjällä kummastakin kahdesta yrityksestä, niin näet, mitkä rivit molemmat voivat lukea. Firebasessa nämä sääntövirheet ovat se, mistä katson, ja tiedostoilla on omansa.
Sovelluksessa toisena käyttäjänä klikkailu ei löydä näitä. Ruutusi pyytävät vain sitä, mitä ne on tehty pyytämään. Lähetä pyynnöt suoraan.
3. Mitä asiakas voi asettaa, mitä ei pitäisi?
Generoitu koodi luottaa usein siihen, mitä selain lähettää. Avaa DevTools, kopioi tallennuspyyntö ja muuta kenttää:
- Oma roolisi omalla profiilillasi
- Oman tietueesi tila, kuten
approvedtaipaid - Hinta, paketti tai krediittisaldo
- Tietueen omistajan tai yrityksen id
Erään asiakkaan sovelluksessa, jonka kävin läpi, selain lähetti itse status: 'approved' ja ohitti moderoinnin. Politiikka voi sanoa, kuka saa kirjoittaa rivin, mutta se on huono paikka laskea arvoja. Kaiken, mistä raha tai oikeudet riippuvat, pitäisi asettaa palvelimen tai tietokannan triggerin. Lovable-tarkistuslistassa on lisää tällaisia, ja sama ohitus asuu usein jokaisella muulla polulla, joka kirjoittaa kentän, joten listaa ne kaikki ennen ensimmäisen korjaamista.
4. Voisitko toipua huonosta päivästä?
Joku, jolla on bugi tai varastettu kirjautuminen, poistaa taulun. Onko sinulla varmuuskopio, ja onko kukaan palauttanut sitä? Varmuuskopio, jota et ole koskaan palauttanut, on toivo. Palauta yksi erilliseen projektiin, tarkista data ja kirjoita muistiin, kuinka kauan se kesti. Mitä Supabasen varmuuskopiot kattavat, riippuu paketistasi, joten lue se ennen kuin luotat niihin.
Mikä voi odottaa?
- Uudelleenkirjoitukset ja kehyksen vaihdot. Päätä auditoinnin jälkeen, osa kerrallaan.
- Koodityyli ja toisto. Hitaampaa työtä myöhemmin, ei asiakasriski tänään.
- Täysi testikattavuus. Kirjoita ensin kahden yrityksen testi; se kattaa riskin, joka voi lopettaa liiketoiminnan.
- Skannerin pisteet. Hyödyllisiä vihjelistana. Puhdas pistemäärä ei vastaa vaiheisiin 2 tai 3.
Kirjautumisen ja maksullisten päätepisteiden nopeusrajoitukset tulevat heti neljän vaiheen jälkeen. En laittaisi niitä vuodon edelle.
Pitääkö asiakkaille kertoa?
Jos testi löytää aukon, josta ei ole merkkejä käytöstä, korjaa se ja pidä kirjaa siitä, mitä löysit ja milloin. Jos henkilötietoja todella paljastui, se voi olla ilmoitettava tietoturvaloukkaus: GDPR:n 33 artiklan mukaan rekisterinpitäjällä on yleensä 72 tuntia tietoon tulosta, ja sopimuksesi voivat lisätä omia määräaikoja. Kysy juristilta heti, kun epäilet. Tätä päätöstä ei kannata tehdä yksin.
Mitä kysyä palkkaamaltasi?
Jos maksat koodiauditoinnista tai siivouksesta, nämä kysymykset erottavat todisteen mielipiteestä:
- Testaatko kahdella oikealla tilillä kahdessa yrityksessä ja näytätkö minulle jokaisen polun ja tuloksen?
- Tarkistatko oikean tietokannan ja oikeat sivut, et vain repositoriota?
- Mitkä löydökset korjaan tällä viikolla, mitkä voivat odottaa, ja miksi?
- Mitä pidän, korjaan tai kirjoitan uudelleen?
- Miten voin ajaa tarkistuksesi uudelleen, kun et enää ole paikalla?
Pitkä PDF pisteineen ja ilman toistettavia pyyntöjä jättää sinut sinne, mistä aloitit.
Rajoitukset. Tämä on minun järjestykseni, Supabasessa ja vastaavilla backendeillä olevista sovelluksista, eikä se ole vaatimustenmukaisuusohjelma. Sovelluksilla, joissa on terveys- tai maksutietoja, on lisävelvoitteita, jotka tulevat päälle. Testien luvut tulevat pienestä skeemasta, jonka rikoin tahallaan, joten ne näyttävät, mitä nopea tarkistus voi ohittaa, eivät sitä, kuinka yleinen kukin virhe on. Juridinen huomautus on yleistä tietoa, ei neuvontaa.
Jos ostaja pyytää penetraatiotestin raporttia, mitä se maksaa vuonna 2026 kerrotaan erillisessä artikkelissa.
Vastaava tapaukseni
Yritys, jolle rakensin, maksoi tuhansia dollareita kuukaudessa suuryritysten asiakirjatuotteesta. Sen oma alusta maksaa nyt satoja kuukaudessa, ja siinä on roolit asiakirjoille, lomakkeille, raporteille ja asiakasportaalille sekä vain ne ominaisuudet, joita tiimi käyttää. Katso rakennusalan asiakirja-alustan tapaus.
Onko sinulla maksavia asiakkaita vibe-koodatussa sovelluksessa? Kirjoita minulle, niin selvitämme, mitä korjataan ennen kuin se maksaa sinulle asiakkaan.
Maksavia asiakkaita vibe-koodatussa sovelluksessa?
Kerro, mitä sinulla on nyt ja mitä tarvitset. Vastaan vaihtoehdolla, jonka itse valitsisin.
Kirjoita minulle