TL;DR
Fiks det som kan skade en kunde i dag, i denne rekkefølgen: hemmelige nøkler i nettleseren, én kunde som når en annens data, felt en kunde kan sette men ikke bør, og så om du kan gjenopprette fra en sikkerhetskopi. Hvert steg har en sjekk du kan kjøre selv. La omskriving, refaktorering og kodestil vente. Hvis du leier inn noen til en kodegjennomgang, be om bevis for hvert steg, ikke en score.
Du bygde den med Lovable, Bolt, Cursor eller lignende. Den virker, folk betaler, og nå har et sikkerhetsskjema fra en kunde eller et innlegg på Reddit fått deg til å lure på hva som ligger under. Den uroen er rimelig: i en studie av 200 utrullede apper hadde 182 minst én sårbarhet, og ødelagt tilgangskontroll lå øverst på listen. Det mer nyttige spørsmålet er hva du gjør på mandag.
Dette er rekkefølgen jeg jobber i når jeg overtar en slik app. Den kommer fra de appene og fra tester jeg kjørte på nytt på en lokal stack; tallene under er fra mine egne kjøringer, på oppdiktede data.
Hvorfor ikke begynne med en omskriving?
Fordi en omskriving ikke fikser noe denne uken, og kundenes data er eksponert denne uken. Den kaster også bort det som allerede virker: oppførselen kundene betaler for. Jeg bestemmer behold, reparer eller skriv om for hver del av appen etter gjennomgangen, og de fleste delene blir.
Stil, mappestruktur, testdekning og gamle avhengigheter kommer også etter listen under. De betyr noe. De avgjør bare ikke om en kundes data lekker i kveld.
Rekkefølgen
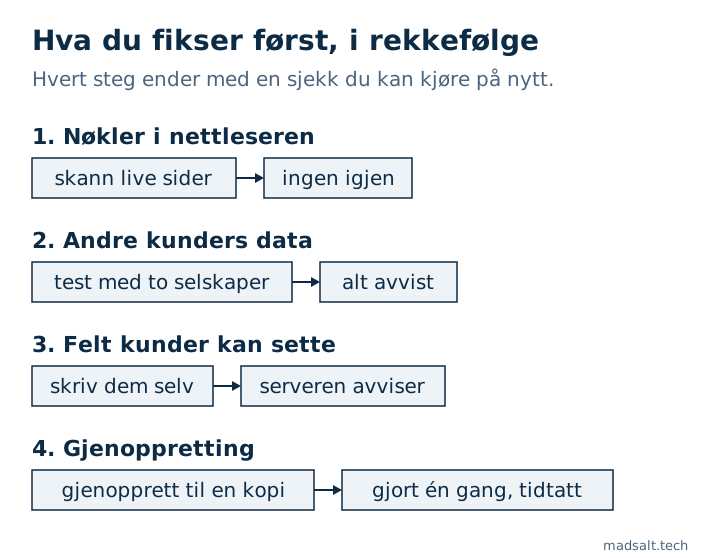
| Rekkefølge | Hva | Sjekken | Ferdig når |
|---|---|---|---|
| 1 | Hemmelige nøkler i nettleseren | Skann de live sidene og den bygde JavaScript-en | Ingen hemmelig nøkkel i noen offentlig fil |
| 2 | Én kunde når en annen | To brukere i to selskaper angriper hverandre | Hver vei mellom selskaper er avvist |
| 3 | Felt kunder ikke bør sette | Prøv å skrive rolle, status og pris selv | Serveren avviser eller overskriver dem |
| 4 | Gjenoppretting | Gjenopprett en sikkerhetskopi til en kopi | Du gjorde det én gang og tok tiden |
1. Ligger hemmelige nøkler i nettleseren?
Begynn her, fordi det tar minutter og en lekket hemmelig nøkkel opphever alt annet. En Supabase secret eller service_role-nøkkel hopper over hver tilgangsregel, og i testen min av en lekket nøkkel leste den alle rader under policyer kun for eieren og listet hver bruker.
Den gratis Secret scanner leser én offentlig side og skriptene den lenker til. Kjør den på de viktigste offentlige sidene dine. Den ser ikke bak en innlogging, så søk også i repoet og hostinginnstillingene: alt med prefikset NEXT_PUBLIC_ eller VITE_ går til nettleseren.
Fant du en? Bytt den først, og se så etter hva som endret seg mens den var ute. Offentlige nøkler som en Supabase publishable key eller en Firebase apiKey skal være der, og er trygge bare hvis reglene bak dem holder, som er steg 2.
2. Kan én kunde nå en annens data?
Dette er steget med betalende kunder på spill, og det der et raskt blikk lurer deg. Jeg bygde et skjema med feil jeg ser i ekte apper og sendte 14 forespørsler mot et andre selskap. De fire lesesjekkene de fleste prøver, var rene. Seks andre veier lekket, gjennom en barnetabell, en view, en funksjon, medlemslisten og to typer skriving. Hvordan du kjører den, står i multi-tenant isolasjonstesten.
Hvis du bruker Supabase, kjør den gratis Supabase-sikkerhetssjekken først. Den lister det katalogen kan vise, som tabeller med RLS av og policyer som slipper inn alle rader. Kjør deretter den gratis tenant-isolasjonstesten med én bruker fra hvert av to selskaper, så viser den hvilke rader begge kan lese. På Firebase er disse regelfeilene der jeg ser, og filer har sine egne.
Å klikke seg gjennom appen som en andre bruker finner ikke dette. Skjermene dine ber bare om det de er bygget for å be om. Send forespørslene direkte.
3. Hva kan en kunde sette som de ikke bør?
Generert kode stoler ofte på det nettleseren sender. Åpne DevTools, kopier en lagreforespørsel og endre et felt:
- Din egen rolle, på din egen profil
- Statusen på din egen post, som
approvedellerpaid - En pris, en plan eller en kredittsaldo
- Eier- eller selskaps-ID på en post
I en kundes app jeg gjennomgikk, sendte nettleseren selv status: 'approved' og hoppet over moderering. En policy kan si hvem som får skrive en rad, men er et dårlig sted å regne ut verdier. Alt penger eller tilgang avhenger av, bør settes av serveren eller en databasetrigger. Lovable-sjekklisten har flere av disse, og den samme omgåelsen sitter ofte i hver annen vei som skriver feltet, så list dem alle før du fikser den første.
4. Kunne du kommet deg etter en dårlig dag?
Noen med en feil eller en stjålet innlogging sletter en tabell. Har du en sikkerhetskopi, og har noen gjenopprettet den? En sikkerhetskopi du aldri har gjenopprettet er et håp. Gjenopprett én til et eget prosjekt, sjekk dataene og skriv ned hvor lang tid det tok. Hva Supabase-sikkerhetskopier dekker avhenger av planen din, så les det før du stoler på dem.
Hva kan vente?
- Omskrivinger og rammeverksbytter. Bestem etter gjennomgangen, del for del.
- Kodestil og duplisering. Tregere arbeid senere, ikke en kunderisiko i dag.
- Full testdekning. Skriv tester med to selskaper først; den dekker risikoen som kan ende virksomheten.
- Skannerscorer. Nyttige som en liste over spor. En ren score svarer ikke på steg 2 eller 3.
Rate limits på innlogging og betalte endepunkter kommer rett etter de fire stegene. Jeg ville ikke satt dem foran en lekkasje.
Må du si fra til kundene dine?
Hvis en test finner et hull uten tegn til at det er brukt, fiks det og noter hva du fant og når. Hvis personopplysninger faktisk ble eksponert, kan det være et meldepliktig avvik: etter GDPR artikkel 33 har en behandlingsansvarlig vanligvis 72 timer fra den blir kjent med det, og kontraktene dine kan legge til egne frister. Ta kontakt med en jurist så snart du mistenker det. Det er ikke en avgjørelse å ta alene.
Hva bør du spørre den du leier inn om?
Hvis du betaler for en kodegjennomgang eller en opprydding, skiller disse spørsmålene bevis fra mening:
- Vil du teste med to ekte kontoer i to selskaper og vise meg hver vei og hvert resultat?
- Vil du sjekke den live databasen og de live sidene, ikke bare repoet?
- Hvilke funn fikser jeg denne uken, hvilke kan vente, og hvorfor?
- Hva beholder, reparerer eller skriver jeg om?
- Hvordan kan jeg kjøre sjekkene dine på nytt når du er borte?
En lang PDF med en score og uten gjenskapbare forespørsler lar deg stå der du startet.
Begrensninger. Dette er rekkefølgen min, fra apper på Supabase og lignende backends, og det er ikke et samsvarsprogram. Apper med helse- eller betalingsdata har ekstra plikter oppå dette. Testtallene kommer fra et lite skjema jeg ødela med vilje, så de viser hva en rask sjekk kan overse, ikke hvor vanlig hver feil er. Den juridiske merknaden er generell informasjon, ikke rådgivning.
Hvis en kjøper ber om en rapport fra en penetrasjonstest, står hva den koster i 2026 i en egen artikkel.
Mitt tilsvarende tilfelle
Et selskap jeg bygde for betalte tusenvis av dollar i måneden for et dokumentprodukt for store virksomheter. Egen plattform koster nå hundrevis i måneden, med roller for dokumenter, skjemaer, rapporter og en kundeportal, og bare funksjonene teamet bruker. Se caset om byggedokumentplattformen.
Har du betalende kunder på en vibe-kodet app? Skriv til meg, så finner vi ut hva som bør fikses før det koster deg en kunde.
Betalende kunder på en vibe-kodet app?
Fortell meg hva du har nå og hva du trenger. Jeg svarer med alternativet jeg selv ville valgt.
Skriv til meg