Lühidalt
Parandage esimesena see, mis võib täna klienti kahjustada, selles järjekorras: secret key’d brauseris, üks klient teise andmeteni jõudmas, väljad, mida klient saab määrata ja ei tohiks, ning siis see, kas te saate varukoopiast taastada. Igal sammul on kontroll, mille saate ise käivitada. Ümberkirjutamine, refaktoreerimine ja koodistiil jätke hilisemaks. Kui palkate kellegi koodiauditiks, küsige iga sammu tõendit, mitte hinnet.
Ehitasite selle Lovable’i, Bolti, Cursoriga või sarnasega. See töötab, inimesed maksavad ja nüüd on kliendi turvaankeet või Redditi postitus pannud teid mõtlema, mis selle all on. Mure on mõistlik: ühes 200 juurutatud rakenduse uuringus oli 182 rakenduses vähemalt üks haavatavus ja katkine ligipääsukontroll oli nimekirja eesotsas. Kasulikum küsimus on, mida esmaspäeval teha.
See on järjekord, milles töötan, kui sellise rakenduse üle võtan. See tuleb nendest rakendustest ja testidest, mida kordasin kohalikus stackis; allpool olevad numbrid on minu enda käivitustest, väljamõeldud andmetel.
Miks mitte alustada ümberkirjutamisest?
Sest ümberkirjutamine ei paranda sel nädalal midagi ja teie klientide andmed on avatud just sel nädalal. Samuti viskab see minema selle, mis juba töötab: käitumise, mille eest teie kliendid maksavad. Otsustan iga rakenduse osa kohta, kas hoida, parandada või kirjutada ümber, pärast auditit, ja enamik osi jääb.
Stiil, kaustastruktuur, testide kate ja vanad sõltuvused tulevad samuti pärast allolevat nimekirja. Need loevad. Nad lihtsalt ei otsusta, kas kliendi andmed täna öösel lekivad.
Järjekord
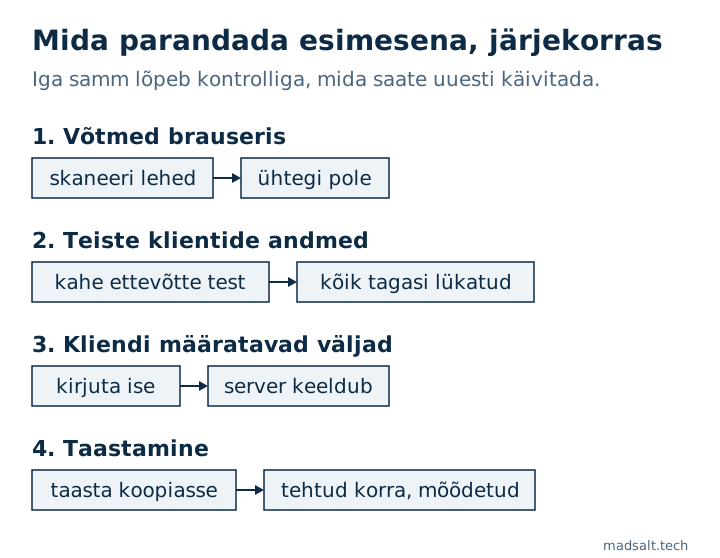
| Järjekord | Mis | Kontroll | Valmis, kui |
|---|---|---|---|
| 1 | Secret key’d brauseris | Skaneerige avalikud lehed ja ehitatud JavaScript | Ühtegi secret key’d pole avalikus failis |
| 2 | Üks klient jõuab teiseni | Kaks kasutajat kahes ettevõttes ründavad üksteist | Iga ettevõtetevaheline tee on tagasi lükatud |
| 3 | Väljad, mida kliendid ei tohiks määrata | Proovige ise kirjutada roll, staatus ja hind | Server keeldub või kirjutab need üle |
| 4 | Taastamine | Taastage varukoopia koopiasse | Tegite seda korra ja mõõtsite aega |
1. Kas brauseris on secret key’sid?
Alustage siit, sest see võtab minuteid ja lekkinud secret key teeb kõik muu tühjaks. Supabase’i secret või service_role võti jätab vahele kõik ligipääsureeglid ja minu lekkinud võtme testis luges see kõik read ainult omaniku poliitikate all ja loetles iga kasutaja.
Tasuta secret scanner loeb ühte avalikku lehte ja sellelt lingitud skripte. Käivitage see oma peamistel avalikel lehtedel. See ei näe sisselogimise taha, seega otsige ka repositooriumist ja hostingu seadetest: kõik, mille ees on NEXT_PUBLIC_ või VITE_, läheb brauserisse.
Leidsite ühe? Asendage see esimesena ja vaadake siis, mis muutus, kui see väljas oli. Avalikud võtmed, nagu Supabase’i publishable key või Firebase’i apiKey, on seal meelega ja on turvalised ainult siis, kui nende taga olevad reeglid peavad, mis on samm 2.
2. Kas üks klient jõuab teise andmeteni?
See on samm, kus on kaalul maksvad kliendid ja kus kiire pilk eksitab. Ehitasin skeemi vigadega, mida näen päris rakendustes, ja saatsin teisele ettevõttele 14 päringut. Neli lugemist, mida enamik proovib, olid puhtad. Kuus muud teed lekkisid: alamtabeli, vaate, funktsiooni, liikmete loendi ja kahte liiki kirjutamiste kaudu. Kuidas seda käivitada, on artiklis multi-tenant isolatsiooni test.
Kui olete Supabase’is, käivitage esimesena tasuta Supabase’i turvakontroll. See loetleb, mida kataloog näidata saab, näiteks tabelid, kus RLS on väljas, ja poliitikad, mis lubavad kõik read. Seejärel käivitage tasuta tenant isolatsiooni test ühe kasutajaga kummastki kahest ettevõttest ja see näitab, milliseid ridu mõlemad lugeda saavad. Firebase’is on need reeglivead see, kust ma vaatan, ja failidel on omad.
Rakenduses teise kasutajana ringi klõpsamine neid ei leia. Teie ekraanid küsivad ainult seda, milleks need on tehtud. Saatke päringud otse.
3. Mida saab klient määrata, mida ei tohiks?
Genereeritud kood usaldab tihti seda, mida brauser saadab. Avage DevTools, kopeerige salvestuspäring ja muutke välja:
- Teie roll, teie enda profiilil
- Teie enda kirje staatus, näiteks
approvedvõipaid - Hind, pakett või krediidisaldo
- Kirje omaniku või ettevõtte id
Ühe kliendi rakenduses, mida üle vaatasin, saatis brauser ise status: 'approved' ja jättis modereerimise vahele. Poliitika saab öelda, kes tohib rida kirjutada, aga see on halb koht väärtuste arvutamiseks. Kõik, millest sõltuvad raha või õigused, peaks määrama server või andmebaasi trigger. Lovable’i nimekirjas on neid rohkem ja sama möödaviik istub tihti igal teisel teel, mis välja kirjutab, seega loetlege need kõik enne esimese parandamist.
4. Kas te saaksite halvast päevast taastuda?
Keegi, kellel on viga või varastatud sisselogimine, kustutab tabeli. Kas teil on varukoopia ja kas keegi on selle taastanud? Varukoopia, mida pole kunagi taastatud, on lootus. Taastage üks eraldi projekti, kontrollige andmeid ja kirjutage üles, kui kaua see võttis. Mida Supabase’i varukoopiad katavad, sõltub teie paketist, seega lugege see läbi enne, kui neile loodate.
Mis võib oodata?
- Ümberkirjutamised ja raamistiku vahetused. Otsustage pärast auditit, osa haaval.
- Koodistiil ja dubleerimine. Aeglasem töö hiljem, mitte kliendirisk täna.
- Täielik testide kate. Kirjutage esmalt kahe ettevõtte test; see katab riski, mis võib ettevõtte lõpetada.
- Skanneri hinded. Kasulikud vihjete loendina. Puhas hinne ei vasta sammudele 2 ega 3.
Sisselogimise ja tasuliste otspunktide kiiruspiirangud tulevad kohe pärast nelja sammu. Ma ei paneks neid lekke ette.
Kas peate oma kliente teavitama?
Kui test leiab augu, millel pole kasutamise märke, parandage see ja pidage arvestust, mida leidsite ja millal. Kui isikuandmed tõesti paljastati, võib see olla teatatav rikkumine: GDPR-i artikli 33 järgi on vastutaval töötlejal üldjuhul 72 tundi teadasaamisest ja teie lepingud võivad lisada omad tähtajad. Küsige juristilt kohe, kui kahtlustate. Seda otsust ei tasu üksi teha.
Mida küsida inimeselt, kelle palkate?
Kui maksate koodiauditi või puhastuse eest, eraldavad need küsimused tõendi arvamusest:
- Kas testite kahe päris kontoga kahes ettevõttes ja näitate mulle iga teed ja tulemust?
- Kas kontrollite reaalset andmebaasi ja reaalseid lehti, mitte ainult repositooriumi?
- Millised leiud ma parandan sel nädalal, millised võivad oodata, ja miks?
- Mida ma hoian, parandan või kirjutan ümber?
- Kuidas ma saan teie kontrolle uuesti käivitada, kui teid enam pole?
Pikk PDF hindega ja ilma taasesitatavate päringuteta jätab teid sinna, kus te olite.
Piirangud. See on minu järjekord, Supabase’is ja sarnastel backendidel olevatest rakendustest, ega ole vastavusprogramm. Rakendustel, kus on terviseandmed või makseandmed, on lisakohustused, mis tulevad peale. Testide numbrid pärinevad väikesest skeemist, mille meelega katki tegin, seega näitavad need, mida kiire kontroll võib maha magada, mitte seda, kui tavaline iga viga on. Juriidiline märkus on üldine teave, mitte nõuanne.
Kui ostja küsib penetratsioonitesti aruannet, on mis see 2026. aastal maksab eraldi artiklis.
Minu sarnane juhtum
Ettevõte, kellele ehitasin, maksis suurettevõtete dokumenditoote eest tuhandeid dollareid kuus. Nende oma platvorm maksab nüüd sadu kuus, rollidega dokumentidele, vormidele, aruannetele ja kliendiportaalile ning ainult nende funktsioonidega, mida meeskond kasutab. Vaadake ehitusdokumentide platvormi juhtumit.
Kas teil on maksvaid kliente vibe-kodeeritud rakenduses? Kirjutage mulle, siis selgitame välja, mida parandada, enne kui see maksab teile kliendi.
Maksvaid kliente vibe-kodeeritud rakenduses?
Öelge mulle, mis teil praegu on ja mida vajate. Vastan valikuga, mille ise teeksin.
Kirjutage mulle