Trumpai
Pačių pardavėjų puslapiai įprastą skverbties testą vertina 5000–35 000 USD, daugumos intervalų viršutinė riba yra 30 000 USD, o sudėtingas darbas gali viršyti 100 000 USD. Vienas pardavėjas rašo, kad viskas, kas siūloma pigiau nei už 4000 USD, greičiausiai nėra tikras testas. Mažam SaaS Supabase ar Lovable pagrindu pirkėjo saugumo klausimynas paprastai pirmiausia klausia, ar vienas klientas gali pasiekti kito duomenis, ir šį testą galite atlikti patys, prieš ką nors mokėdami. Tai kainoraščių intervalai iš pardavėjų puslapių, o ne apklausa, ir pasiūlymų neprašiau.
Pirkėjo saugumo klausimyne dažnai yra eilutė, prašanti skverbties testo ataskaitos, o kita paieška – kiek toks testas kainuoja. Atsakymus internete rašo tie, kurie testus parduoda, todėl šiame straipsnyje pirmiausia pateikiami skaičiai su puslapiu, iš kurio kiekvienas paimtas, o paskui – ką testas tikrina, kada jo reikia ir ką daryti prieš mokant.
Kaip gavau skaičius. 2026 m. lapkričio 6 d. perskaičiau penkių pardavėjų kainų puslapius ir kiekvieną intervalą paėmiau taip, kaip parašyta. Vidurkių neskaičiavau, ir nė vienas iš pardavėjų nėra mano. Kainoraščio intervalas nėra pasirašytas pasiūlymas.
Kiek 2026 m. kainuoja skverbties testas?
Dauguma intervalų baigiasi ties 30 000 arba 35 000 USD, o dauguma prasideda tarp 5000 ir 15 000 USD.
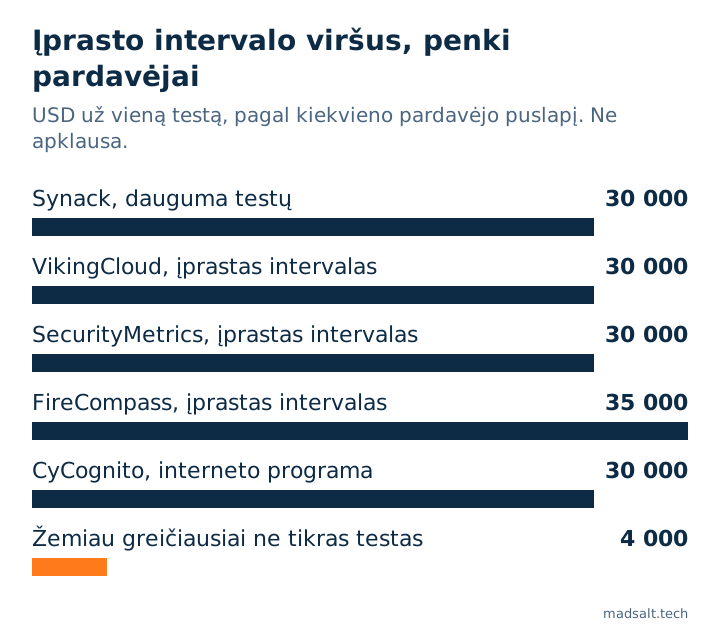
| Pardavėjas | Ką sako puslapis | Puslapio data |
|---|---|---|
| Synack | Nuo 5000 iki daugiau nei 100 000 USD, dauguma testų 10 000–30 000 USD, visų tipų vidurkis apie 18 300 USD | 2026 m. birželio 25 d. |
| VikingCloud | 5000–30 000 USD, iki 60 000 USD ar daugiau | 2025 m. lapkričio 10 d. |
| SecurityMetrics | Paprastai 15 000–30 000 USD | be datos |
| FireCompass | Vidurkis 10 000–35 000 USD | 2025 m. sausio 30 d. |
| CyCognito | Interneto programa 5000–30 000+ USD | be datos |
Pagal testo tipą VikingCloud nurodo interneto programą 5000–30 000 USD, API 5000–20 000 USD, debesį 10 000–40 000 USD ir mobiliąją programą 12 500–40 000 USD. Synack, FireCompass ir CyCognito interneto programai pateikia tuos pačius 5000–30 000 USD. Mažam SaaS tinka interneto programos ir API eilutės.
Kodėl pasiūlymai taip skiriasi?
Skaičių keičia keturi dalykai, o puslapių intervalai paslepia juos visus.
- Kas testuoja. Hardened Review 2026 m. spalio 24 d. patikrino kiekvienos įmonės savo puslapį ir pateikia pradines vienos interneto programos kainas: 3500–4181 USD dirbtinio intelekto vedamiems testams (Cobalt, Intruder, Synack) ir nuo 4999 USD žmogaus vedamiems. Standartinis Synack testas su tyrėjais prasideda nuo 10 283 USD.
- Kaip skaičiuojama apimtis. FireCompass kaip veiksnius įvardija apimtį, testavimo metodą (juodoji dėžė be vidinių žinių arba baltoji dėžė su visa prieiga) ir atitikties dokumentaciją. Programoje apimtis – tai naudotojų vaidmenų ir API galinių taškų skaičius.
- Ką apima kaina. SecurityMetrics rašo, kad jų pasiūlymas apima pakartotinį testą. Hardened Review pažymi, kad Synack platforma yra atskira eilutė be testų kainų.
- Kaip sąskaitos. VikingCloud mini valandinį įkainį, fiksuotą kainą ir prenumeratą.
Dėl 4000 USD ribos: tai SecurityMetrics nuomonė, o Hardened Review pastebi, kad dirbtinio intelekto vedami testai dabar parduodami žemiau jos. Naudinga skaityti ne „pigiau reiškia netikra“, o „paklauskite, ką žmogus už tą kainą iš tikrųjų daro“.
Ką tikrina skverbties testas ir kas mažame SaaS sulūžta pirmiausia?
Interneto programos testas seka tokius sąrašus kaip OWASP Top 10 ir bando tai, ką bandytų užpuolikas, pavyzdžiui, pasiekti kito naudotojo paskyrą (CyCognito). Mažoje Supabase ar Lovable programoje pirmiausia lūžta tie patys keli dalykai, o apie kiekvieną esu parašęs straipsnį su patikros būdu:
- Atviros lentelės. 1645 Lovable pavyzdinių programų nuskaitymas rado 303 galinius taškus 170 iš jų, kurie atiduodavo duomenis kiekvienam, turinčiam viešą raktą (CVE-2025-48757). Lovable saugumo kontrolinis sąrašas turi užklausas.
- Vienas klientas pas kitą. Mano paties teste su tyčia sugadinta schema keturi skaitymo patikrinimai, kuriuos bando dauguma, grįžo švarūs, o 6 iš 14 užklausų antrai įmonei nutekėjo. Nuomininkų izoliacijos testas parodo kiekvieną kelią.
- Raktai naršyklėje. Slaptas raktas apeina visas prieigos taisykles, taigi vienas naršyklėje panaikina likusias.
- Rodiniai, funkcijos ir saugykla. Kiekvienas gali savaip apeiti jūsų eilučių lygio saugumą.
Skverbties testuotojas tai randa testuodamas, o jūs mokate už tai užtrunkančias dienas. Didžiąją sąrašo dalį galima nemokamai patikrinti per kelias valandas, ir tikėčiausi, kad testuotojui programai, kuri jau tai išlaikė, prireiks mažiau laiko. Tai mano paties samprotavimas, o ne kurio nors pardavėjo citata.
Kada skverbties testo iš tikrųjų reikia?
Kai ataskaitos prašo kas nors kitas. Dažniausiai tai didelio pirkėjo saugumo klausimynas, auditorius arba taisyklė, taikoma jūsų duomenims. SecurityMetrics puslapis tarp standartų, reikalaujančių testo, mini PCI, SOC, HIPAA ir GDPR ir sako, kad savanoriškų testų yra komandoms, neturinčioms tokios prievolės. Jis taip pat sako, kad reikšmingas aplinkos pokytis reiškia testuoti iš naujo. Netikrinau, ką priima kiekviena sistema ar kiekvienas pirkėjas, tad paklauskite jų prieš pirkdami.
Pažeidžiamumų skenavimas yra kas kita ir pigesnis. SecurityMetrics jį aprašo kaip visiškai automatinį ir pateikiantį galimų silpnybių sąrašą, o skverbties testas bando jas išnaudoti rankiniu būdu.
Ką galite padaryti, prieš mokėdami?
- Paleiskite nemokamą Supabase saugumo patikrą. Ji tikrina projektą pagal 46 OWASP Top 10:2025 taisykles: politikas, leidžiančias visas eilutes, rodinius, apeinančius RLS, atvirus leidimus ir autentifikacijos nustatymus.
- Atlikite testą su dviem paskyromis iš izoliacijos straipsnio: naudotojas A 1 įmonėje puola 2 įmonę visais keliais, o paskui perskaitykite duomenų bazę, kad pamatytumėte, kas pasikeitė.
- Peržiūrėkite Lovable kontrolinį sąrašą dėl rodinių, funkcijų, saugyklos ir užklausų ribų.
- Išsaugokite rezultatą: kelių sąrašą, kiekvieno rezultatą ir datą. Pirkėjas gali tai perskaityti, ir tai sutrumpina tai, ką turi aprėpti testuotojas.
- Jei pirmiausia norite išorinio žvilgsnio, fiksuotos apimties vibe coding programos peržiūra pateikia rašytinį verdiktą, ką palikti, taisyti ar perrašyti. Jos pačios puslapis sako, kad tai nėra skverbties testas.
Kaip palyginti du pasiūlymus?
Užduokite abiem tuos pačius klausimus:
- Kas įeina į apimtį: kokie vaidmenys, kiek galinių taškų, kokios aplinkos?
- Ar testą veda žmogus, ar dirbtinis intelektas, ir kas peržiūri radinius?
- Ar testuotojas gauna paskyras dviejose skirtingose įmonėse, kad nuomininkų izoliacija tikrai būtų išbandyta?
- Ar pakartotiniai testai įskaičiuoti ir kiek ratų?
- Ar už platformą ar ataskaitą imami atskiri mokesčiai?
- Ką gausiu ir ar tai priims mano pirkėjas ar auditorius?
Apribojimai. Kiekvienas skaičius yra paties pardavėjo kainoraščio intervalas iš puslapio, kurį skaičiau 2026 m. lapkričio 6 d. Tai nėra pasirašytos kainos, pasiūlymų neprašiau ir kainų už JAV ribų neieškojau. Pažeidžiamumų skaičiai gauti iš mano nedidelio testo ir viešo atskleidimo, todėl jie rodo, ką greita patikra gali praleisti, o ne kaip dažna kiekviena klaida. Nieko iš to nepakeičia skverbties testo, kai jo reikalauja pirkėjas ar taisyklė.
Mano panašus atvejis
Kurdamas darbo laiko apskaitos įrankį audito įmonei radau 4 klaidas, kurių neparodė joks ekranas, tarp jų konfidencialų klientą, nutekantį per ataskaitų sumas ir žymų skaičius. Kiekviena prieigos taisyklė dabar yra duomenų bazėje ir išbandoma prieš kiekvieną diegimą; visa istorija aprašyta audito įmonės atvejyje.
Gavote pasiūlymą ir nesate tikri, ką jis apima? Parašykite man, ir kartu išsiaiškinsime, ką jūsų programai tikrai reikia išbandyti.
Gavote pentesto pasiūlymą?
Parašykite man, ką turite dabar ir ko jums reikia. Atsakysiu variantu, kurį pasirinkčiau pats.
Parašykite man