Em resumo
Corrija primeiro o que pode prejudicar um cliente hoje, por esta ordem: chaves secretas no browser, um cliente a alcançar os dados de outro, campos que um cliente pode definir e não devia, e por fim se consegue restaurar uma cópia de segurança. Cada passo tem uma verificação que você mesmo pode correr. Deixe a reescrita, a refatoração e o estilo do código para depois. Se contratar alguém para uma auditoria de código, peça a prova de cada passo, não uma pontuação.
Construiu-a com Lovable, Bolt, Cursor ou parecido. Funciona, as pessoas pagam, e agora o questionário de segurança de um cliente ou uma publicação no Reddit fez-lhe pensar no que há por baixo. A preocupação é razoável: num estudo de 200 apps em produção, 182 tinham pelo menos uma vulnerabilidade, e o controlo de acesso quebrado liderava a lista. A pergunta mais útil é o que fazer na segunda-feira.
Esta é a ordem em que trabalho quando pego numa app destas. Vem dessas apps e de testes que repeti numa stack local; os números abaixo são das minhas execuções, com dados inventados.
Porque não começar por uma reescrita?
Porque uma reescrita não corrige nada esta semana, e os dados dos seus clientes estão expostos esta semana. Deita também fora a parte que já funciona: o comportamento pelo qual os seus clientes pagam. Decido manter, reparar ou reescrever cada parte da app depois da auditoria, e a maioria das partes fica.
O estilo, a estrutura de pastas, a cobertura de testes e as dependências antigas também vêm depois da lista abaixo. Importam. Só não decidem se os dados de um cliente vazam esta noite.
A ordem
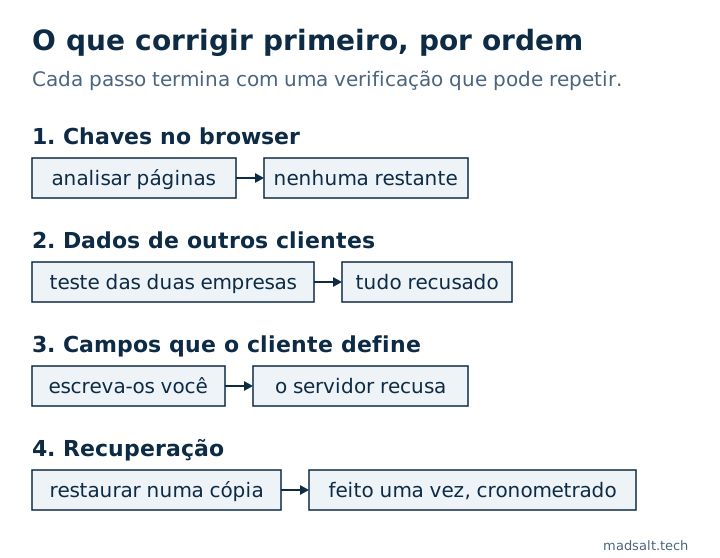
| Ordem | O quê | A verificação | Concluído quando |
|---|---|---|---|
| 1 | Chaves secretas no browser | Analisar as páginas públicas e o JavaScript compilado | Nenhuma chave secreta em ficheiros públicos |
| 2 | Um cliente a alcançar outro | Dois utilizadores em duas empresas atacam-se | Todos os caminhos entre empresas são recusados |
| 3 | Campos que os clientes não devem definir | Tentar escrever função, estado e preço você mesmo | O servidor recusa-os ou sobrescreve-os |
| 4 | Recuperação | Restaurar uma cópia de segurança numa cópia | Fez-se uma vez e cronometrou-se |
1. Há chaves secretas no browser?
Comece aqui porque leva minutos e uma chave secreta vazada desfaz tudo o resto. Uma chave secret ou service_role do Supabase salta todas as regras de acesso e, no meu teste de uma chave vazada, leu todas as linhas sob políticas só do dono e listou todos os utilizadores.
O Scanner de segredos gratuito lê uma página pública e os scripts a que ela liga. Corra-o nas suas páginas públicas principais. Não vê o que está atrás de um login, por isso procure também no repositório e nas definições do alojamento: tudo o que tenha o prefixo NEXT_PUBLIC_ ou VITE_ vai para o browser.
Encontrou uma? Substitua-a primeiro e depois procure o que mudou enquanto esteve exposta. Chaves públicas, como uma publishable key do Supabase ou uma apiKey do Firebase, devem lá estar, e só são seguras se as regras por trás aguentarem, que é o passo 2.
2. Um cliente consegue alcançar os dados de outro?
É o passo com clientes a pagar em jogo, e aquele em que um olhar rápido engana. Construí um schema com erros que vejo em apps reais e enviei 14 pedidos a uma segunda empresa. As quatro verificações de leitura que a maioria tenta saíram limpas. Outros seis caminhos tinham fuga, por uma tabela filha, uma vista, uma função, a lista de membros e dois tipos de escrita. Como o correr está em o teste de isolamento multi-tenant.
Se está no Supabase, corra primeiro a Auditoria de segurança Supabase gratuita. Lista o que o catálogo consegue mostrar, como tabelas com RLS desligado e políticas que permitem todas as linhas. Depois corra o teste de isolamento de tenants gratuito com um utilizador de cada uma de duas empresas, e ele mostra que linhas ambos conseguem ler. No Firebase, estes erros de regras são onde olho, e os ficheiros têm os seus.
Andar pela sua app como segundo utilizador não os vai encontrar. Os seus ecrãs só pedem aquilo que foram feitos para pedir. Envie os pedidos diretamente.
3. O que pode um cliente definir que não devia?
O código gerado confia muitas vezes no que o browser envia. Abra as DevTools, copie um pedido de gravação e altere um campo:
- A sua função, no seu próprio perfil
- O estado do seu próprio registo, como
approvedoupaid - Um preço, um plano ou um saldo de créditos
- O id do dono ou da empresa num registo
Numa app de um cliente que revi, o browser enviava ele próprio status: 'approved' e saltava a moderação. Uma política pode dizer quem pode escrever uma linha, mas é um mau sítio para calcular valores. Tudo de que dinheiro ou permissões dependam deve ser definido pelo servidor ou por um trigger da base de dados. A lista para Lovable tem mais casos destes, e o mesmo desvio costuma estar em todos os outros caminhos que escrevem o campo, por isso liste-os todos antes de corrigir o primeiro.
4. Conseguiria recuperar de um mau dia?
Alguém com um bug ou um login roubado apaga uma tabela. Tem uma cópia de segurança, e alguém a restaurou alguma vez? Uma cópia que nunca restaurou é uma esperança. Restaure uma num projeto separado, verifique os dados e anote quanto tempo levou. O que cobrem as cópias de segurança do Supabase depende do seu plano, por isso leia isso antes de contar com elas.
O que pode esperar?
- Reescritas e mudanças de framework. Decida depois da auditoria, parte a parte.
- Estilo de código e duplicação. Trabalho mais lento para depois, não um risco para o cliente hoje.
- Cobertura total de testes. Escreva primeiro o teste das duas empresas; cobre o risco que pode acabar com o negócio.
- Pontuações de scanners. Úteis como lista de pistas. Uma pontuação limpa não responde ao passo 2 nem ao 3.
Os limites de pedidos no início de sessão e nos endpoints pagos vêm logo a seguir aos quatro passos. Não os poria à frente de uma fuga.
Tem de avisar os seus clientes?
Se um teste encontrar uma falha sem sinais de ter sido usada, corrija-a e guarde um registo do que encontrou e quando. Se dados pessoais foram realmente expostos, pode ser uma violação a notificar: pelo artigo 33.º do RGPD, o responsável pelo tratamento tem em geral 72 horas desde que toma conhecimento, e os seus contratos podem acrescentar prazos próprios. Fale com um advogado assim que o suspeitar. Não é uma decisão para tomar sozinho.
O que perguntar a quem contrata?
Se paga uma auditoria de código ou uma limpeza, estas perguntas separam prova de opinião:
- Vai testar com duas contas reais em duas empresas e mostrar-me cada caminho e resultado?
- Vai verificar a base de dados e as páginas em produção, e não só o repositório?
- Que descobertas corrijo esta semana, quais podem esperar, e porquê?
- O que mantenho, reparo ou reescrevo?
- Como posso repetir as suas verificações depois de se ir embora?
Um PDF comprido com uma pontuação e sem pedidos reproduzíveis deixa-o onde começou.
Limites. Esta é a minha ordem, de apps no Supabase e backends semelhantes, e não é um programa de conformidade. As apps com dados de saúde ou de pagamento têm obrigações adicionais por cima. Os números dos testes vêm de um schema pequeno que estraguei de propósito, por isso mostram o que uma verificação rápida pode deixar escapar, não a frequência de cada erro. A nota jurídica é informação geral, não aconselhamento.
Se um comprador pedir um relatório de teste de intrusão, quanto custa em 2026 está num artigo à parte.
O meu caso semelhante
Uma empresa para quem construí pagava milhares de dólares por mês por um produto documental empresarial. A plataforma própria custa agora centenas por mês, com funções para documentos, formulários, relatórios e um portal de clientes, e só as funcionalidades que a equipa usa. Veja o caso da plataforma documental de obra.
Tem clientes pagantes numa aplicação feita com vibe coding? Escreva-me e decidimos o que corrigir antes que lhe custe um cliente.
Clientes pagantes numa aplicação feita com vibe coding?
Diga-me o que tem agora e o que precisa. Respondo com a opção que eu escolheria.
Fale comigo