TL;DR
Beheben Sie zuerst, was einem Kunden heute schaden kann, in dieser Reihenfolge: geheime Schlüssel im Browser, ein Kunde, der an die Daten eines anderen kommt, Felder, die ein Kunde setzen kann und nicht sollte, und dann, ob Sie aus einem Backup wiederherstellen können. Zu jedem Schritt gibt es einen Check, den Sie selbst ausführen können. Lassen Sie Neuschreiben, Refactoring und Codestil für später. Wenn Sie jemanden für ein Code-Audit engagieren, verlangen Sie den Nachweis zu jedem Schritt, keine Punktzahl.
Sie haben sie mit Lovable, Bolt, Cursor oder Ähnlichem gebaut. Sie funktioniert, Leute zahlen, und nun hat der Sicherheitsfragebogen eines Kunden oder ein Reddit-Beitrag Sie fragen lassen, was darunter steckt. Die Sorge ist berechtigt: In einer Studie mit 200 ausgerollten Apps hatten 182 mindestens eine Schwachstelle, und fehlerhafte Zugriffskontrolle führte die Liste an. Die nützlichere Frage ist, was Sie am Montag tun.
In dieser Reihenfolge arbeite ich, wenn ich eine solche App übernehme. Sie stammt aus diesen Apps und aus Tests, die ich auf einem lokalen Stack wiederholt habe; die Zahlen unten stammen aus meinen eigenen Läufen, auf ausgedachten Daten.
Warum nicht mit einem Neuschreiben anfangen?
Weil ein Neuschreiben diese Woche nichts behebt und die Daten Ihrer Kunden diese Woche offenliegen. Außerdem wirft es weg, was schon funktioniert: das Verhalten, für das Ihre Kunden zahlen. Ob ich einen Teil der App behalte, repariere oder neu schreibe, entscheide ich nach dem Audit, und die meisten Teile bleiben.
Stil, Ordnerstruktur, Testabdeckung und alte Abhängigkeiten kommen ebenfalls erst nach der Liste unten. Sie sind wichtig. Sie entscheiden nur nicht darüber, ob heute Nacht Kundendaten lecken.
Die Reihenfolge
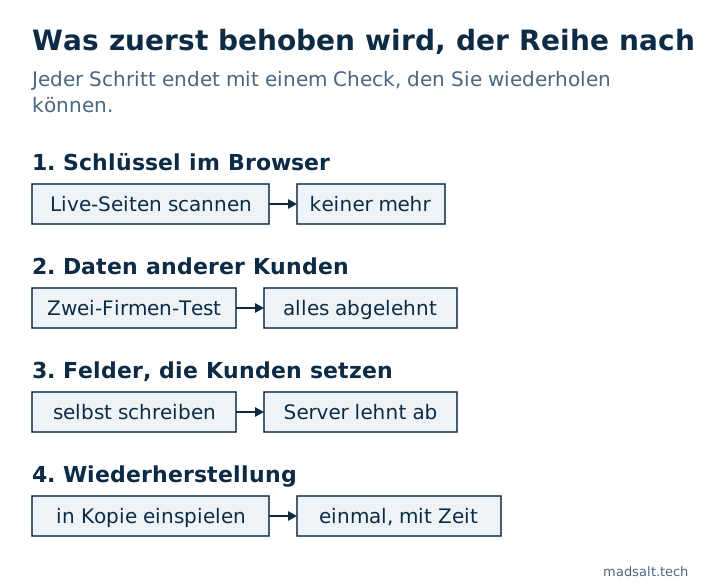
| Reihenfolge | Was | Der Check | Fertig, wenn |
|---|---|---|---|
| 1 | Geheime Schlüssel im Browser | Live-Seiten und gebautes JavaScript scannen | Kein geheimer Schlüssel in einer öffentlichen Datei |
| 2 | Ein Kunde erreicht einen anderen | Zwei Nutzer in zwei Firmen greifen einander an | Jeder firmenübergreifende Pfad wird abgelehnt |
| 3 | Felder, die Kunden nicht setzen sollen | Rolle, Status und Preis selbst zu schreiben versuchen | Der Server lehnt sie ab oder überschreibt sie |
| 4 | Wiederherstellung | Ein Backup in eine Kopie einspielen | Sie haben es einmal getan und die Zeit gemessen |
1. Liegen geheime Schlüssel im Browser?
Fangen Sie hier an, denn es dauert Minuten, und ein geleakter geheimer Schlüssel hebelt alles andere aus. Ein Supabase-Secret- oder service_role-Schlüssel umgeht jede Zugriffsregel, und in meinem Test eines geleakten Schlüssels las er alle Zeilen unter reinen Besitzer-Policies und listete jeden Nutzer.
Der kostenlose Secret-Scanner liest eine öffentliche Seite und die Skripte, auf die sie verweist. Lassen Sie ihn über Ihre wichtigsten öffentlichen Seiten laufen. Hinter einem Login sieht er nichts, durchsuchen Sie also auch das Repo und Ihre Hosting-Einstellungen: Alles mit dem Präfix NEXT_PUBLIC_ oder VITE_ geht an den Browser.
Etwas gefunden? Ersetzen Sie es zuerst, und prüfen Sie dann, was sich geändert hat, während es draußen war. Öffentliche Schlüssel wie ein Supabase Publishable Key oder ein Firebase-apiKey sollen dort sein und sind nur sicher, wenn die Regeln dahinter halten, und das ist Schritt 2.
2. Kann ein Kunde an die Daten eines anderen?
Das ist der Schritt, bei dem zahlende Kunden auf dem Spiel stehen, und der, bei dem ein schneller Blick in die Irre führt. Ich habe ein Schema mit Fehlern gebaut, wie ich sie in echten Apps sehe, und 14 Anfragen an eine zweite Firma geschickt. Die vier Lese-Checks, die die meisten versuchen, blieben sauber. Sechs andere Pfade leckten, über eine Kindtabelle, eine View, eine Funktion, die Mitgliederliste und zwei Arten von Schreibzugriffen. Wie Sie das ausführen, steht im Mandantenisolations-Test.
Wenn Sie auf Supabase sind, lassen Sie zuerst den kostenlosen Supabase-Sicherheitscheck laufen. Er listet, was der Katalog zeigen kann, etwa Tabellen mit ausgeschaltetem RLS und Policies, die jede Zeile erlauben. Lassen Sie danach den kostenlosen Mandantenisolations-Test mit je einem Nutzer aus zwei Firmen laufen, und er zeigt, welche Zeilen beide lesen können. Bei Firebase suche ich nach diesen Regelfehlern, und Dateien haben ihre eigenen.
Das Durchklicken Ihrer App als zweiter Nutzer findet diese nicht. Ihre Bildschirme fragen nur nach dem, wofür sie gebaut sind. Schicken Sie die Anfragen direkt.
3. Was kann ein Kunde setzen, was er nicht sollte?
Generierter Code vertraut oft dem, was der Browser sendet. Öffnen Sie DevTools, kopieren Sie eine Speicher-Anfrage und ändern Sie ein Feld:
- Ihre Rolle, auf Ihrem eigenen Profil
- Den Status Ihres eigenen Datensatzes, etwa
approvedoderpaid - Einen Preis, einen Tarif oder ein Guthaben
- Den Besitzer oder die Firmen-ID eines Datensatzes
In der App eines Kunden, die ich prüfte, schickte der Browser selbst status: 'approved' und umging die Moderation. Eine Policy kann sagen, wer eine Zeile schreiben darf, ist aber ein schlechter Ort, um Werte zu berechnen. Alles, wovon Geld oder Rechte abhängen, sollte der Server oder ein Datenbank-Trigger setzen. Die Lovable-Checkliste hat mehr davon, und dieselbe Umgehung sitzt meist in jedem anderen Pfad, der das Feld schreibt, listen Sie also alle auf, bevor Sie den ersten beheben.
4. Könnten Sie sich von einem schlechten Tag erholen?
Jemand mit einem Fehler oder einem gestohlenen Login löscht eine Tabelle. Haben Sie ein Backup, und hat es je jemand wiederhergestellt? Ein Backup, das Sie nie wiederhergestellt haben, ist eine Hoffnung. Spielen Sie eines in ein separates Projekt ein, prüfen Sie die Daten und notieren Sie, wie lange es gedauert hat. Was Supabase-Backups abdecken, hängt von Ihrem Tarif ab, lesen Sie das also, bevor Sie sich darauf verlassen.
Was kann warten?
- Neuschreiben und Framework-Wechsel. Nach dem Audit entscheiden, Teil für Teil.
- Codestil und Duplikate. Langsamere Arbeit für später, heute kein Kundenrisiko.
- Volle Testabdeckung. Schreiben Sie zuerst den Zwei-Firmen-Test; er deckt das Risiko ab, das das Geschäft beenden kann.
- Scanner-Punktzahlen. Nützlich als Liste von Spuren. Eine saubere Punktzahl beantwortet Schritt 2 oder 3 nicht.
Rate Limits für Anmeldung und kostenpflichtige Endpunkte kommen direkt nach den vier Schritten. Vor ein Leck würde ich sie nicht stellen.
Müssen Sie es Ihren Kunden sagen?
Findet ein Test eine Lücke ohne Anzeichen, dass sie genutzt wurde, beheben Sie sie und halten Sie fest, was Sie gefunden haben und wann. Wurden tatsächlich personenbezogene Daten offengelegt, kann es eine meldepflichtige Verletzung sein: Nach Art. 33 DSGVO hat ein Verantwortlicher in der Regel 72 Stunden ab Kenntnis, und Ihre Verträge können eigene Fristen ergänzen. Fragen Sie einen Anwalt, sobald Sie es vermuten. Diese Entscheidung sollten Sie nicht allein treffen.
Was sollten Sie jemanden fragen, den Sie engagieren?
Wenn Sie für ein Code-Audit oder eine Bereinigung zahlen, trennen diese Fragen Nachweis von Meinung:
- Testen Sie mit zwei echten Konten in zwei Firmen und zeigen mir jeden Pfad und jedes Ergebnis?
- Prüfen Sie die Live-Datenbank und die Live-Seiten, nicht nur das Repo?
- Welche Funde behebe ich diese Woche, welche können warten, und warum?
- Was behalte, repariere oder schreibe ich neu?
- Wie kann ich Ihre Checks wiederholen, wenn Sie weg sind?
Ein langes PDF mit Punktzahl und ohne reproduzierbare Anfragen lässt Sie dort, wo Sie angefangen haben.
Grenzen. Das ist meine Reihenfolge, aus Apps auf Supabase und ähnlichen Backends, und kein Compliance-Programm. Apps mit Gesundheits- oder Zahlungsdaten haben zusätzliche Pflichten. Die Testzahlen stammen aus einem kleinen Schema, das ich absichtlich kaputt gemacht habe, sie zeigen also, was ein schneller Check übersehen kann, nicht wie häufig der jeweilige Fehler ist. Der rechtliche Hinweis ist eine allgemeine Information, keine Beratung.
Verlangt ein Kunde einen Pentest-Bericht, steht was ein Test 2026 kostet in einem eigenen Artikel.
Mein ähnlicher Fall
Ein Unternehmen, für das ich gebaut habe, zahlte mehrere tausend Dollar im Monat für ein Dokumentenprodukt für Großunternehmen. Die eigene Plattform kostet heute einige hundert im Monat, mit Rollen für Dokumente, Formulare, Berichte und ein Kundenportal und nur den Funktionen, die das Team nutzt. Siehe die Fallstudie zur Bau-Dokumentenplattform.
Zahlende Kunden auf einer Vibe-Coding-App? Schreiben Sie mir, und wir klären, was zu beheben ist, bevor es Sie einen Kunden kostet.
Zahlende Kunden auf einer Vibe-Coding-App?
Schreiben Sie mir, was Sie jetzt haben und was Sie brauchen. Ich antworte mit der Option, die ich wählen würde.
Schreiben Sie mir