Trumpai
Taisyklė tik savininkui ant users/{uid}/... sustabdė kitus vartotojus nuo skaitymo, sąrašo gavimo ir rašymo. Ji nesustabdė svečio, turinčio failo atsisiuntimo nuorodą: ta užklausa grąžino 200, ir grąžino net po to, kai pataisiau taisykles. contentType patikra priėmė HTML skriptą, įkeltą kaip image/png. O dydžio patikra ant write neleido vartotojams ištrinti savo failų. Failo pakeitimas pakeitė tokeną ir uždarė seną nuorodą.
Storage taisyklės atrodo kaip Firestore taisyklės, o dauguma vadovų sustoja ties „patikrinkite uid kelyje“. Įkėliau pavyzdinius failus, pavadintus kaip pasai ir sąskaitos, kad pamatyčiau, ką ta patikra palieka atvira.
Kaip testavau. Firebase Local Emulator Suite iš Firebase CLI 15.34.2, 2026 m. lapkričio 3 d., su Storage ir Auth emuliatoriais. Kviečiau Firebase Storage REST API su tokenais svečiui, anoniminiam vartotojui, vartotojams A ir B bei pašaliniam, kuris tik užsiregistravo. Failai buvo keli baitai pavyzdinių duomenų, o dydžio testams didesni.
Ką praleidžia įprastos Storage taisyklės?
| Taisyklė | Užklausa | Rezultatas |
|---|---|---|
if true (testavimo režimas) |
Svečias išvardija bucket | 200, 4 failai |
if true (testavimo režimas) |
Svečias įkelia HTML failą | 200 |
request.auth != null |
Anoniminis vartotojas skaito B failą | 200 |
request.auth != null |
Pašalinis išvardija bucket | 200, 4 failai |
request.auth != null |
Pašalinis perrašo B failą | 200 |
request.auth != null |
Pašalinis ištrina A failą | 204 |
Čia saugotis reikia taisyklės „tik prisijungusiems“. Svečias gauna 403, todėl ji praeina greitą žvilgsnį, o paskui kiekvienas, turintis paskyrą, gali išvardyti visus kelius ir pasą pakeisti bet kuo. Sąrašas taip pat atiduoda kiekvieno failo pavadinimą, kuriame čia yra savininko uid.
Ar taisyklė tik savininkui saugo failą?
Nuo kitų vartotojų, taip:
match /users/{uid}/{file=**} {
  allow read, write: if request.auth != null && request.auth.uid == uid;
}
| Užklausa | Rezultatas |
|---|---|
| Svečias skaito B failą | 403 |
| A skaito savo failą | 200 |
| A skaito B failą | 403 |
| A išvardija savo aplanką | 200, 1 failas |
| A išvardija B aplanką | 403 |
| A išvardija visą bucket | 403 |
| A perrašo B failą | 403 |
Tiek dauguma pamokų ir testuoja. Kiti trys skyriai yra tai, ką ši taisyklė praleidžia.
Ar atsisiuntimo nuoroda gali apeiti Storage taisykles?
Taip. Nuoroda neša tokeną ?token=, ir mano teste to tokeno vien pakako. Aukščiau pateikta taisyklė liko galioti.
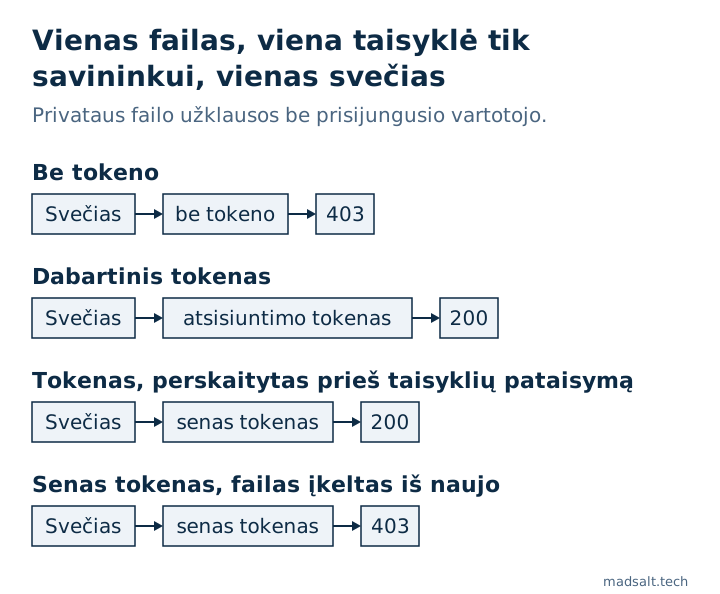
| B failo užklausa | Rezultatas |
|---|---|
| Svečias, be tokeno | 403 |
| Svečias, teisingas tokenas | 200 |
| Svečias, klaidingas tokenas | 403 |
| A (ne savininkas), teisingas tokenas | 200 |
Firebase tai aprašo kaip ilgalaikę nuorodą su atšaukiamu tokenu, skirtą dalytis. Bėda prasideda, kai programa išsaugo tą nuorodą dokumente ir dokumento taisykles laiko failo apsauga. Kas nors kada nors matęs nuorodą, failą pasilieka, ką bepasakytų jūsų taisyklės vėliau.
Ar taisyklių pataisymas uždaro senas nuorodas?
Ne, ir būtent tai patikrinčiau po bet kokio incidento. Paleidau eilės tvarka:
- Su
request.auth != nullpašalinis perskaitė failo metaduomenis,200. Metaduomenyse yra atsisiuntimo tokenas. - Įkėliau taisyklę tik savininkui. Pašalinis dabar gavo
403ir failui, ir jo metaduomenims. - Svečias su 1 žingsnio tokenu atsisiuntė failą,
200.
Taigi, jei jūsų bucket kada nors buvo atviras, taisyklių sugriežtinimas neatima jau perskaitytų tokenų. Kai B failą įkėlė iš naujo, atsakyme atėjo naujas tokenas, senasis grąžino 403, o naujasis 200. Firebase taip pat sako, kad tokenus galima atšaukti konsolėje, ko netestavau.
Privatiems failams nuorodų nenaudokite. getBlob() ir getBytes() atsisiunčia per SDK, todėl jūsų taisyklės taikomos kiekvienai užklausai.
Ar dydžio ir tipo patikros sustabdo blogus įkėlimus?
Vien taisyklė tik savininkui priėmė viską iš A jo paties aplanke: 3 MB failą ir HTML puslapį su skriptu, abu 200. Tad pridėjau limitus:
match /users/{uid}/{file=**} {
  allow read: if request.auth != null && request.auth.uid == uid;
  allow write: if request.auth != null && request.auth.uid == uid
    && request.resource.size < 1024 * 1024
    && request.resource.contentType.matches('image/.*');
}
| A užklausa | Rezultatas |
|---|---|
| Mažas PNG | 200 |
| 2 MB failas | 403 |
HTML, siųstas kaip text/html |
403 |
HTML, siųstas kaip image/png |
200 |
| Ištrinti savo failą | 403 |
Du netikėtumai. contentType yra tai, ką sako klientas, o taisyklė failo viduje niekada nežiūri. Todėl laikykite tai apsauga nuo klaidų, o ne nuo tyčios. Jei įkeltas failas svarbus, tikrinkite jį serveryje.
O vartotojas nebegalėjo ištrinti savo failų. Trynimas neturi request.resource, todėl patikra pataiko į null reikšmę, taisyklė meta klaidą ir užklausa atmetama. Emuliatoriaus žurnale toje eilutėje buvo Null value error. Išskaidykite operacijas:
allow read, delete: if request.auth != null && request.auth.uid == uid;
allow create, update: if request.auth != null && request.auth.uid == uid
  && request.resource.size < 1024 * 1024
  && request.resource.contentType.matches('image/.*');
Dabar trynimas grąžino 204, o 2 MB failas vis tiek gavo 403.
Kodėl allow read neleidžia išvardyti aplanko?
read apima get ir list, todėl tikėjausi, kad viešas aplankas bus išvardijamas. Tai priklausė nuo wildcard:
Taisyklė ant public/ |
Atsisiuntimas | Prefikso public/ sąrašas |
|---|---|---|
match /public/{file}, allow read |
200 |
403 |
match /public/{file=**}, allow read |
200 |
200, 2 failai |
match /public/{file=**}, allow get |
200 |
403 |
Taigi viešiems ištekliams allow get ant rekursyvaus match pateikia failus, bet atsisako juos išvardyti. Tai naudočiau viskam, ką žmonės turi pasiekti tik pagal tikslią nuorodą.
Kaip apriboti failus tik įmonės nariams?
Storage taisyklės gali skaityti Firestore, naudodamos firestore.exists() ir firestore.get():
match /companies/{cid}/{file=**} {
  allow read, write: if request.auth != null
    && firestore.exists(/databases/(default)/documents/companies/$(cid)/members/$(request.auth.uid));
}
Narys gavo 200, įmonei nepriklausantis vartotojas gavo 403, svečias taip pat. Tai tik perkelia klausimą į tai, kas gali rašyti į kolekciją members, ir tai vėl yra pačių įrašomos rolės problema. Tikrame projekte Firebase prašo įjungti leidimą, jungiantį abu produktus, o kiekvienas paieškos veiksmas skaičiuojamas kaip Firestore skaitymas. Nė vieno iš jų emuliatoriuje netestavau.
Kaip patikrinti savo bucket?
- Savo duomenų bazėje ir kode ieškokite išsaugotų
firebasestoragenuorodų į privačius failus. - Jei bucket kada nors buvo atviras arba tik prisijungusiems, pakeiskite arba atšaukite visų jautrių failų tokenus. Taisyklių pataisymo neužtenka.
- Išbandykite antrą paskyrą prieš pirmos paskyros failus, emuliatoriuje arba testiniame projekte.
Nemokamas Firebase taisyklių patikra priima įklijuotas Storage taisykles. Čia pateiktuose rinkiniuose jis pažymėjo testavimo režimą, rašymą tik prisijungusiems ir viešą skaitymą. Taisyklę tik savininkui be dydžio ar tipo limito jis praleido, o atsisiuntimo tokenų nemato visai, nes nė vienas jų neatrodo kaip atvira taisyklė. Taigi švarus rezultatas apima taisyklių tekstą, o ne failus.
Apribojimai. Vietinis emuliatorius su pavyzdiniais failais, per REST. Netestavau Google Cloud IAM ant bucket, tokenų atšaukimo konsolėje ar to, kaip gamybinis bucket pateikia įkeltą HTML failą. Gamyboje detalės gali skirtis nuo emuliatoriaus, ir to netikrinau.
Tos pačios atakos greta ant Supabase ir Firebase aprašytos straipsnyje Supabase vs Firebase sauga.
Taip pat skaitykite: Dokumentų valdymo sistema smulkiam verslui: kainos ir ribos.
Mano panašus atvejis
Įmonė, kuriai kūriau, už įmonių lygio dokumentų produktą mokėjo tūkstančius dolerių per mėnesį. Jos pačios platforma dabar kainuoja šimtus per mėnesį, su dokumentų, formų, ataskaitų ir klientų portalo rolėmis ir tik tomis funkcijomis, kurias naudoja komanda. Žr. statybos dokumentų platformos atvejį.
Saugote failus, kuriais žmonės nenorėtų dalytis? Parašykite man, kartu nuspręsime, kaip programa turėtų juos atiduoti.
Saugote failus, kuriais žmonės nenorėtų dalytis?
Parašykite man, ką turite dabar ir ko jums reikia. Atsakysiu variantu, kurį pasirinkčiau pats.
Parašykite man