Lühidalt
Ainult omanikule mõeldud reegel teel users/{uid}/... takistas teistel kasutajatel lugemist, loetlemist ja kirjutamist. See ei takistanud külalist, kellel oli faili allalaadimis-URL: see päring andis 200 ja andis seda ka pärast reeglite parandamist. contentType kontroll võttis vastu HTML-skripti, mis oli üles laaditud kui image/png. Ja write peal olev suurusekontroll takistas kasutajatel oma faile kustutamast. Faili asendamine muutis tokeni ja sulges vana lingi.
Storage’i reeglid näevad välja nagu Firestore’i reeglid ja enamik juhendeid peatub kohas “kontrolli teel olevat uid-d”. Laadisin üles näidisfaile, mille nimed olid nagu passidel ja arvetel, et näha, mida see kontroll lahti jätab.
Kuidas testisin. Firebase Local Emulator Suite Firebase CLI 15.34.2-st, 3. novembril 2026, Storage’i ja Auth-emulaatoriga. Kutsusin Firebase Storage’i REST API-t tokenitega külalise, anonüümse kasutaja, kasutajate A ja B ning võõra jaoks, kes oli ainult registreerunud. Failid olid mõne baidi näidisandmed, ja suuremad suuruse testideks.
Mida tavalised Storage’i reeglid läbi lasevad?
| Reegel | Päring | Tulemus |
|---|---|---|
if true (testrežiim) |
Külaline loetleb bucketi | 200, 4 faili |
if true (testrežiim) |
Külaline laeb üles HTML-faili | 200 |
request.auth != null |
Anonüümne kasutaja loeb B faili | 200 |
request.auth != null |
Võõras loetleb bucketi | 200, 4 faili |
request.auth != null |
Võõras kirjutab B faili üle | 200 |
request.auth != null |
Võõras kustutab A faili | 204 |
Jälgida tasub ainult sisselogimist nõudvat. Külaline saab 403, nii et see läheb kiirel pilgul läbi, ja siis saab igaüks, kellel on konto, loetleda kõik teed ja asendada passi millegi muuga. Loend annab neile ka iga faili nime, mis sisaldab siin omaniku uid-d.
Kas ainult omanikule mõeldud reegel kaitseb faili?
Teiste kasutajate eest küll:
match /users/{uid}/{file=**} {
  allow read, write: if request.auth != null && request.auth.uid == uid;
}
| Päring | Tulemus |
|---|---|
| Külaline loeb B faili | 403 |
| A loeb oma faili | 200 |
| A loeb B faili | 403 |
| A loetleb oma kausta | 200, 1 fail |
| A loetleb B kausta | 403 |
| A loetleb kogu bucketi | 403 |
| A kirjutab B faili üle | 403 |
See on kõik, mida enamik õpetusi testib. Järgmised kolm jaotist on see, mis neil kahe silma vahele jääb.
Kas allalaadimis-URL võib Storage’i reeglitest mööda minna?
Jah. URL kannab tokenit parameetris ?token= ja minu käivituses piisas sellest tokenist üksi. Ülaltoodud reegel jäi paika.
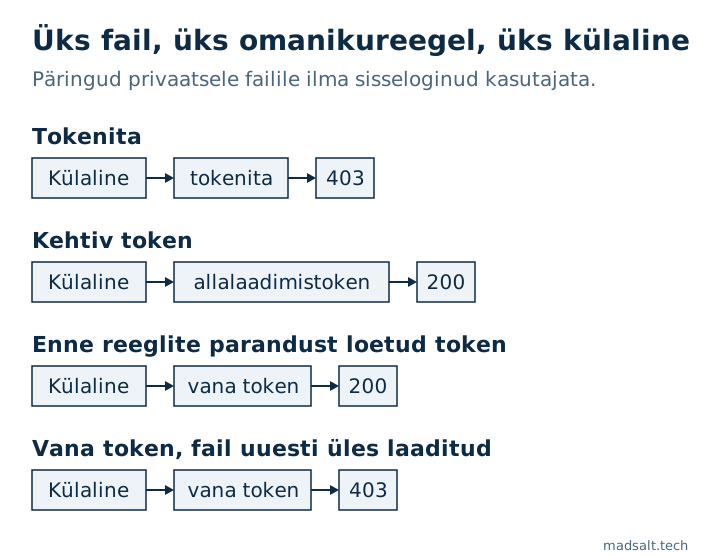
| Päring B faili järele | Tulemus |
|---|---|
| Külaline, ilma tokenita | 403 |
| Külaline, õige tokeniga | 200 |
| Külaline, vale tokeniga | 403 |
| A (ei ole omanik), õige tokeniga | 200 |
Firebase kirjeldab seda kui pikaealist URL-i tühistatava tokeniga, mis on mõeldud jagamiseks. Probleem algab, kui rakendus salvestab selle URL-i dokumenti ja peab dokumendi reegleid faili kaitseks. Igaüks, kes URL-i kunagi luges, hoiab faili alles, mida iganes teie reeglid hiljem ka ütleksid.
Kas reeglite parandamine sulgeb vanad lingid?
Ei, ja just seda kontrolliksin pärast iga intsidenti. Käivitasin selle järjekorras:
- Kui kehtis
request.auth != null, luges võõras faili metaandmed,200. Metaandmed sisaldavad allalaadimistokenit. - Laadisin ainult omaniku reegli. Võõras sai nüüd
403nii failil kui ka selle metaandmetel. - Külaline, kes kasutas sammu 1 tokenit, laadis faili alla,
200.
Seega kui teie bucket oli kunagi lahti, ei võta reeglite karmistamine tagasi juba loetud tokeneid. Kui B laadis faili uuesti üles, kandis vastus uut tokenit, vana andis 403 ja uus 200. Firebase ütleb ka, et tokeneid saab konsoolis tühistada, mida ma ei testinud.
Privaatsete failide jaoks jätke URL-id vahele. getBlob() ja getBytes() laadivad alla SDK kaudu, nii et teie reeglid kehtivad igale päringule.
Kas suuruse- ja tüübikontroll peatab halvad üleslaadimised?
Ainult omaniku reegel üksi võttis A-lt vastu kõike A kaustas: 3 MB faili ja HTML-lehe skriptiga, mõlemad 200. Seega lisasin piirangud:
match /users/{uid}/{file=**} {
  allow read: if request.auth != null && request.auth.uid == uid;
  allow write: if request.auth != null && request.auth.uid == uid
    && request.resource.size < 1024 * 1024
    && request.resource.contentType.matches('image/.*');
}
| A päring | Tulemus |
|---|---|
| Väike PNG | 200 |
| 2 MB fail | 403 |
HTML saadetud kui text/html |
403 |
HTML saadetud kui image/png |
200 |
| Kustuta oma fail | 403 |
Kaks üllatust. contentType on see, mida klient ütleb, ja reegel ei vaata kunagi faili sisse. Käsitlege seda kaitsena vigade vastu, mitte kellegi vastu, kes üritab. Kui üleslaaditud fail loeb, kontrollige seda serveris.
Ja kasutaja ei saanud enam oma faile kustutada. Kustutamisel puudub request.resource, nii et kontroll jõuab nullväärtuseni, reegel annab vea ja päring lükatakse tagasi. Emulaatori logi näitas selles reas Null value error. Jagage operatsioonid ära:
allow read, delete: if request.auth != null && request.auth.uid == uid;
allow create, update: if request.auth != null && request.auth.uid == uid
  && request.resource.size < 1024 * 1024
  && request.resource.contentType.matches('image/.*');
Nüüd andis kustutamine 204 ja 2 MB fail sai endiselt 403.
Miks allow read ei lase kausta loetleda?
read katab get ja list, nii et ootasin, et avalikku kausta saab loetleda. See sõltus metamärgist:
Reegel kaustal public/ |
Allalaadimine | Loetle prefiks public/ |
|---|---|---|
match /public/{file}, allow read |
200 |
403 |
match /public/{file=**}, allow read |
200 |
200, 2 faili |
match /public/{file=**}, allow get |
200 |
403 |
Seega avalike varade jaoks serveerib rekursiivsel matchil allow get failid ja keeldub neid loetlemast. Seda kasutaksin kõige jaoks, milleni inimesed peaksid jõudma ainult täpse lingi kaudu.
Kuidas piirata faile ettevõtte liikmetega?
Storage’i reeglid saavad lugeda Firestore’i, kasutades firestore.exists() ja firestore.get():
match /companies/{cid}/{file=**} {
  allow read, write: if request.auth != null
    && firestore.exists(/databases/(default)/documents/companies/$(cid)/members/$(request.auth.uid));
}
Liige sai 200, ettevõttest väljaspool olev kasutaja sai 403 ja nii ka külaline. See viib küsimuse ainult edasi selleni, kes tohib kirjutada kollektsiooni members, mis on taas ise kirjutatud rolli probleem. Päris projektis palub Firebase lubada õiguse, mis ühendab need kaks toodet, ja iga päring loetakse Firestore’i lugemiseks. Ma ei testinud kumbagi emulaatoris.
Kuidas oma bucketit kontrollida?
- Otsige oma andmebaasist ja koodist salvestatud
firebasestorageURL-e, mis osutavad privaatsetele failidele. - Kui bucket oli kunagi lahti või ainult sisselogimist nõudev, asendage või tühistage kõigi tundlike failide tokenid. Reeglite parandamisest ei piisa.
- Proovige teist kontot esimese konto failide vastu, emulaatoris või testprojektis.
Tasuta Firebase’i reeglite kontroll võtab vastu kleebitud Storage’i reeglid. Nendel reeglistikel märkis see ära testrežiimi, ainult sisselogimist nõudvad kirjutamised ja avalikud lugemised. See laskis läbi ainult omaniku reegli ilma suuruse- või tüübipiiranguta ja ta ei näe allalaadimistokeneid üldse, kuna kumbki ei ilmu avatud reeglina. Seega katab puhas tulemus reeglite teksti, mitte faile.
Piirangud. Kohalik emulaator näidisfailidega, REST-i kaudu. Ma ei testinud Google Cloud IAM-i bucketil, tokenite tühistamist konsoolis ega seda, kuidas toodangu bucket serveerib üleslaaditud HTML-faili. Toodang võib emulaatorist erineda detailides, mida ma ei kontrollinud.
Samad rünnakud Supabase’il ja Firebase’il kõrvuti on artiklis Supabase vs Firebase turvalisus.
Vaata ka: Dokumendihaldustarkvara väikeettevõttele: 8 hinnaga.
Minu sarnane juhtum
Ettevõte, kellele ehitasin, maksis suurettevõtete dokumenditoote eest tuhandeid dollareid kuus. Nende oma platvorm maksab nüüd sadu kuus, rollidega dokumentidele, vormidele, aruannetele ja kliendiportaalile ning ainult nende funktsioonidega, mida meeskond kasutab. Vaadake ehitusdokumentide platvormi juhtumit.
Hoiate faile, mida inimesed ei taha jagatud näha? Kirjutage mulle, siis selgitame välja, kuidas teie rakendus peaks neid väljastama.
Hoiate faile, mida inimesed ei taha jagatud näha?
Öelge mulle, mis teil praegu on ja mida vajate. Vastan valikuga, mille ise teeksin.
Kirjutage mulle