Lühidalt
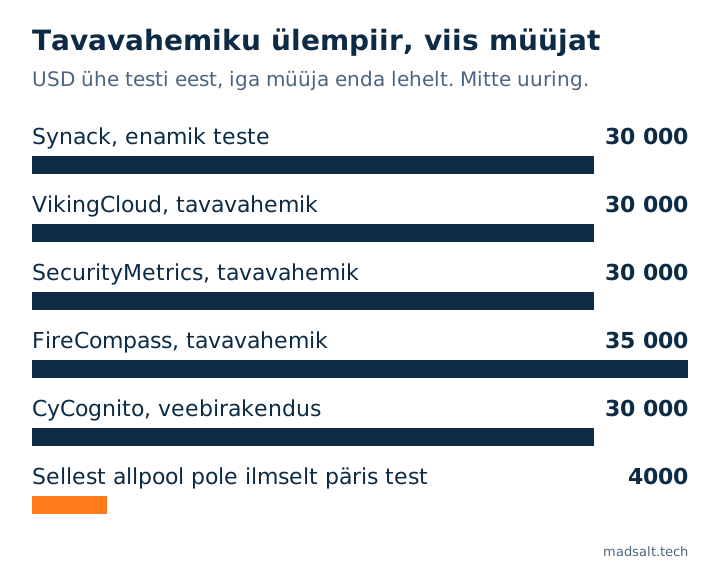
Müüjate enda lehed panevad tavalise penetratsioonitesti hinnaks 5000 kuni 35 000 USD, enamiku vahemike ülempiir on 30 000 USD ja keerukas töö võib ületada 100 000 USD. Üks müüja kirjutab, et kõik alla 4000 USD pole tõenäoliselt päris test. Väikese Supabase’i või Lovable’i SaaS-i puhul küsib ostja turvaküsimustik tavaliselt kõigepealt, kas üks klient pääseb teise andmetele ligi, ja selle testi saate ise ära teha enne, kui millegi eest maksate. Need on müüjate lehtede hinnavahemikud, mitte uuring, ja ma ei küsinud pakkumisi.
Ostja turvaküsimustikus on sageli rida, mis nõuab penetratsioonitesti aruannet, ja järgmine otsing on, mis see maksab. Netis olevad vastused on kirjutanud need, kes teste müüvad, nii et see artikkel annab kõigepealt numbrid koos lehega, kust iga number pärit on, ja siis selle, mida test kontrollib, millal Teil seda vaja on ja mida teha enne maksmist.
Kuidas numbrid said. 6. novembril 2026 lugesin viie müüja hinnalehti ja võtsin iga vahemiku täpselt nii, nagu see on kirjas. Ma ei võtnud keskmist ja ükski müüjatest pole minu oma. Hinnavahemik pole allkirjastatud pakkumine.
Kui palju penetratsioonitest 2026. aastal maksab?
Enamik vahemikke lõpeb 30 000 või 35 000 USD juures ja enamik algab 5000 ja 15 000 USD vahel.
| Müüja | Mida leht ütleb | Lehe kuupäev |
|---|---|---|
| Synack | 5000 kuni üle 100 000 USD, enamik teste 10 000 kuni 30 000 USD, kõigi tüüpide keskmine umbes 18 300 USD | 25. juuni 2026 |
| VikingCloud | 5000 kuni 30 000 USD, kuni 60 000 USD või rohkem | 10. november 2025 |
| SecurityMetrics | Tavaliselt 15 000 kuni 30 000 USD | kuupäevata |
| FireCompass | Keskmine 10 000 kuni 35 000 USD | 30. jaanuar 2025 |
| CyCognito | Veebirakendus 5000 kuni 30 000+ USD | kuupäevata |
Testi tüübi järgi toob VikingCloud veebirakenduse 5000 kuni 30 000 USD, API 5000 kuni 20 000 USD, pilve 10 000 kuni 40 000 USD ja mobiilirakenduse 12 500 kuni 40 000 USD. Synack, FireCompass ja CyCognito annavad veebirakendusele samad 5000 kuni 30 000 USD. Väikese SaaS-i puhul kehtivad veebirakenduse ja API read.
Miks pakkumised nii palju erinevad?
Numbrit liigutavad neli asja ja lehtede vahemikud peidavad need kõik.
- Kes testib. Hardened Review kontrollis 24. oktoobril 2026 iga firma enda lehte ja toob ühe veebirakenduse algushinnad: 3500 kuni 4181 USD tehisintellektiga juhitud testidele (Cobalt, Intruder, Synack) ja alates 4999 USD inimese juhitud testidele. Synacki teadlastega standardtest algab 10 283 USD juures.
- Kuidas ulatust loetakse. FireCompass nimetab mõjutajatena ulatust, testimismeetodit (must kast ilma sisemiste teadmisteta või valge kast täieliku juurdepääsuga) ja vastavusdokumentatsiooni. Rakenduse puhul on ulatus kasutajarollide ja API lõpp-punktide arv.
- Mida hind sisaldab. SecurityMetrics kirjutab, et nende pakkumine sisaldab kordustesti. Hardened Review märgib, et Synacki platvorm on testide hindadele lisaks eraldi rida.
- Kuidas arveldatakse. VikingCloud nimetab tunnitasu, püsihinda ja tellimust.
4000 USD piirist: see on SecurityMetricsi enda seisukoht ja Hardened Review juhib tähelepanu, et tehisintellektiga juhitud teste müüakse nüüd sellest allpool. Kasulik lugemine pole „odavam tähendab võlts“, vaid „küsi, mida inimene selle hinna eest tegelikult teeb“.
Mida penetratsioonitest kontrollib ja mis väikeses SaaS-is kõigepealt katki läheb?
Veebirakenduse test järgib selliseid nimekirju nagu OWASP Top 10 ja proovib seda, mida ründaja proovib, näiteks jõuda teise kasutaja kontole (CyCognito). Väikeses Supabase’i või Lovable’i rakenduses lähevad kõigepealt katki needsamad mõned asjad ja iga kohta olen kirjutanud artikli koos kontrollimise viisiga:
- Lahtised tabelid. 1645 Lovable’i näidisrakenduse skaneerimine leidis 170 neist 303 lõpp-punkti, mis andsid andmeid igaühele, kellel oli avalik võti (CVE-2025-48757). Lovable’i turvakontrollnimekirjas on päringud.
- Üks klient teise juures. Minu enda testis meelega katkise skeemiga tulid neli lugemiskontrolli, mida enamik proovib, puhtalt tagasi, samal ajal kui 6 päringut 14-st teisele ettevõttele lekkis. Mandantide isolatsiooni test näitab iga teed.
- Võtmed brauseris. Salavõti jätab kõik juurdepääsureeglid vahele, nii et üks brauseris tühistab ülejäänu.
- Vaated, funktsioonid ja failihoidla. Igaüks neist võib Teie rea-taseme turvalisuse omal moel mööda minna.
Penetratsioonitestija leiab need testides ja Teie maksate päevade eest, mis see võtab. Suurema osa nimekirjast saab tasuta kontrollida paari tunniga ja ma eeldaksin, et testija vajab vähem aega rakenduse jaoks, mis on selle juba läbinud. See on minu enda arutlus, mitte ühegi müüja tsitaat.
Millal on Teil penetratsioonitesti tõesti vaja?
Kui keegi teine küsib aruannet. See on tavaliselt suure ostja turvaküsimustik, audiitor või reegel, mis kehtib Teie andmetele. SecurityMetricsi leht nimetab PCI, SOC, HIPAA ja GDPR-i standarditena, mis testi nõuavad, ja ütleb, et vabatahtlikke teste on olemas meeskondadele, kellel sellist kohustust pole. Samuti ütleb see, et keskkonna olulise muutuse järel tuleb uuesti testida. Ma ei kontrollinud, mida iga raamistik või ostja aktsepteerib, nii et küsige neilt enne ostmist.
Haavatavuste skaneerimine on midagi muud ja odavam. SecurityMetrics kirjeldab seda täisautomaatsena ja võimalike nõrkuste nimekirjana, samas kui pentest proovib neid käsitsi ära kasutada.
Mida saate teha enne maksmist?
- Käivitage tasuta Supabase’i turvakontroll. See kontrollib projekti 46 OWASP Top 10:2025 reegli vastu: poliitikad, mis lubavad kõik read, vaated, mis jätavad RLS-i vahele, avatud õigused ja autentimise seaded.
- Tehke läbi kahe kontoga test isolatsiooni artiklist: kasutaja A ettevõttes 1 ründab ettevõtet 2 igal teel ja seejärel lugege andmebaasi, et näha, mis muutus.
- Käige läbi Lovable’i kontrollnimekiri vaadete, funktsioonide, failihoidla ja päringupiirangute kohta.
- Hoidke väljund alles: teede nimekiri, iga tulemus ja kuupäev. Ostja saab seda lugeda ja see lühendab seda, mida testija peab katma.
- Kui soovite kõigepealt välist ülevaadet, annab fikseeritud ulatusega ülevaatus vibe-kodeeritud rakendusele kirjaliku otsuse, mida alles hoida, parandada või ümber kirjutada. Selle enda leht ütleb, et see pole penetratsioonitest.
Kuidas kahte pakkumist võrrelda?
Esitage mõlemale samad küsimused:
- Mis on ulatuses: millised rollid, kui palju lõpp-punkte, millised keskkonnad?
- Kas testi juhib inimene või tehisintellekt ja kes leiud üle vaatab?
- Kas testija saab kontod kahes eri ettevõttes, et mandantide isolatsiooni tõesti proovitaks?
- Kas kordustestid on sees ja mitu vooru?
- Kas platvormi või aruande eest on eraldi tasud?
- Mida ma saan ja kas minu ostja või audiitor aktsepteerib seda?
Piirangud. Iga number on müüja enda hinnavahemik lehelt, mille lugesin 6. novembril 2026. Need pole allkirjastatud hinnad, ma ei küsinud pakkumisi ja ma ei otsinud hindu väljastpoolt USA-d. Haavatavuste arvud pärinevad minu väikesest testist ja avalikust avalikustamisest, nii et need näitavad, mida kiire kontroll võib märkamata jätta, mitte seda, kui tavaline iga viga on. Miski siin ei asenda penetratsioonitesti, kui ostja või reegel seda nõuab.
Minu sarnane juhtum
Audiitorfirmale ajaarvestust ehitades leidsin 4 viga, mida ükski ekraan ei näidanud, sealhulgas konfidentsiaalse kliendi, kes lekkis aruannete summade ja siltide arvude kaudu. Kõik ligipääsureeglid on nüüd andmebaasis ja neid testitakse enne iga väljalaset; kogu lugu on audiitorfirma juhtumis.
Saite pakkumise ega tea, mida see katab? Kirjutage mulle, siis selgitame välja, mida teie rakendus tegelikult testimist vajab.
Saite läbistustesti pakkumise?
Öelge mulle, mis teil praegu on ja mida vajate. Vastan valikuga, mille ise teeksin.
Kirjutage mulle