Lühidalt
Et tõestada, et üks klient ei pääse teise andmeteni, logige sisse ettevõtte 1 päris kasutajana, ründage ettevõtet 2 kõigi teede kaudu ja lugege siis andmebaasi, et näha, mis muutus. Meelega katki tehtud skeemil olid neli kontrolli, mida enamik proovib, puhtad, samal ajal kui 6 päringut 14-st lekkis: alamtabel, liikmete loend, vaade, funktsioon, teise ettevõttega liitumine ja insert, mis andis ühel kujul 403 ja läks teisel kujul läbi. Ainult olekukood eksitas mind kaks korda. Ja test ilma positiivse kontrollita läbib ka rakenduse, kus keegi ei saa midagi lugeda.
“Kas klient A näeb kliendi B andmeid?” on küsimus, mida B2B ostja esitab, ja “me kasutame row level security’t” ei vasta sellele. Vastab test, mida keegi saab uuesti käivitada. Ehitasin väikese arvelduse skeemi vigadega, mida olen päris rakendustes näinud, ja kirjutasin testi, mis peaks need kinni püüdma.
Kuidas testisin. Kohalik Supabase’i stack (CLI 2.109.1) 3. novembril 2026, REST API kaudu, iga kasutaja jaoks päris sisselogimine. Kasutaja A kuulub ettevõttesse 1. Ettevõttes 2 on sihtarved, milleni A ei tohi kunagi jõuda. Väljamõeldud andmed. Pärast iga kirjutamiskatset lugesin tabelit otse psql-iga, sest API vastus ei ole tõend. Meetod ei sõltu Supabase’ist; teises stackis muutuksid ainult päringud.
Mida tavalised kontrollid näitasid?
Need on kontrollid, mida näen kõige sagedamini. Kõik neli olid katkisel skeemil puhtad.
| Kasutaja A päring | Tulemus |
|---|---|
| Loetle arved | 200, oma 1 rida |
| Loe ettevõtte 2 arve id järgi | 200, 0 rida |
Filtreeri company_id = 2 |
200, 0 rida |
| Loe ettevõtte 2 arved kokku | 0 |
Tabeli invoices lugemispoliitika oli õige ja igaüks, kes testis ainult seda tabelit, oleks heaks kiitnud.
Milleni sama kasutaja teisi teid pidi jõudis?
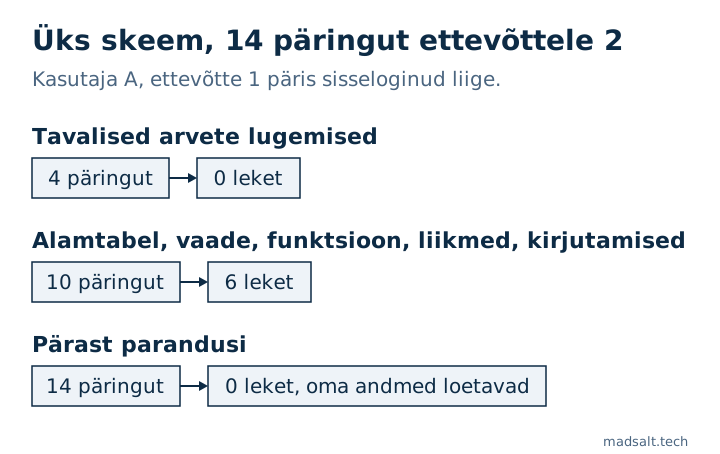
| Tee | Miks lekkis | Katkine skeem | Pärast parandust |
|---|---|---|---|
Alamtabel invoice_lines |
RLS sees, poliitika using (true) |
200, 2 rida mõlemast |
200, oma 1 |
memberships |
Lugemispoliitika using (true) |
200, mõlema ettevõtte kasutajad |
200, oma 1 |
Vaade invoice_totals |
Töötab omaniku õigustega, jätab RLS-i vahele | 200, mõlema ettevõtte summad |
200, oma 1 |
Funktsioon get_invoice(21) |
security definer ilma ettevõtte kontrollita |
200, B arve |
200, 0 rida |
| Liitu ettevõttega 2 | Insert kontrollib ainult user_id = auth.uid() |
201, siis loetleti 3 arvet |
403 |
| Lisa arve ettevõttele 2 | Insert kontrollib ainult, et kasutaja on sisse logitud | 201, rida tabelis |
403 |
Esimesed neli on lugemisteed, mida vormipõhine test kunagi ei puuduta. Rakenduse ekraanid ei kutsu neid teise ettevõtte andmetega, nii et ringi klõpsamine neid üles ei leia.
Miks ei saa olekukoodi usaldada?
Selle tabeli viimane rida läks mul peaaegu märkamatult mööda. Minu esimene insert andis 403:
new row violates row-level security policy
See nägi välja nagu läbipääs. Aga insert-poliitika lubas rea. Viga tuli return=representation tõttu, mis küsib uue rea tagasi, ja A-l pole lugemisõigust ettevõtte 2 reale. Sama insert return=minimal-iga, vorm, mida supabase-js kasutab, kui te ei lisa .select(), andis 201 ja psql näitas rida ettevõtte 2 tabelis.
Olemas on ka vastupidine viga. Õige poliitikaga andsid A uuendus ja kustutus ettevõtte 2 arvele mõlemad 200 ja 0 rida. Tabeli lugemine näitas, et summa oli muutmata ja arve alles. Seega 200 ei tähendanud, et see toimis, ja 403 ei tähendanud, et see ebaõnnestus.
Kasutage kohtunikuna andmebaasi. Käivitage iga kirjutamiskatse, lugege siis rida ühendusega, mis jätab RLS-i vahele, ja võrrelge.
Miks vajab test positiivset kontrolli?
Käivitasin samad 14 päringut kõigi tabeliõiguste (grant) tühistamisega. Tulemus: 0 leket 14-st. Selle loenduse järgi on skeem täiuslikult isoleeritud ja ka keegi ei saa rakendust kasutada.
| Skeem | Lekked | A loeb oma andmeid |
|---|---|---|
| Katkine | 6/14 | 2/2 |
| Parandatud | 0/14 | 2/2 |
| Kõik grandid tühistatud | 0/14 | 0/2 |
Iga “A ei saa B-d lugeda” testi kõrval peab olema “A saab A-d lugeda”. Muidu näevad puuduv grant, trükiviga tabeli nimes või aegunud token kõik välja nagu turvalisus. Need on minu skripti kaks esimest rida ja tühistatud skeemil need ebaõnnestusidki.
Mis parandas kõik kuus?
create policy m_read on memberships for select to authenticated
  using (company_id in (select my_companies()));

create policy i_ins on invoices for insert to authenticated
  with check (company_id in (select my_companies()));

create policy l_read on invoice_lines for select to authenticated
  using (invoice_id in (select id from invoices));

create view invoice_totals with (security_invoker = true) as
  select company_id, sum(amount) total, count(*) n
  from invoices group by company_id;

create function get_invoice(p int) returns setof invoices
  language sql security invoker set search_path = ''
  as $$ select * from public.invoices where id = p $$;
Liitumistee sulgus, kui eemaldasin tabeli memberships insert-poliitika. Kellegi ettevõttesse lisamine on kutsevoog, seega kuulub see serveri koodi. my_companies() on security definer abifunktsioon, mis tagastab sisseloginud kasutaja ettevõtete id-d. Kui kasutaja võib kuuluda mitmesse ettevõttesse, on veel üks lõks, mis on kirjas artiklis kasutaja kahes organisatsioonis.
Kuidas seda oma rakendusel käivitada?
- Looge kaks ettevõtet, kummassegi üks kasutaja, ja täitke kumbki ühe reaga igas tabelis, mis hoiab kliendiandmeid.
- Hankige kasutaja A jaoks päris sessioon. Test, mis jookseb
postgres-ina või secret key’ga, jätab RLS-i vahele ega tõesta midagi. - Loetlege kõik teed: iga tabel ja alamtabel, iga vaade, iga funktsioon, seejärel otsingu- ja ekspordiotspunktid. Päring kataloogile on töökindlam kui mälu.
- Proovige igaühe puhul lugeda ettevõtte 2 rida ning proovige lugemist, lisamist, uuendamist ja kustutamist nii, et
company_idosutab ettevõttele 2. Proovige ka oma rida üle viia ja ennast teise ettevõttesse lisada. - Võrrelge pärast iga kirjutamist rida privilegeeritud ühenduse kaudu.
- Käivitage oma kontrollid: A peab lugema ja kirjutama ettevõtte 1 ridu.
- Hoidke see CI-s. Uus tabel ilma testita peab ehituse ebaõnnestuma panema.
Supabase’i lugemispoole jaoks koostab tasuta tenant isolatsiooni test kahest kasutaja id-st kirjutuskaitsega skripti ja näitab tabeli kaupa, mida kumbki kasutaja lugeda saab. Kirjutamised jäävad Teie nimekirja. Tasuta Supabase’i turvakontroll leiab selle kataloogipoole, näiteks poliitikad, mis lubavad kõik read, ja vaated, mis mööduvad RLS-ist. See ei oska öelda, millisesse ettevõttesse rida kuulub, seega ei asenda see seda testi. Iga rolli kontrollimiseks iga õiguse vastu on meetod artiklis kuidas Supabase’i RLS-i testida. Firebase’is kehtib sama idee, rünnakutega artiklis Firebase’i turvareeglite näited.
Mida saate ostjale näidata?
Selle käivituse väljund: teede loend, iga tulemus ja kuupäev. See on rohkem kui “meil on RLS” ja see ei asenda pentesti. See ei ütle midagi varastatud sessioonide, ettevõttesisese loogikavigade ega teie enda töötajate admintööriistade kohta.
Piirangud. Väike skeem, mille ise kirjutasin ja meelega katki tegin, kohalikus stackis väljamõeldud andmetega. Storage, realtime ja edge functions ei kuulunud sellesse käivitusse ja neil on vaja oma teid loendis. Hostitud projektidel võivad vaikimisi grandid kohalikust stackist erineda, seega käivitage see oma päris skeemi koopia vastu.
Kui ostja küsib penetratsioonitesti aruannet, on mis see 2026. aastal maksab eraldi artiklis.
Minu sarnane juhtum
Audiitorfirmale ajaarvestust ehitades leidsin 4 viga, mida ükski ekraan ei näidanud, sealhulgas konfidentsiaalse kliendi, kes lekkis aruannete summade ja siltide arvude kaudu. Kõik ligipääsureeglid on nüüd andmebaasis ja neid testitakse enne iga väljalaset; kogu lugu on audiitorfirma juhtumis.
Kui vajate multi-tenant rakendust, mis on algusest peale ehitatud nende testidega, vaadake SaaS-i arendust.
Peate kliendile näitama, et nende andmed on eraldatud? Kirjutage mulle, siis testime iga tee.
Vajate tõendit, et kliendiandmed on eraldatud?
Öelge mulle, mis teil praegu on ja mida vajate. Vastan valikuga, mille ise teeksin.
Kirjutage mulle