Kurz gesagt
Ja, die Plattform ist sicher: Supabase ist SOC 2 Type 2 und ISO 27001 zertifiziert, verschlüsselt Daten im Ruhezustand mit AES-256 und bei der Übertragung mit TLS und schließt im Team-Tarif und darüber HIPAA-Vereinbarungen ab. Ihr Projekt ist eine andere Frage. Nach Supabases Modell der geteilten Verantwortung gehören der Zugriff auf Tabellen, die API-Keys und die Auth-Einstellungen Ihnen, und die Plattform tut genau das, was diese Einstellungen sagen. Auf meiner lokalen Testtabelle entschied eine einzige Einstellung, ob ein öffentlicher Key 0 Zeilen oder alle 3 bekam.
Ich bin Denys, Full-Stack- und KI-Entwickler, und die meisten Apps, die ich baue oder repariere, laufen auf Supabase. Kunden fragen “Wie sicher ist Supabase?” und meinen “Sind meine Daten sicher?”. Das sind zwei verschiedene Fragen mit verschiedenen Antworten, deshalb gehe ich sie nacheinander durch.
Wie sicher ist Supabase?
Die Plattformseite wird von Dritten auditiert. Aus Supabases Sicherheitsseite und den Sicherheitsdokumenten, gelesen am 23. Oktober 2026:
| Kontrolle | Was Supabase angibt |
|---|---|
| SOC 2 Type 2 | Jährlich auditiert; der Bericht ist für Team- und Enterprise-Kunden verfügbar |
| ISO 27001 | Zertifiziert; das Zertifikat ist für Team- und Enterprise-Kunden verfügbar |
| HIPAA | Unterstützt mit unterschriebenem Business Associate Agreement und dem HIPAA-Add-on, ab dem Team-Tarif |
| Verschlüsselung | AES-256 im Ruhezustand, TLS bei der Übertragung; Zugriffstokens und Keys sind zusätzlich auf Anwendungsebene verschlüsselt |
| Backups | Täglich bei kostenpflichtigen Projekten; Point in Time Recovery als Add-on ab dem Pro-Tarif |
| Datenresidenz | Datenbank, Auth und Storage bleiben in der von Ihnen gewählten AWS-Region |
Nichts davon schützt eine Tabelle, die Sie offen gelassen haben. Der SOC-2-Leitfaden sagt es klar: Supabases Compliance überträgt sich nicht auf Dinge außerhalb seiner Kontrolle.
Was ist Ihr Teil?
Supabases Modell der geteilten Verantwortung listet auf, was immer Ihnen gehört: Ihr Konto, die Zugriffsverwaltung für die Datenbank und ihre Tabellen, Ihre Daten und das Anwenden von Sicherheitskontrollen, einschließlich der Warnungen, die der Security Advisor ausgibt. In der Praxis sind das vier Ebenen von Einstellungen:
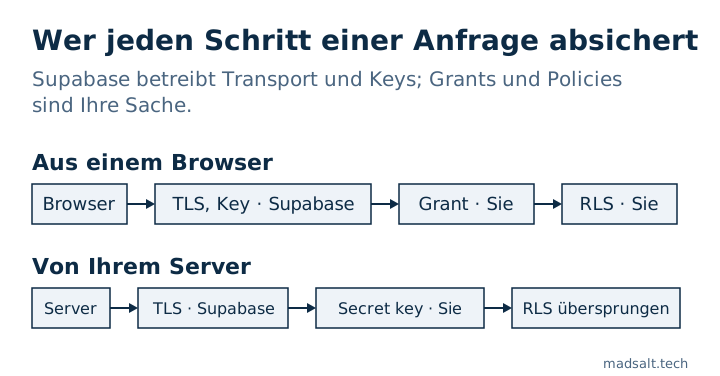
- Wer eine Tabelle anfassen darf. Grants entscheiden, ob
anonundauthenticatedeine Tabelle überhaupt erreichen. RLS-Policies entscheiden, welche Zeilen. - Welcher Key wohin gehört. Der publishable key ist von Natur aus öffentlich, der secret key umgeht RLS. Ich habe sie in Supabase anon key vs service role key verglichen.
- Auth-Einstellungen. E-Mail-Bestätigung, leaked password protection (Pro-Tarif und darüber), Mindestlänge des Passworts, MFA, Redirect-URLs, CAPTCHA.
- Alles rund um die Datenbank. Storage-Buckets und ihre Policies,
SECURITY DEFINER-Funktionen, Edge Functions, die den secret key nutzen, und welche Schemas die Data API ausliefert.
Wie viel ändert eine einzige Einstellung?
Ich habe dieselbe Anfrage gegen eine Tabelle mit drei erfundenen Bestellungen auf einem lokalen Supabase-Stack (CLI 2.109.1, Postgres 17.6, PostgREST 14.14) ausgeführt, mit dem publishable key, so wie es ein Browser täte:
| Einstellung an der Tabelle | Was der öffentliche Key bekam |
|---|---|
| RLS aus | Alle 3 Zeilen, und ein Insert lieferte 201 Created |
| RLS an, keine Policy | [] |
RLS an, Policy using (true) |
Alle 3 Zeilen |
Kein Grant für anon |
42501 permission denied |
Dieselbe Plattform, dieselbe Verschlüsselung, dieselben Zertifizierungen. Der Unterschied ist eine Zeile SQL. Deshalb sind eine “sichere Plattform” und eine undichte App kein Widerspruch: CVE-2025-48757 fand 170 von 1.645 Lovable-Showcase-Apps, die Daten an den öffentlichen Key lieferten, alle auf derselben auditierten Plattform.
Wird Supabase standardmäßig sicherer?
Ja, in Schritten. Supabases Changelog vom 28. April 2026 nennt einen Schalter für RLS standardmäßig an, ein Badge für die Freigabe in der Data API, granulare Grants pro Tabelle und eine Einschränkung beim Auflisten von Schemas. Der größte Schritt kommt am 30. Oktober 2026: Neue Tabellen in bestehenden Projekten bekommen nicht mehr automatisch Data-API-Grants, sodass eine vergessene Tabelle 42501 statt ihrer Zeilen liefert. Bestehende Tabellen behalten ihre Grants, das behebt also nichts, was schon offen ist. Die alten Keys anon und service_role werden außerdem bis Ende 2026 zugunsten von publishable und secret keys eingestellt; der neue secret key lehnt Anfragen aus einem Browser ab.
Was die Umstellung sonst noch bricht und wie man das Projekt vorher prüft: Supabase-Änderung am 30. Oktober: Was bricht, wie prüfen.
Wie prüfen Sie Ihr eigenes Projekt?
Beginnen Sie mit Supabases eigenem Security Advisor und beheben Sie jede Warnung. Prüfen Sie dann, was er nicht abdeckt:
- Führen Sie den kostenlosen Supabase-Sicherheitscheck aus. Er verbindet sich nur lesend und bewertet das Projekt anhand von 46 Regeln, zugeordnet zu OWASP Top 10:2025: RLS, Policies, Views, Funktionen, Grants, Storage und Auth-Einstellungen, mit Korrektur-SQL zu jedem Befund.
- Testen Sie mit zwei Nutzern in zwei Firmen. Kein Scanner weiß, welche Zeilen wem gehören; der Test steht in meiner Sicherheits-Checkliste für Lovable-Apps.
- Hat Ihre App Rollen und eine Rechte-Seite, beweisen Sie, dass jedes Rechte-Kästchen tut, was es sagt, wie in Supabase RLS testen.
Also: Supabase ist ein sicherer Ort für Daten und gibt Ihnen die Werkzeuge, sie privat zu halten. Ob sie privat bleiben, entscheidet sich in Ihrem Schema und Ihren Einstellungen.
Supabase für ein Projekt in Erwägung?
Gern tausche ich mich darüber aus, was Sie zuerst einrichten sollten. Ohne Verkaufsgespräch.
Kontakt aufnehmen