TL;DR
Aby ste dokázali, že jeden klient nedosiahne dáta iného, prihláste sa ako skutočný používateľ firmy 1 a napadnite firmu 2 každou cestou, potom si prečítajte databázu a pozrite, čo sa zmenilo. Na zámerne pokazenej schéme vyšli štyri kontroly, ktoré skúša väčšina ľudí, čisté, kým 6 zo 14 požiadaviek unikalo: podriadená tabuľka, zoznam členov, pohľad, funkcia, pripojenie do druhej firmy a insert, ktorý v jednej podobe vrátil 403 a v inej prešiel. Samotný stavový kód ma zmiatol dvakrát. A test bez pozitívnej kontroly prejde aj na aplikácii, v ktorej nikto nič neprečíta.
„Vidí klient A dáta klienta B?“ je otázka, ktorú kladie B2B kupujúci, a „používame row level security“ na ňu neodpovedá. Odpovedá na ňu test, ktorý niekto môže zopakovať. Postavil som malú fakturačnú schému s chybami, ktoré som videl v reálnych aplikáciách, a napísal test, ktorý ich má zachytiť.
Ako som testoval. Lokálny stack Supabase (CLI 2.109.1), 3. novembra 2026, cez REST API, so skutočným prihlásením každého používateľa. Používateľ A patrí do firmy 1. Firma 2 drží cieľové faktúry a A sa k nim nikdy nesmie dostať. Vymyslené dáta. Po každom pokuse o zápis som tabuľku čítal priamo cez psql, lebo odpoveď API nie je dôkaz. Metóda nezávisí od Supabase; na inom stacku by sa zmenili len požiadavky.
Čo ukázali bežné kontroly?
Toto sú kontroly, ktoré vídam najčastejšie. Všetky štyri vyšli na pokazenej schéme čisté.
| Požiadavka používateľa A | Výsledok |
|---|---|
| Vypísať faktúry | 200, vlastný 1 riadok |
| Čítať faktúru firmy 2 podľa id | 200, 0 riadkov |
Filtrovať podľa company_id = 2 |
200, 0 riadkov |
| Spočítať faktúry firmy 2 | 0 |
Politika čítania na invoices bola správna a kto by testoval len túto tabuľku, vec by uzavrel.
K čomu sa ten istý používateľ dostal inými cestami?
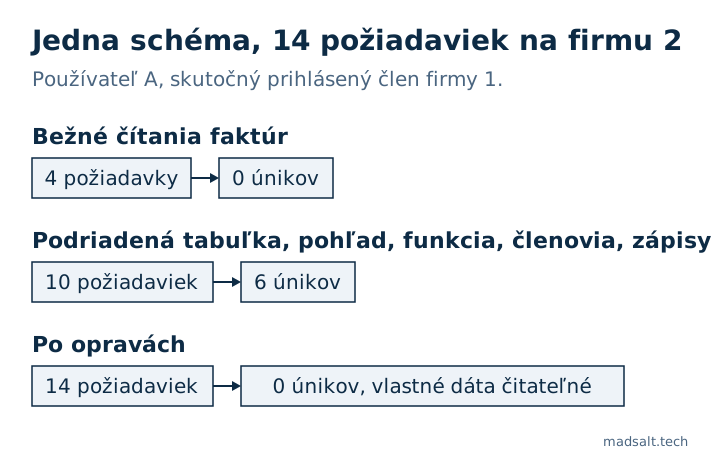
| Cesta | Prečo unikala | Pokazená schéma | Po oprave |
|---|---|---|---|
Podriadená tabuľka invoice_lines |
RLS zapnuté, politika using (true) |
200, 2 riadky z oboch |
200, vlastný 1 |
memberships |
Politika čítania using (true) |
200, používatelia oboch firiem |
200, vlastný 1 |
Pohľad invoice_totals |
Beží s právami vlastníka, obchádza RLS | 200, súčty oboch firiem |
200, vlastný 1 |
Funkcia get_invoice(21) |
security definer bez kontroly firmy |
200, faktúra B |
200, 0 riadkov |
| Pripojenie do firmy 2 | Insert kontroluje len user_id = auth.uid() |
201, potom vypísané 3 faktúry |
403 |
| Vloženie faktúry pre firmu 2 | Insert kontroluje len to, že je používateľ prihlásený | 201, riadok v tabuľke |
403 |
Prvé štyri sú cesty čítania, ktorých sa test cez formulár nikdy nedotkne. Žiadna obrazovka aplikácie ich nevolá s dátami inej firmy, takže klikaním ich nenájdete.
Prečo sa nedá veriť stavovému kódu?
Posledný riadok tabuľky mi takmer unikol. Moja prvá verzia insertu vrátila 403:
new row violates row-level security policy
Vyzeralo to ako úspech. Ale politika insertu riadok povolila. Chyba vznikla kvôli return=representation, ktoré žiada nový riadok späť, a A nemá právo čítať riadok firmy 2. Ten istý insert s return=minimal, čo je podoba, ktorú supabase-js používa, ak nepridáte .select(), vrátil 201 a psql ukázal riadok v tabuľke firmy 2.
Existuje aj opačná chyba. So správnou politikou vrátili update aj delete faktúry firmy 2 od A obe 200 s 0 riadkami. Čítanie tabuľky ukázalo sumu nezmenenú a faktúru stále na mieste. 200 teda neznamenalo, že to fungovalo, a 403 neznamenalo, že to zlyhalo.
Verdikt dáva databáza. Spustite každý pokus o zápis, potom prečítajte riadok spojením, ktoré RLS obchádza, a porovnajte.
Prečo test potrebuje pozitívnu kontrolu?
Spustil som tých istých 14 požiadaviek so všetkými grantmi na tabuľky odobratými. Výsledok: 0 únikov zo 14. Podľa tohto počtu je schéma dokonale izolovaná, a zároveň aplikáciu nemôže nikto používať.
| Schéma | Úniky | A číta vlastné dáta |
|---|---|---|
| Pokazená | 6/14 | 2/2 |
| Opravená | 0/14 | 2/2 |
| Všetky granty odobraté | 0/14 | 0/2 |
Každý test „A nečíta B“ potrebuje vedľa seba „A číta A“. Inak chýbajúci grant, preklep v názve tabuľky alebo expirovaný token vyzerajú ako bezpečnosť. Sú to prvé dva riadky môjho skriptu a na odobratej schéme zlyhali práve tie.
Čo opravilo všetkých šesť?
create policy m_read on memberships for select to authenticated
  using (company_id in (select my_companies()));

create policy i_ins on invoices for insert to authenticated
  with check (company_id in (select my_companies()));

create policy l_read on invoice_lines for select to authenticated
  using (invoice_id in (select id from invoices));

create view invoice_totals with (security_invoker = true) as
  select company_id, sum(amount) total, count(*) n
  from invoices group by company_id;

create function get_invoice(p int) returns setof invoices
  language sql security invoker set search_path = ''
  as $$ select * from public.invoices where id = p $$;
Cesta pripojenia sa zavrela odstránením politiky insertu na memberships. Pridanie niekoho do firmy je tok pozvánky, takže patrí do serverového kódu. my_companies() je pomocná funkcia security definer, ktorá vracia id firiem prihláseného používateľa. Ak môže používateľ patriť do viacerých firiem, je tu ešte jedna pasca, v poznámke používateľ v dvoch organizáciách.
Ako to spustiť na vlastnej aplikácii?
- Vytvorte dve firmy, v každej jedného používateľa, a v každej založte jeden riadok v každej tabuľke s dátami klientov.
- Získajte skutočnú session pre používateľa A. Test bežiaci ako
postgresalebo s tajným kľúčom RLS obchádza a nič nedokazuje. - Vypíšte všetky cesty: každú tabuľku a podriadenú tabuľku, každý pohľad, každú funkciu, potom endpointy vyhľadávania a exportu. Dotaz na katalóg je spoľahlivejší ako pamäť.
- Pri každej skúste prečítať riadok firmy 2 a skúste čítať, vkladať, upravovať a mazať s
company_idukazujúcim na firmu 2. Skúste tam presunúť aj vlastný riadok a pridať sa do druhej firmy. - Po každom zápise porovnajte riadok cez privilegované spojenie.
- Spustite svoje kontroly: A musí čítať a zapisovať riadky firmy 1.
- Držte to v CI. Nová tabuľka bez testu má zlyhať build.
Pre stranu čítania na Supabase zostaví bezplatný test izolácie tenantov z dvoch id používateľov skript len na čítanie a ukáže, čo môže každý používateľ čítať, tabuľku po tabuľke. Zápisy zostávajú na vašom zozname. Bezplatná Kontrola zabezpečenia Supabase nájde katalógovú stranu tohto, napríklad politiky, ktoré povoľujú každý riadok, a pohľady, ktoré obchádzajú RLS. Nevie povedať, ktorej firme riadok patrí, takže tento test nenahrádza. Na kontrolu každej roly proti každému oprávneniu je metóda v článku ako testovať Supabase RLS. Vo Firebase platí rovnaká myšlienka, s útokmi v článku príklady pravidiel zabezpečenia Firebase.
Čo môžete ukázať kupujúcemu?
Výstup tohto behu: zoznam ciest, výsledok každej a dátum. Je to viac než „máme RLS“ a nenahrádza to pentest. Nehovorí to nič o ukradnutých sessions, logických chybách vnútri firmy ani o administračných nástrojoch, ktoré používa váš vlastný tím.
Limity. Malá schéma, ktorú som napísal, zámerne pokazená, na lokálnom stacku s vymyslenými dátami. Storage, realtime a edge funkcie neboli súčasťou tohto behu a potrebujú vlastné cesty v zozname. Hostované projekty môžu mať iné predvolené granty než lokálny stack, preto to spustite proti kópii svojej reálnej schémy.
Ak odberateľ žiada report z penetračného testu, koľko stojí v roku 2026, je v samostatnom článku.
Môj podobný prípad
Pri stavbe evidencie času pre audítorskú firmu som našiel 4 chyby, ktoré nezobrazila žiadna obrazovka, okrem iného dôverného klienta unikajúceho cez súčty v prehľadoch a počty štítkov. Každé prístupové pravidlo je teraz v databáze a testuje sa pred každým nasadením; celý príbeh je v prípadovej štúdii audítorskej firmy.
Ak potrebujete multi-tenant aplikáciu postavenú s týmito testami od prvého dňa, pozrite si vývoj SaaS a webových aplikácií.
Potrebujete klientovi ukázať, že jeho dáta sú oddelené? Napíšte mi a otestujeme každú cestu.
Potrebujete dôkaz, že dáta klientov sú oddelené?
Napíšte mi, čo máte teraz a čo potrebujete. Odpoviem variantom, ktorý by som zvolil ja.
Napíšte mi