TL;DR
Pravidlo len pre vlastníka na users/{uid}/... zastavilo ostatných používateľov v čítaní, vypisovaní aj zápise. Nezastavilo hosťa, ktorý mal URL na stiahnutie súboru: táto požiadavka vrátila 200 a vracala ho aj po tom, čo som pravidlá opravil. Kontrola contentType prijala HTML skript nahraný ako image/png. A kontrola veľkosti na write zablokovala používateľom mazanie vlastných súborov. Nahradenie súboru zmenilo token a zavrelo starý odkaz.
Pravidlá Storage vyzerajú ako pravidlá Firestore a väčšina návodov končí pri „skontrolujte uid v ceste“. Nahral som vzorové súbory pomenované ako pasy a faktúry, aby som videl, čo táto kontrola nechá otvorené.
Ako som testoval. Firebase Local Emulator Suite z Firebase CLI 15.34.2, 3. novembra 2026, s emulátormi Storage a Auth. Volal som REST API Firebase Storage s tokenmi pre hosťa, anonymného používateľa, používateľov A a B a cudzieho človeka, ktorý sa len zaregistroval. Súbory boli niekoľko bajtov vzorových dát, plus väčšie na testy veľkosti.
Čo bežné pravidlá Storage prepúšťajú?
| Pravidlo | Požiadavka | Výsledok |
|---|---|---|
if true (testovací režim) |
Hosť vypíše bucket | 200, 4 súbory |
if true (testovací režim) |
Hosť nahrá HTML súbor | 200 |
request.auth != null |
Anonymný používateľ číta súbor B | 200 |
request.auth != null |
Cudzí človek vypíše bucket | 200, 4 súbory |
request.auth != null |
Cudzí človek prepíše súbor B | 200 |
request.auth != null |
Cudzí človek zmaže súbor A | 204 |
Pozor si treba dať na pravidlo len pre prihlásených. Hosť dostane 403, takže prejde pri rýchlom pohľade, a potom každý, kto má účet, môže vypísať všetky cesty a nahradiť pas čímkoľvek. Výpis mu navyše dá názov každého súboru, ktorý tu obsahuje uid vlastníka.
Chráni súbor pravidlo len pre vlastníka?
Pred ostatnými používateľmi áno:
match /users/{uid}/{file=**} {
  allow read, write: if request.auth != null && request.auth.uid == uid;
}
| Požiadavka | Výsledok |
|---|---|
| Hosť číta súbor B | 403 |
| A číta vlastný súbor | 200 |
| A číta súbor B | 403 |
| A vypíše vlastný priečinok | 200, 1 súbor |
| A vypíše priečinok B | 403 |
| A vypíše celý bucket | 403 |
| A prepíše súbor B | 403 |
To je všetko, čo väčšina návodov testuje. Ďalšie tri časti sú to, čo táto kontrola míňa.
Môže URL na stiahnutie obísť pravidlá Storage?
Áno. URL nesie token v ?token= a v mojom teste tento token stačil sám. Vyššie uvedené pravidlo zostalo v platnosti.
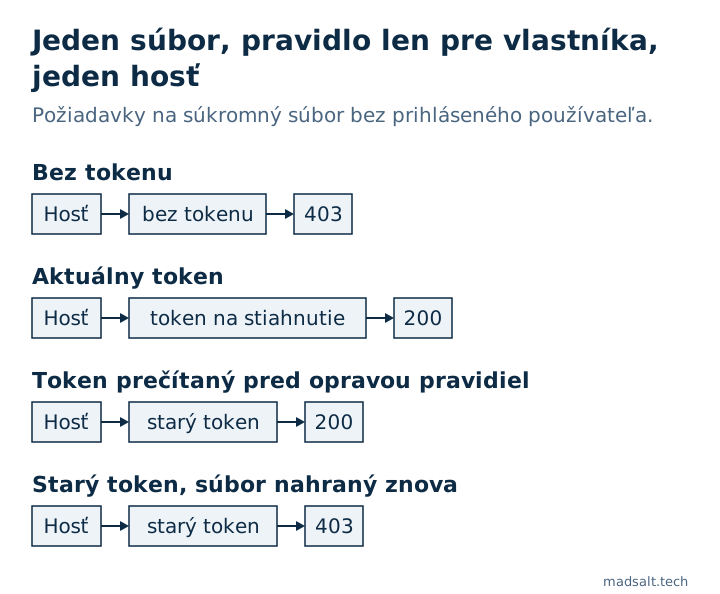
| Požiadavka na súbor B | Výsledok |
|---|---|
| Hosť, bez tokenu | 403 |
| Hosť, správny token | 200 |
| Hosť, nesprávny token | 403 |
| A (nie vlastník), správny token | 200 |
Firebase to opisuje ako dlhodobé URL s odvolateľným tokenom, určené na zdieľanie. Problém nastáva, keď aplikácia uloží toto URL do dokumentu a pravidlá dokumentu považuje za ochranu súboru. Kto URL niekedy videl, súbor si ponechá, nech vaše pravidlá neskôr povedia čokoľvek.
Zavrie oprava pravidiel staré odkazy?
Nie, a toto by som po každom incidente kontroloval. Spravil som to po poriadku:
- S pravidlom
request.auth != nullprečítal cudzí človek metadáta súboru,200. Metadáta obsahujú token na stiahnutie. - Načítal som pravidlo len pre vlastníka. Cudzí človek teraz dostal
403na súbor aj na jeho metadáta. - Hosť s tokenom z kroku 1 súbor stiahol,
200.
Ak teda bol váš bucket niekedy otvorený, sprísnenie pravidiel nevezme späť tokeny, ktoré už niekto prečítal. Keď B nahral súbor znova, odpoveď niesla nový token, starý vrátil 403 a nový 200. Firebase tiež uvádza, že tokeny možno odvolať v konzole, čo som netestoval.
Pri súkromných súboroch URL nepoužívajte. getBlob() a getBytes() sťahujú cez SDK, takže sa vaše pravidlá uplatnia na každú požiadavku.
Zastavia kontroly veľkosti a typu zlé nahrávania?
Samotné pravidlo len pre vlastníka prijalo od A v priečinku A čokoľvek: 3 MB súbor aj HTML stránku so skriptom, obe 200. Pridal som teda limity:
match /users/{uid}/{file=**} {
  allow read: if request.auth != null && request.auth.uid == uid;
  allow write: if request.auth != null && request.auth.uid == uid
    && request.resource.size < 1024 * 1024
    && request.resource.contentType.matches('image/.*');
}
| Požiadavka od A | Výsledok |
|---|---|
| Malé PNG | 200 |
| Súbor 2 MB | 403 |
HTML poslané ako text/html |
403 |
HTML poslané ako image/png |
200 |
| Zmazať vlastný súbor | 403 |
Dve prekvapenia. contentType je to, čo povie klient, a pravidlo sa nikdy nepozrie dovnútra súboru. Berte to preto ako ochranu pred omylom, nie pred niekým, kto sa snaží. Ak na nahratom súbore záleží, skontrolujte ho na serveri.
A používateľ už nemohol mazať vlastné súbory. Mazanie nemá request.resource, takže kontrola narazí na null, pravidlo skončí chybou a požiadavka sa zamietne. Log emulátora ukázal na tomto riadku Null value error. Rozdeľte operácie:
allow read, delete: if request.auth != null && request.auth.uid == uid;
allow create, update: if request.auth != null && request.auth.uid == uid
  && request.resource.size < 1024 * 1024
  && request.resource.contentType.matches('image/.*');
Teraz vrátilo mazanie 204 a 2 MB súbor dostal naďalej 403.
Prečo mi allow read nedovolí vypísať priečinok?
read pokrýva get aj list, takže som čakal, že verejný priečinok pôjde vypísať. Záviselo to od wildcardu:
Pravidlo na public/ |
Stiahnutie | Výpis prefixu public/ |
|---|---|---|
match /public/{file}, allow read |
200 |
403 |
match /public/{file=**}, allow read |
200 |
200, 2 súbory |
match /public/{file=**}, allow get |
200 |
403 |
Pri verejných súboroch teda allow get na rekurzívnom matchi súbory podáva a odmieta ich vypisovať. To by som použil na všetko, k čomu majú ľudia prísť len cez presný odkaz.
Ako obmedziť súbory na členov firmy?
Pravidlá Storage vedia čítať Firestore pomocou firestore.exists() a firestore.get():
match /companies/{cid}/{file=**} {
  allow read, write: if request.auth != null
    && firestore.exists(/databases/(default)/documents/companies/$(cid)/members/$(request.auth.uid));
}
Člen dostal 200, používateľ mimo firmy 403 a hosť tiež. Tým sa len presúva otázka na to, kto môže zapisovať do kolekcie members, čo je znova problém s rolou zapísanou samotným používateľom. V reálnom projekte Firebase žiada o zapnutie oprávnenia, ktoré spája oba produkty, a každé vyhľadanie sa počíta ako čítanie vo Firestore. Ani jedno som v emulátore netestoval.
Ako skontrolovať váš bucket?
- Prehľadajte databázu a kód, či tam nie sú uložené URL
firebasestoragemieriace na súkromné súbory. - Ak bol bucket niekedy otvorený alebo len pre prihlásených, nahraďte alebo odvolajte tokeny všetkého citlivého. Oprava pravidiel nestačí.
- Skúste druhým účtom súbory prvého účtu, v emulátore alebo na testovacom projekte.
Bezplatná Kontrola pravidiel Firebase prijíma vložené pravidlá Storage. Na týchto súboroch pravidiel označila testovací režim, zápisy len pre prihlásených a verejné čítanie. Pravidlo len pre vlastníka bez limitu veľkosti či typu pustila a tokeny na stiahnutie nevidí vôbec, keďže ani jedno sa nezobrazuje ako otvorené pravidlo. Čistý výsledok teda pokrýva text pravidiel, nie súbory.
Limity. Lokálny emulátor na vzorových súboroch, cez REST. Netestoval som Google Cloud IAM na buckete, odvolanie tokenov v konzole ani to, ako produkčný bucket podáva nahraný HTML súbor. Produkcia sa môže od emulátora líšiť v detailoch, ktoré som nekontroloval.
Rovnaké útoky vedľa seba na Supabase a Firebase sú v článku Supabase vs Firebase: bezpečnosť.
Pozri aj: Systém na správu dokumentov pre malú firmu: ceny a limity.
Môj podobný prípad
Firma, pre ktorú som staval, platila za podnikový produkt na dokumenty tisíce dolárov mesačne. Jej vlastná platforma dnes stojí stovky mesačne, s rolami pre dokumenty, formuláre, prehľady a klientsky portál a len s funkciami, ktoré tím používa. Pozrite si prípadovú štúdiu dokumentovej platformy pre stavebníctvo.
Ukladáte súbory, ktoré by ľudia nechceli zdieľať? Napíšte mi a spoločne určíme, ako ich má aplikácia vydávať.
Ukladáte súbory, ktoré by ľudia nechceli zdieľať?
Napíšte mi, čo máte teraz a čo potrebujete. Odpoviem variantom, ktorý by som zvolil ja.
Napíšte mi