TL;DR
Todistaaksesi, ettei yksi asiakas pääse toisen dataan, kirjaudu sisään yrityksen 1 oikeana käyttäjänä, hyökkää yritykseen 2 kaikkia polkuja pitkin ja lue sitten tietokanta nähdäksesi, mikä muuttui. Tahallaan rikotussa skeemassa neljä tarkistusta, joita useimmat kokeilevat, olivat puhtaita, kun 14 pyynnöstä 6 vuoti: lapsitaulu, jäsenlista, näkymä, funktio, toiseen yritykseen liittyminen ja insert, joka palautti yhdessä muodossa 403 ja meni toisessa läpi. Pelkkä tilakoodi johti minua harhaan kahdesti. Ja testi ilman positiivista kontrollia läpäisee myös sovelluksen, jossa kukaan ei voi lukea mitään.
“Näkeekö asiakas A asiakkaan B datan?” on kysymys, jonka B2B-ostaja esittää, eikä “käytämme row level securityä” vastaa siihen. Siihen vastaa testi, jonka joku voi ajaa uudelleen. Rakensin pienen laskutusskeeman virheillä, joita olen nähnyt oikeissa sovelluksissa, ja kirjoitin testin, jonka pitäisi napata ne.
Näin testasin. Paikallinen Supabase-stack (CLI 2.109.1) 3. marraskuuta 2026, REST API:n yli, jokaiselle käyttäjälle oikea kirjautuminen. Käyttäjä A kuuluu yritykseen 1. Yritys 2 sisältää kohdelaskut, joihin A ei saa koskaan päästä. Keksittyä dataa. Jokaisen kirjoitusyrityksen jälkeen luin taulun suoraan psql:llä, koska API:n vastaus ei ole todiste. Menetelmä ei riipu Supabasesta; toisessa stackissa vain pyynnöt muuttuisivat.
Mitä tavalliset tarkistukset näyttivät?
Nämä ovat tarkistuksia, joita näen useimmin. Kaikki neljä olivat puhtaita rikotussa skeemassa.
| Käyttäjän A pyyntö | Tulos |
|---|---|
| Listaa laskut | 200, oma 1 rivi |
| Lue yrityksen 2 lasku id:llä | 200, 0 riviä |
Suodata company_id = 2 |
200, 0 riviä |
| Laske yrityksen 2 laskut | 0 |
Taulun invoices lukupolitiikka oli oikea, ja pelkkää tätä taulua testannut olisi hyväksynyt.
Mihin sama käyttäjä pääsi muita polkuja pitkin?
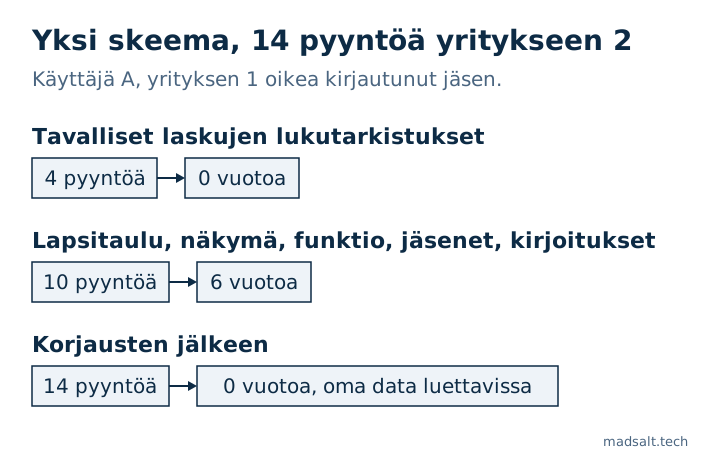
| Polku | Miksi vuoti | Rikottu skeema | Korjauksen jälkeen |
|---|---|---|---|
Lapsitaulu invoice_lines |
RLS päällä, politiikka using (true) |
200, 2 riviä molemmista |
200, oma 1 |
memberships |
Lukupolitiikka using (true) |
200, molempien yritysten käyttäjät |
200, oma 1 |
Näkymä invoice_totals |
Ajetaan omistajansa oikeuksilla, ohittaa RLS:n | 200, molempien yritysten summat |
200, oma 1 |
Funktio get_invoice(21) |
security definer ilman yritystarkistusta |
200, B:n lasku |
200, 0 riviä |
| Liity yritykseen 2 | Insert tarkistaa vain user_id = auth.uid() |
201, sitten listattiin 3 laskua |
403 |
| Lisää lasku yritykselle 2 | Insert tarkistaa vain, että käyttäjä on kirjautunut | 201, rivi taulussa |
403 |
Neljä ensimmäistä ovat lukupolkuja, joita lomakepohjainen testi ei koskaan kosketa. Sovelluksen ruudut eivät kutsu niitä toisen yrityksen datalla, joten ympäriinsä klikkailu ei löydä niitä.
Miksi tilakoodiin ei voi luottaa?
Tuon taulukon viimeinen rivi meni minulta melkein ohi. Ensimmäinen insertini palautti 403:
new row violates row-level security policy
Se näytti läpäisyltä. Mutta insert-politiikka salli rivin. Virhe tuli return=representation:sta, joka pyytää uuden rivin takaisin, ja A:lla ei ole lukuoikeutta yrityksen 2 riviin. Sama insert return=minimal:lla, muodolla jota supabase-js käyttää ellet lisää .select(), palautti 201, ja psql näytti rivin yrityksen 2 taulussa.
Päinvastainenkin virhe on olemassa. Oikealla politiikalla A:n update ja delete yrityksen 2 laskulle palauttivat molemmat 200 ja 0 riviä. Taulun lukeminen näytti, että summa oli ennallaan ja lasku yhä paikallaan. 200 ei siis tarkoittanut, että se toimi, eikä 403 tarkoittanut, että se epäonnistui.
Käytä tuomarina tietokantaa. Aja jokainen kirjoitusyritys, lue sitten rivi yhteydellä, joka ohittaa RLS:n, ja vertaa.
Miksi testi tarvitsee positiivisen kontrollin?
Ajoin samat 14 pyyntöä kaikki taulujen grantit peruutettuina. Tulos: 0 vuotoa 14:stä. Tämän laskennan mukaan skeema on täydellisesti eristetty, eikä myöskään kukaan voi käyttää sovellusta.
| Skeema | Vuodot | A lukee oman datansa |
|---|---|---|
| Rikottu | 6/14 | 2/2 |
| Korjattu | 0/14 | 2/2 |
| Kaikki grantit peruutettu | 0/14 | 0/2 |
Jokaisen “A ei voi lukea B:tä” -testin viereen tarvitaan “A voi lukea A:ta”. Muuten puuttuva grant, kirjoitusvirhe taulun nimessä tai vanhentunut token näyttävät kaikki turvallisuudelta. Ne ovat skriptini kaksi ensimmäistä riviä, ja peruutetussa skeemassa juuri ne epäonnistuivat.
Mikä korjasi kaikki kuusi?
create policy m_read on memberships for select to authenticated
  using (company_id in (select my_companies()));

create policy i_ins on invoices for insert to authenticated
  with check (company_id in (select my_companies()));

create policy l_read on invoice_lines for select to authenticated
  using (invoice_id in (select id from invoices));

create view invoice_totals with (security_invoker = true) as
  select company_id, sum(amount) total, count(*) n
  from invoices group by company_id;

create function get_invoice(p int) returns setof invoices
  language sql security invoker set search_path = ''
  as $$ select * from public.invoices where id = p $$;
Liittymispolku sulkeutui poistamalla taulun memberships insert-politiikan. Jonkun lisääminen yritykseen on kutsuvirta, joten se kuuluu palvelinkoodiin. my_companies() on security definer -apufunktio, joka palauttaa kirjautuneen käyttäjän yritysten id:t. Jos käyttäjä voi kuulua useaan yritykseen, on vielä yksi ansa, kuvattu artikkelissa käyttäjä kahdessa organisaatiossa.
Miten tämän ajaa omalla sovelluksellasi?
- Luo kaksi yritystä, yksi käyttäjä kumpaankin, ja täytä kumpikin yhdellä rivillä jokaisessa taulussa, joka sisältää asiakasdataa.
- Hanki käyttäjälle A oikea sessio. Testi, joka ajetaan
postgres-käyttäjänä tai secret keyllä, ohittaa RLS:n eikä todista mitään. - Listaa kaikki polut: jokainen taulu ja lapsitaulu, jokainen näkymä, jokainen funktio, sitten haku- ja vientipäätepisteet. Kysely katalogiin on luotettavampi kuin muisti.
- Yritä jokaisen kohdalla lukea yrityksen 2 rivi ja yritä lukea, lisätä, päivittää ja poistaa niin, että
company_idosoittaa yritykseen 2. Yritä myös siirtää oma rivisi toiselle puolelle ja lisätä itsesi toiseen yritykseen. - Vertaa jokaisen kirjoituksen jälkeen riviä etuoikeutetun yhteyden kautta.
- Aja kontrollisi: A:n pitää lukea ja kirjoittaa yrityksen 1 rivejä.
- Pidä se CI:ssä. Uuden taulun, jolla ei ole testiä, pitää kaataa build.
Supabasen lukupuolta varten ilmainen tenant-eristystesti rakentaa vain luku -skriptin kahdesta käyttäjätunnuksesta ja näyttää taulu kerrallaan, mitä kumpikin käyttäjä voi lukea. Kirjoitukset jäävät sinun listallesi. Ilmainen Supabase-tietoturvatarkistus löytää tämän katalogipuolen, kuten politiikat, jotka päästävät läpi jokaisen rivin, ja näkymät, jotka ohittavat RLS:n. Se ei voi kertoa, mihin yritykseen rivi kuuluu, joten se ei korvaa tätä testiä. Jokaisen roolin tarkistamiseen jokaista oikeutta vasten menetelmä on artikkelissa Supabase RLS:n testaus. Firebasessa pätee sama ajatus, hyökkäyksineen artikkelissa Firebasen tietoturvasääntöjen esimerkit.
Mitä voit näyttää ostajalle?
Tämän ajon tuloste: polkujen lista, kunkin tulos ja päivämäärä. Se on enemmän kuin “meillä on RLS”, eikä se korvaa penetraatiotestiä. Se ei kerro mitään varastetuista sessioista, yrityksen sisäisistä logiikkavirheistä eikä oman henkilökuntasi hallintatyökaluista.
Rajoitukset. Pieni skeema, jonka kirjoitin itse ja rikoin tahallaan, paikallisessa stackissa keksityllä datalla. Storage, realtime ja edge functionit eivät kuuluneet tähän ajoon, ja ne tarvitsevat omat polkunsa listaan. Isännöidyillä projekteilla voi olla paikallisesta stackista poikkeavat oletusgrantit, joten aja tämä oikean skeemasi kopiota vastaan.
Jos ostaja pyytää penetraatiotestin raporttia, mitä se maksaa vuonna 2026 kerrotaan erillisessä artikkelissa.
Vastaava tapaukseni
Rakentaessani tuntiseurannan tilintarkastusyhteisölle löysin 4 virhettä, joita mikään näyttö ei näyttänyt, muun muassa luottamuksellisen asiakkaan, joka vuosi raporttisummien ja tunnisteiden lukumäärien kautta. Kaikki käyttöoikeussäännöt ovat nyt tietokannassa ja testataan ennen jokaista julkaisua; koko tarina on tilintarkastusyhteisön tapauksessa.
Jos tarvitset multi-tenant-sovelluksen, joka on rakennettu näillä testeillä alusta asti, katso SaaS-kehitys.
Pitääkö sinun osoittaa asiakkaalle, että heidän datansa on erotettu? Kirjoita minulle, niin testaamme jokaisen reitin.
Tarvitsetko todisteen, että asiakasdata on erotettu?
Kerro, mitä sinulla on nyt ja mitä tarvitset. Vastaan vaihtoehdolla, jonka itse valitsisin.
Kirjoita minulle