TL;DR
Vain omistajalle tarkoitettu sääntö polulla users/{uid}/... esti muita käyttäjiä lukemasta, listaamasta ja kirjoittamasta. Se ei estänyt vierasta, jolla oli tiedoston latauslinkki: pyyntö palautti 200, ja palautti yhä sen jälkeen, kun korjasin säännöt. contentType-tarkistus hyväksyi HTML-skriptin, joka ladattiin tyyppinä image/png. Ja write-säännön kokotarkistus esti käyttäjiä poistamasta omia tiedostojaan. Tiedoston korvaaminen vaihtoi tokenin ja sulki vanhan linkin.
Storage-säännöt näyttävät Firestore-säännöiltä, ja useimmat oppaat pysähtyvät kohtaan “tarkista uid polusta”. Latasin paikkatäytetiedostoja, joiden nimet olivat kuin passeja ja laskuja, nähdäkseni, mitä tuo tarkistus jättää auki.
Näin testasin. Firebase Local Emulator Suite Firebase CLI 15.34.2:sta, 3. marraskuuta 2026, Storage- ja Auth-emulaattoreilla. Kutsuin Firebase Storagen REST API:a tokeneilla vieraalle, anonyymille käyttäjälle, käyttäjille A ja B sekä ulkopuoliselle, joka oli vain rekisteröitynyt. Tiedostot olivat muutaman tavun paikkatäytedataa, sekä suurempia kokotesteihin.
Mitä yleiset Storage-säännöt päästävät läpi?
| Sääntö | Pyyntö | Tulos |
|---|---|---|
if true (testitila) |
Vieras listaa bucketin | 200, 4 tiedostoa |
if true (testitila) |
Vieras lataa HTML-tiedoston | 200 |
request.auth != null |
Anonyymi käyttäjä lukee B:n tiedoston | 200 |
request.auth != null |
Ulkopuolinen listaa bucketin | 200, 4 tiedostoa |
request.auth != null |
Ulkopuolinen ylikirjoittaa B:n tiedoston | 200 |
request.auth != null |
Ulkopuolinen poistaa A:n tiedoston | 204 |
Vain kirjautumista vaativa on se, jota kannattaa varoa. Vieras saa 403, joten se läpäisee nopean silmäyksen, ja sitten jokainen, jolla on tili, voi listata kaikki polut ja korvata passin millä tahansa. Lista antaa heille myös jokaisen tiedoston nimen, joka sisältää tässä omistajan uid:n.
Suojaako vain omistajalle tarkoitettu sääntö tiedostoa?
Muilta käyttäjiltä kyllä:
match /users/{uid}/{file=**} {
  allow read, write: if request.auth != null && request.auth.uid == uid;
}
| Pyyntö | Tulos |
|---|---|
| Vieras lukee B:n tiedoston | 403 |
| A lukee oman tiedostonsa | 200 |
| A lukee B:n tiedoston | 403 |
| A listaa oman kansionsa | 200, 1 tiedosto |
| A listaa B:n kansion | 403 |
| A listaa koko bucketin | 403 |
| A ylikirjoittaa B:n tiedoston | 403 |
Tämä on kaikki, mitä useimmat opetusohjelmat testaavat. Seuraavat kolme osiota ovat se, minkä ne ohittavat.
Voiko latauslinkki ohittaa Storage-säännöt?
Voi. Linkki kantaa tokenia parametrissa ?token=, ja ajossani tuo token riitti yksinään. Yllä oleva sääntö pysyi paikallaan.
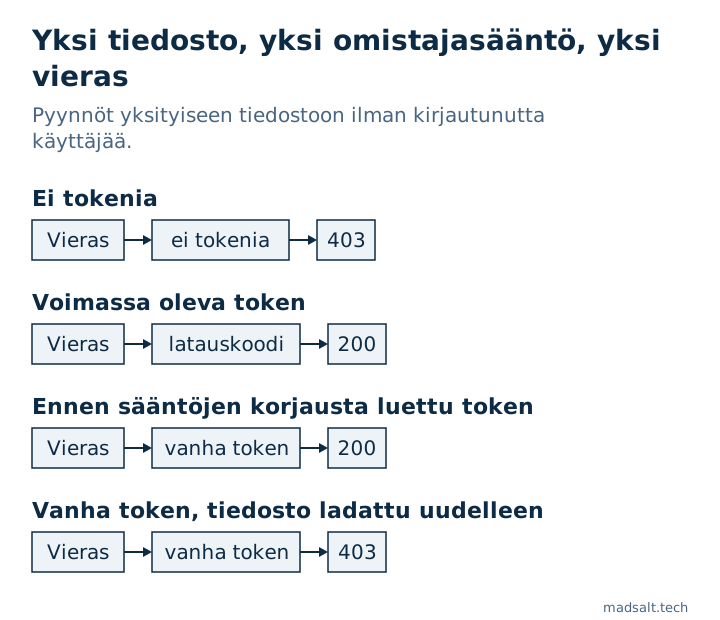
| Pyyntö B:n tiedostosta | Tulos |
|---|---|
| Vieras, ei tokenia | 403 |
| Vieras, oikea token | 200 |
| Vieras, väärä token | 403 |
| A (ei omistaja), oikea token | 200 |
Firebase kuvaa tätä pitkäikäiseksi URL-osoitteeksi, jossa on peruutettava token, jaettavaksi tarkoitettuna. Ongelma alkaa, kun sovellus tallentaa tuon URL-osoitteen dokumenttiin ja pitää dokumentin sääntöjä tiedoston suojana. Jokainen, joka on joskus lukenut URL-osoitteen, pitää tiedoston, mitä sääntösi myöhemmin sanovatkin.
Sulkeeko sääntöjen korjaus vanhat linkit?
Ei, ja tämän tarkistaisin jokaisen välikohtauksen jälkeen. Ajoin sen järjestyksessä:
- Kun
request.auth != nulloli voimassa, ulkopuolinen luki tiedoston metatiedot,200. Metatiedot sisältävät latauskoodin. - Latasin vain omistajalle tarkoitetun säännön. Ulkopuolinen sai nyt
403sekä tiedostosta että sen metatiedoista. - Vieras, joka käytti vaiheen 1 tokenia, latasi tiedoston,
200.
Jos siis bucketisi on joskus ollut auki, sääntöjen tiukentaminen ei ota takaisin jo luettuja tokeneita. Kun B latasi tiedoston uudelleen, vastaus toi uuden tokenin, vanha palautti 403 ja uusi 200. Firebase sanoo myös, että tokenit voi peruuttaa konsolissa, mitä en testannut.
Yksityisille tiedostoille jätä URL-osoitteet pois. getBlob() ja getBytes() lataavat SDK:n kautta, joten sääntösi pätevät jokaiseen pyyntöön.
Pysäyttävätkö koko- ja tyyppitarkistukset huonot lataukset?
Pelkkä omistajasääntö hyväksyi A:lta mitä tahansa A:n kansiossa: 3 MB:n tiedoston ja HTML-sivun skriptillä, molemmat 200. Lisäsin siis rajat:
match /users/{uid}/{file=**} {
  allow read: if request.auth != null && request.auth.uid == uid;
  allow write: if request.auth != null && request.auth.uid == uid
    && request.resource.size < 1024 * 1024
    && request.resource.contentType.matches('image/.*');
}
| A:n pyyntö | Tulos |
|---|---|
| Pieni PNG | 200 |
| 2 MB:n tiedosto | 403 |
HTML lähetettynä tyyppinä text/html |
403 |
HTML lähetettynä tyyppinä image/png |
200 |
| Poista oma tiedosto | 403 |
Kaksi yllätystä. contentType on se, mitä asiakas sanoo, eikä sääntö koskaan katso tiedoston sisään. Pidä se suojana virheitä vastaan, ei sitä vastaan, joka yrittää. Jos ladatulla tiedostolla on merkitystä, tarkista se palvelimella.
Ja käyttäjä ei voinut enää poistaa omia tiedostojaan. Poistossa ei ole request.resource-kenttää, joten tarkistus osuu null-arvoon, sääntö antaa virheen ja pyyntö evätään. Emulaattorin loki näytti tällä rivillä Null value error. Jaa operaatiot:
allow read, delete: if request.auth != null && request.auth.uid == uid;
allow create, update: if request.auth != null && request.auth.uid == uid
  && request.resource.size < 1024 * 1024
  && request.resource.contentType.matches('image/.*');
Nyt poisto palautti 204, ja 2 MB:n tiedosto sai yhä 403.
Miksi allow read ei anna listata kansiota?
read kattaa get:n ja list:n, joten odotin, että julkinen kansio voisi listautua. Se riippui jokerimerkistä:
Sääntö kansiolle public/ |
Lataus | Listaa etuliite public/ |
|---|---|---|
match /public/{file}, allow read |
200 |
403 |
match /public/{file=**}, allow read |
200 |
200, 2 tiedostoa |
match /public/{file=**}, allow get |
200 |
403 |
Julkisille resursseille allow get rekursiivisella matchilla siis tarjoilee tiedostot ja kieltäytyy luettelemasta niitä. Sitä käyttäisin kaikkeen, mihin ihmisten pitäisi päästä vain tarkan linkin kautta.
Miten tiedostot rajataan yrityksen jäsenille?
Storage-säännöt voivat lukea Firestorea käyttäen firestore.exists()- ja firestore.get()-funktioita:
match /companies/{cid}/{file=**} {
  allow read, write: if request.auth != null
    && firestore.exists(/databases/(default)/documents/companies/$(cid)/members/$(request.auth.uid));
}
Jäsen sai 200, yrityksen ulkopuolinen käyttäjä sai 403, ja niin sai vierassakin. Tämä vain siirtää kysymyksen siihen, kuka saa kirjoittaa kokoelmaan members, mikä on taas itse kirjoitetun roolin ongelma. Oikeassa projektissa Firebase pyytää ottamaan käyttöön oikeuden, joka yhdistää nämä kaksi tuotetta, ja jokainen haku lasketaan Firestore-lukuna. En testannut kumpaakaan emulaattorissa.
Miten bucketisi tarkistetaan?
- Etsi tietokannastasi ja koodistasi tallennettuja
firebasestorage-URL-osoitteita, jotka osoittavat yksityisiin tiedostoihin. - Jos bucket on joskus ollut auki tai vain kirjautumista vaativa, korvaa tai peruuta kaiken arkaluontoisen tokenit. Sääntöjen korjaaminen ei riitä.
- Kokeile toista tiliä ensimmäisen tilin tiedostoja vastaan, emulaattorissa tai testiprojektissa.
Ilmainen Firebase-sääntötarkistus ottaa vastaan liitetyt Storage-säännöt. Näistä sääntöjoukoista se liputti testitilan, vain kirjautumista vaativat kirjoitukset ja julkiset lukemat. Se päästi läpi vain omistajalle tarkoitetun säännön ilman koko- tai tyyppirajaa, eikä se näe latauskoodeja lainkaan, koska kumpikaan ei näy avoimena sääntönä. Puhdas tulos kattaa siis sääntöjen tekstin, ei tiedostoja.
Rajoitukset. Paikallinen emulaattori paikkatäytetiedostoilla, REST:in yli. En testannut Google Cloud IAM:ia bucketissa, tokenien peruutusta konsolista enkä sitä, miten tuotantobucket tarjoilee ladatun HTML-tiedoston. Tuotanto voi poiketa emulaattorista yksityiskohdissa, joita en tarkistanut.
Samat hyökkäykset rinnakkain Supabasella ja Firebasella ovat artikkelissa Supabase vs Firebase tietoturva.
Katso myös: Dokumenttienhallintajärjestelmä pienyritykselle: 8 hintaa.
Vastaava tapaukseni
Yritys, jolle rakensin, maksoi tuhansia dollareita kuukaudessa suuryritysten asiakirjatuotteesta. Sen oma alusta maksaa nyt satoja kuukaudessa, ja siinä on roolit asiakirjoille, lomakkeille, raporteille ja asiakasportaalille sekä vain ne ominaisuudet, joita tiimi käyttää. Katso rakennusalan asiakirja-alustan tapaus.
Tallennatko tiedostoja, joita ihmiset eivät halua jaettavan? Kirjoita minulle, niin selvitämme, miten sovelluksesi pitäisi jakaa ne.
Tallennatko tiedostoja, joita ihmiset eivät halua jaettavan?
Kerro, mitä sinulla on nyt ja mitä tarvitset. Vastaan vaihtoehdolla, jonka itse valitsisin.
Kirjoita minulle