En resumen
Para demostrar que un cliente no puede alcanzar los datos de otro, inicie sesión como usuario real de la empresa 1 y ataque la empresa 2 por todas las vías, y luego lea la base de datos para ver qué cambió. En un esquema roto a propósito, las cuatro comprobaciones que casi todos prueban salieron limpias mientras 6 de 14 peticiones tenían fugas: una tabla hija, la lista de miembros, una vista, una función, unirse a la otra empresa y un insert que devolvía 403 en una forma y pasaba en otra. Un código de estado solo me engañó dos veces. Y una prueba sin control positivo pasa también en una app donde nadie puede leer nada.
“¿Puede el cliente A ver los datos del cliente B?” es la pregunta que hace un comprador B2B, y “usamos row level security” no la responde. Lo que la responde es una prueba que alguien pueda repetir. Construí un pequeño esquema de facturación con errores que he visto en apps reales y escribí la prueba que debería atraparlos.
Cómo probé. Stack local de Supabase (CLI 2.109.1) el 3 de noviembre de 2026, por la API REST, con un inicio de sesión real para cada usuario. El usuario A pertenece a la empresa 1. La empresa 2 guarda las facturas objetivo, y A nunca debe alcanzarlas. Datos inventados. Tras cada intento de escritura leí la tabla directamente con psql, porque la respuesta de la API no es una prueba. El método no depende de Supabase; en otro stack solo cambiarían las peticiones.
¿Qué mostraron las comprobaciones habituales?
Son las comprobaciones que veo con más frecuencia. Las cuatro salieron limpias en el esquema roto.
| Petición del usuario A | Resultado |
|---|---|
| Listar facturas | 200, su 1 fila |
| Leer por id la factura de la empresa 2 | 200, 0 filas |
Filtrar por company_id = 2 |
200, 0 filas |
| Contar las facturas de la empresa 2 | 0 |
La política de lectura de invoices era correcta, y quien probara solo esta tabla daría el visto bueno.
¿A qué llegó el mismo usuario por otras vías?
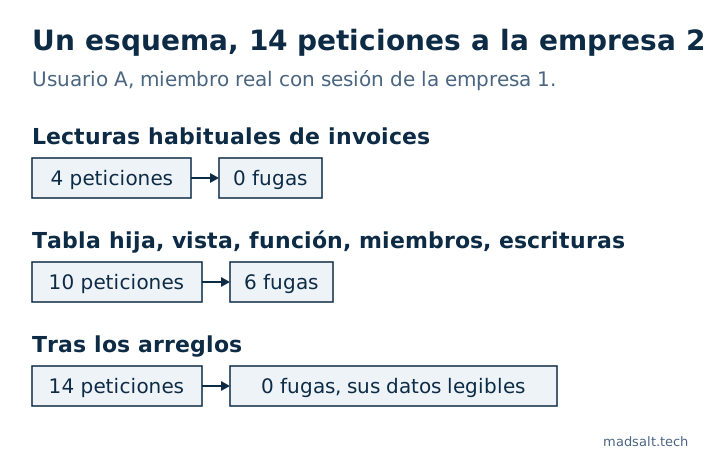
| Vía | Por qué tenía fuga | Esquema roto | Tras el arreglo |
|---|---|---|---|
Tabla hija invoice_lines |
RLS activo, política using (true) |
200, 2 filas de ambas |
200, su 1 |
memberships |
Política de lectura using (true) |
200, usuarios de ambas empresas |
200, su 1 |
Vista invoice_totals |
Se ejecuta con los derechos de su dueño, se salta RLS | 200, sumas de ambas empresas |
200, su 1 |
Función get_invoice(21) |
security definer sin comprobar la empresa |
200, la factura de B |
200, 0 filas |
| Unirse a la empresa 2 | El insert solo comprueba user_id = auth.uid() |
201, y luego 3 facturas listadas |
403 |
| Insertar una factura para la empresa 2 | El insert solo comprueba que hay sesión | 201, fila en la tabla |
403 |
Las cuatro primeras son vías de lectura que una prueba basada en formularios nunca toca. Ninguna pantalla de la app las llama con datos de otra empresa, así que navegar por ella no las encuentra.
¿Por qué no se puede confiar en el código de estado?
La última fila de esa tabla casi se me escapó. Mi primera versión del insert devolvió 403:
new row violates row-level security policy
Parecía un acierto. Pero la política del insert permitía la fila. El error venía de return=representation, que pide recibir de vuelta la fila nueva, y A no tiene acceso de lectura a una fila de la empresa 2. El mismo insert con return=minimal, la forma que usa supabase-js salvo que añada .select(), devolvió 201, y psql mostró la fila en la tabla de la empresa 2.
Existe también el error contrario. Con una política correcta, el update y el delete de A sobre la factura de la empresa 2 devolvieron ambos 200 con 0 filas. Al leer la tabla, el importe seguía igual y la factura seguía ahí. Así que 200 no significaba que funcionara, y 403 no significaba que fallara.
Use la base de datos como veredicto. Ejecute cada intento de escritura, lea después la fila con una conexión que se salte RLS y compare.
¿Por qué la prueba necesita un control positivo?
Ejecuté las mismas 14 peticiones con todos los grants de tabla revocados. Resultado: 0 fugas de 14. Según ese recuento el esquema está perfectamente aislado, y además nadie puede usar la app.
| Esquema | Fugas | A lee sus datos |
|---|---|---|
| Roto | 6/14 | 2/2 |
| Corregido | 0/14 | 2/2 |
| Todos los grants revocados | 0/14 | 0/2 |
Toda prueba de “A no puede leer B” necesita al lado una de “A puede leer A”. Si no, un grant que falta, una errata en el nombre de una tabla o un token caducado parecen seguridad. Son las dos primeras filas de mi script, y en el esquema revocado fueron las que fallaron.
¿Qué arregló las seis?
create policy m_read on memberships for select to authenticated
  using (company_id in (select my_companies()));

create policy i_ins on invoices for insert to authenticated
  with check (company_id in (select my_companies()));

create policy l_read on invoice_lines for select to authenticated
  using (invoice_id in (select id from invoices));

create view invoice_totals with (security_invoker = true) as
  select company_id, sum(amount) total, count(*) n
  from invoices group by company_id;

create function get_invoice(p int) returns setof invoices
  language sql security invoker set search_path = ''
  as $$ select * from public.invoices where id = p $$;
La vía de unirse se cerró quitando la política de insert en memberships. Añadir a alguien a una empresa es un flujo de invitación, así que pertenece al código del servidor. my_companies() es una función auxiliar security definer que devuelve los ids de empresa del usuario con sesión. Si un usuario puede pertenecer a varias empresas, hay una trampa más, en un usuario en dos organizaciones.
¿Cómo ejecutar esto en su propia app?
- Cree dos empresas, un usuario en cada una, y siembre cada una con una fila en cada tabla que guarde datos de clientes.
- Obtenga una sesión real para el usuario A. Una prueba que se ejecute como
postgreso con la clave secreta se salta RLS y no demuestra nada. - Liste todas las vías: cada tabla y tabla hija, cada vista, cada función, y después los endpoints de búsqueda y exportación. Una consulta al catálogo es más fiable que la memoria.
- Para cada una, intente leer la fila de la empresa 2, e intente leer, insertar, actualizar y borrar con
company_idapuntando a la empresa 2. Pruebe también a mover su propia fila a la otra y a añadirse a la otra empresa. - Tras cada escritura, compare la fila mediante una conexión con privilegios.
- Ejecute sus controles: A debe leer y escribir las filas de la empresa 1.
- Manténgala en CI. Una tabla nueva sin prueba debe romper el build.
Para el lado de lectura en Supabase, la prueba de aislamiento multi-tenant gratuita genera un script de solo lectura a partir de dos ids de usuario y muestra, tabla por tabla, qué puede leer cada uno. Las escrituras siguen en su lista. La auditoría de seguridad de Supabase gratuita encuentra la parte del catálogo, como las políticas que permiten todas las filas y las vistas que se saltan RLS. No puede saber a qué empresa pertenece una fila, así que no sustituye a esta prueba. Para comprobar cada rol contra cada permiso, el método está en cómo probar Supabase RLS. En Firebase se aplica la misma idea, con los ataques en ejemplos de reglas de seguridad de Firebase.
¿Qué puede enseñar a un comprador?
El resultado de esta ejecución: la lista de vías, el resultado de cada una y la fecha. Es más que “tenemos RLS”, y no sustituye a un pentest. No dice nada sobre sesiones robadas, errores de lógica dentro de una empresa ni las herramientas de administración de su propio personal.
Límites. Un esquema pequeño que escribí yo, roto a propósito, en un stack local con datos inventados. Storage, realtime y las edge functions no formaron parte de esta ejecución, y necesitan sus propias vías en la lista. Los proyectos alojados pueden tener grants por defecto distintos de los de un stack local, así que ejecútela contra una copia de su esquema real.
Si un comprador pide un informe de prueba de penetración, lo que cuesta en 2026 está en un artículo aparte.
Mi caso similar
Al construir un control de horas para una firma de auditoría encontré 4 errores que ninguna pantalla mostraba, entre ellos un cliente confidencial que se filtraba por los totales de los informes y los contadores de etiquetas. Cada regla de acceso vive ahora en la base de datos y se prueba antes de cada despliegue; la historia completa está en el caso de la firma de auditoría.
Si necesita una aplicación multi-tenant construida con estas pruebas desde el primer día, vea el desarrollo de aplicaciones web y SaaS.
¿Necesita demostrar a un cliente que sus datos están separados? Escríbame y probaremos cada camino.
¿Necesita una prueba de que los datos de clientes están separados?
Cuénteme lo que tiene ahora y lo que necesita. Le responderé con la opción que yo elegiría.
Escríbame