TL;DR
Pravidlo jen pro vlastníka na users/{uid}/... zastavilo ostatní uživatele při čtení, výpisu i zápisu. Nezastavilo hosta, který měl stahovací URL souboru: ten požadavek vrátil 200 a vracel ho i po opravě pravidel. Kontrola contentType přijala HTML skript nahraný jako image/png. A kontrola velikosti na write zablokovala uživatelům mazání jejich vlastních souborů. Nahrazení souboru změnilo token a starý odkaz zavřelo.
Pravidla Storage vypadají jako pravidla Firestore a většina návodů končí u „zkontrolujte uid v cestě“. Nahrál jsem zástupné soubory pojmenované jako pasy a faktury, abych zjistil, co tahle kontrola nechává otevřené.
Jak jsem testoval. Firebase Local Emulator Suite z Firebase CLI 15.34.2, 3. listopadu 2026, s emulátory Storage a Auth. Volal jsem REST API Firebase Storage s tokeny pro hosta, anonymního uživatele, uživatele A a B a cizího člověka, který se jen zaregistroval. Soubory měly pár bajtů zástupných dat, pro testy velikosti pak větší.
Co běžná pravidla Storage propouštějí?
| Pravidlo | Požadavek | Výsledek |
|---|---|---|
if true (testovací režim) |
Host vypíše bucket | 200, 4 soubory |
if true (testovací režim) |
Host nahraje HTML soubor | 200 |
request.auth != null |
Anonymní uživatel čte soubor B | 200 |
request.auth != null |
Cizí uživatel vypíše bucket | 200, 4 soubory |
request.auth != null |
Cizí uživatel přepíše soubor B | 200 |
request.auth != null |
Cizí uživatel smaže soubor A | 204 |
Pozor si dejte na přístup jen po přihlášení. Host dostane 403, takže to projde rychlou kontrolou, a pak každý, kdo má účet, vypíše všechny cesty a může pas nahradit čímkoli. Výpis mu navíc dá název každého souboru, který tu obsahuje uid vlastníka.
Chrání soubor pravidlo jen pro vlastníka?
Před ostatními uživateli ano:
match /users/{uid}/{file=**} {
  allow read, write: if request.auth != null && request.auth.uid == uid;
}
| Požadavek | Výsledek |
|---|---|
| Host čte soubor B | 403 |
| A čte vlastní soubor | 200 |
| A čte soubor B | 403 |
| A vypíše vlastní složku | 200, 1 soubor |
| A vypíše složku B | 403 |
| A vypíše celý bucket | 403 |
| A přepíše soubor B | 403 |
To je celé, co testuje většina návodů. Následující tři části ukazují, co jim uniká.
Obejde stahovací URL pravidla Storage?
Ano. URL nese token v ?token= a v mém běhu stačil token sám o sobě. Pravidlo výše přitom zůstalo na místě.
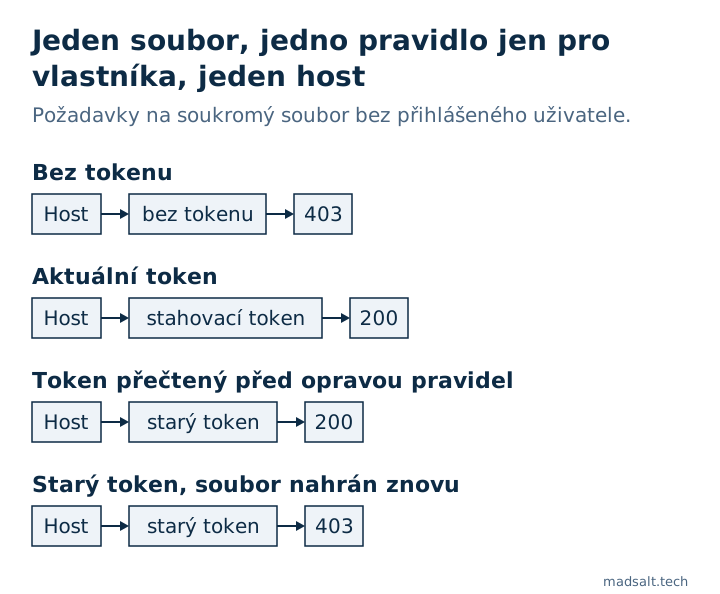
| Požadavek na soubor B | Výsledek |
|---|---|
| Host, bez tokenu | 403 |
| Host, správný token | 200 |
| Host, špatný token | 403 |
| A (ne vlastník), správný token | 200 |
Firebase to popisuje jako dlouhodobou URL s odvolatelným tokenem, určenou ke sdílení. Potíž začíná, když aplikace tu URL uloží do dokumentu a pravidla dokumentu považuje za ochranu souboru. Kdokoli, kdo URL kdy přečetl, si soubor ponechá, ať se pravidla později změní jakkoli.
Zavře oprava pravidel staré odkazy?
Ne, a tohle bych po každém incidentu zkontroloval. Spustil jsem to po pořadí:
- Při
request.auth != nullcizí uživatel přečetl metadata souboru,200. Metadata obsahují stahovací token. - Načetl jsem pravidlo jen pro vlastníka. Cizí uživatel teď dostal
403na soubor i na jeho metadata. - Host s tokenem z kroku 1 soubor stáhl,
200.
Pokud tedy byl váš bucket někdy otevřený, zpřísnění pravidel už přečtené tokeny nevezme zpět. Když B soubor nahrál znovu, odpověď nesla nový token, starý vracel 403 a nový 200. Firebase také uvádí, že tokeny lze odvolat v konzoli, což jsem netestoval.
U soukromých souborů URL vynechejte. getBlob() a getBytes() stahují přes SDK, takže se pravidla uplatní na každý požadavek.
Zastaví kontrola velikosti a typu špatné nahrávání?
Samotné pravidlo jen pro vlastníka přijalo od A cokoli ve složce A: soubor o 3 MB i HTML stránku se skriptem, obojí 200. Přidal jsem proto limity:
match /users/{uid}/{file=**} {
  allow read: if request.auth != null && request.auth.uid == uid;
  allow write: if request.auth != null && request.auth.uid == uid
    && request.resource.size < 1024 * 1024
    && request.resource.contentType.matches('image/.*');
}
| Požadavek od A | Výsledek |
|---|---|
| Malé PNG | 200 |
| Soubor 2 MB | 403 |
HTML poslané jako text/html |
403 |
HTML poslané jako image/png |
200 |
| Smazat vlastní soubor | 403 |
Dvě překvapení. contentType je to, co řekne klient, a pravidlo se do souboru nikdy nepodívá. Berte to proto jako ochranu před omyly, ne před někým, kdo se snaží. Pokud na nahraném souboru záleží, zkontrolujte ho na serveru.
A uživatel už nemohl mazat vlastní soubory. Mazání nemá request.resource, kontrola tedy narazí na prázdnou hodnotu, pravidlo skončí chybou a požadavek je zamítnut. Log emulátoru ukázal na tom řádku Null value error. Rozdělte operace:
allow read, delete: if request.auth != null && request.auth.uid == uid;
allow create, update: if request.auth != null && request.auth.uid == uid
  && request.resource.size < 1024 * 1024
  && request.resource.contentType.matches('image/.*');
Teď mazání vrátilo 204 a soubor o 2 MB stále dostal 403.
Proč mi allow read nedovolí vypsat složku?
read zahrnuje get i list, takže jsem čekal, že se veřejná složka vypíše. Záleželo na zástupném znaku:
Pravidlo na public/ |
Stažení | Výpis prefixu public/ |
|---|---|---|
match /public/{file}, allow read |
200 |
403 |
match /public/{file=**}, allow read |
200 |
200, 2 soubory |
match /public/{file=**}, allow get |
200 |
403 |
U veřejných souborů tedy allow get na rekurzivním matchi soubory vydává a odmítá je vypisovat. Použil bych ho na cokoli, k čemu se mají lidé dostat jen přesným odkazem.
Jak omezit soubory na členy firmy?
Pravidla Storage umějí číst Firestore pomocí firestore.exists() a firestore.get():
match /companies/{cid}/{file=**} {
  allow read, write: if request.auth != null
    && firestore.exists(/databases/(default)/documents/companies/$(cid)/members/$(request.auth.uid));
}
Člen dostal 200, uživatel mimo firmu 403 a host také. Tím se ale otázka jen přesouvá na to, kdo smí zapisovat do kolekce members, což je znovu problém role, kterou si uživatel zapisuje sám. V reálném projektu vás Firebase vyzve k povolení oprávnění, které oba produkty propojí, a každé vyhledání se počítá jako čtení Firestore. Ani jedno jsem v emulátoru netestoval.
Jak zkontrolovat svůj bucket?
- Prohledejte databázi a kód kvůli uloženým URL
firebasestorageukazujícím na soukromé soubory. - Pokud byl bucket někdy otevřený nebo jen pro přihlášené, vyměňte nebo odvolejte tokeny u všeho citlivého. Oprava pravidel nestačí.
- Zkuste druhým účtem soubory prvního účtu, v emulátoru nebo na testovacím projektu.
Bezplatná Kontrola pravidel Firebase bere vložená pravidla Storage. Na těchto sadách označila testovací režim, zápis jen po přihlášení a veřejné čtení. Pravidlo jen pro vlastníka bez limitu velikosti a typu propustila a stahovací tokeny nevidí vůbec, protože ani jedno se neukazuje jako otevřené pravidlo. Čistý výsledek tedy pokrývá text pravidel, ne soubory.
Limity. Lokální emulátor na zástupných souborech, přes REST. Netestoval jsem Google Cloud IAM na bucketu, odvolání tokenů v konzoli ani to, jak produkční bucket servíruje nahraný HTML soubor. Produkce se od emulátoru může v detailech lišit, které jsem nekontroloval.
Stejné útoky pustěné vedle sebe na Supabase a Firebase jsou v článku Supabase vs Firebase: bezpečnost.
Viz také: Systém pro správu dokumentů pro malou firmu: ceny a limity.
Můj podobný případ
Firma, pro kterou jsem stavěl, platila za podnikový produkt na dokumenty tisíce dolarů měsíčně. Její vlastní platforma dnes stojí stovky měsíčně, s rolemi pro dokumenty, formuláře, přehledy a klientský portál a jen s funkcemi, které tým používá. Viz případová studie dokumentové platformy pro stavebnictví.
Ukládáte soubory, které by lidé nechtěli sdílet? Napište mi a společně určíme, jak je má aplikace vydávat.
Ukládáte soubory, které by lidé nechtěli sdílet?
Napište mi, co máte teď a co potřebujete. Odpovím variantou, kterou bych zvolil já.
Napište mi