TL;DR
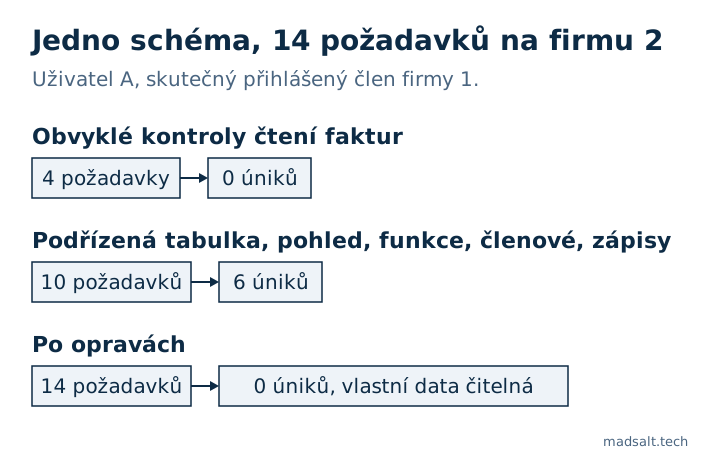
Abyste dokázali, že jeden klient nedosáhne na data jiného, přihlaste se jako skutečný uživatel firmy 1, napadněte firmu 2 každou cestou a pak si přečtěte databázi, abyste viděli, co se změnilo. Na záměrně rozbitém schématu vyšly čtyři kontroly, které zkouší většina lidí, čistě, a přitom 6 ze 14 požadavků uniklo: podřízená tabulka, seznam členů, pohled, funkce, připojení do cizí firmy a vložení, které v jedné podobě vrátilo 403 a v jiné prošlo. Samotný stavový kód mě zmátl dvakrát. A test bez pozitivní kontroly projde i na aplikaci, kde nikdo nic nepřečte.
„Vidí klient A data klienta B?“ je otázka, kterou se ptá B2B kupující, a „používáme row level security“ na ni neodpovídá. Odpovídá na ni test, který si někdo může zopakovat. Postavil jsem malé schéma pro fakturaci s chybami, které jsem viděl v reálných aplikacích, a napsal test, který je má zachytit.
Jak jsem testoval. Lokální stack Supabase (CLI 2.109.1), 3. listopadu 2026, přes REST API, s pravým přihlášením každého uživatele. Uživatel A patří do firmy 1. Firma 2 drží cílové faktury a A se k nim nikdy nesmí dostat. Vymyšlená data. Po každém pokusu o zápis jsem tabulku přečetl přímo přes psql, protože odpověď API není důkaz. Metoda na Supabase nezávisí; na jiném stacku by se změnily jen požadavky.
Co ukázaly obvyklé kontroly?
Tyhle kontroly vídám nejčastěji. Na rozbitém schématu byly všechny čtyři čisté.
| Požadavek od uživatele A | Výsledek |
|---|---|
| Vypsat faktury | 200, vlastní 1 řádek |
| Přečíst fakturu firmy 2 podle id | 200, 0 řádků |
Filtrovat podle company_id = 2 |
200, 0 řádků |
| Spočítat faktury firmy 2 | 0 |
Politika čtení tabulky invoices byla správná a kdo testoval jen tuhle tabulku, podepsal by to.
Čeho dosáhl stejný uživatel jinými cestami?
| Cesta | Proč uniklo | Rozbité schéma | Po opravě |
|---|---|---|---|
Podřízená tabulka invoice_lines |
RLS zapnuté, politika using (true) |
200, 2 řádky od obou |
200, vlastní 1 |
memberships |
Politika čtení using (true) |
200, uživatelé obou firem |
200, vlastní 1 |
Pohled invoice_totals |
Běží s právy vlastníka, RLS přeskočí | 200, součty obou firem |
200, vlastní 1 |
Funkce get_invoice(21) |
security definer bez kontroly firmy |
200, faktura B |
200, 0 řádků |
| Připojení do firmy 2 | Vložení kontroluje jen user_id = auth.uid() |
201, pak vypsány 3 faktury |
403 |
| Vložení faktury pro firmu 2 | Vložení kontroluje jen, že je uživatel přihlášen | 201, řádek v tabulce |
403 |
První čtyři jsou cesty čtení, kterých se test podle formulářů nikdy nedotkne. Žádná obrazovka aplikace je s daty jiné firmy nevolá, takže klikáním je nenajdete.
Proč nelze věřit stavovému kódu?
Poslední řádek tabulky mi málem proklouzl. První verze vložení vrátila 403:
new row violates row-level security policy
Vypadalo to jako úspěšná obrana. Politika vložení ale řádek povolila. Chyba pocházela z return=representation, které žádá nový řádek zpět, a A nemá právo číst řádek firmy 2. Totéž vložení s return=minimal, tedy ve tvaru, který supabase-js používá, pokud nepřidáte .select(), vrátilo 201 a psql ukázal řádek v tabulce firmy 2.
Existuje i opačná chyba. Se správnou politikou vrátily úprava i smazání faktury firmy 2 od A obě 200 s 0 řádky. Čtení tabulky ukázalo nezměněnou částku a fakturu na místě. 200 tedy neznamenalo, že to fungovalo, a 403 neznamenalo, že to selhalo.
Rozhodnutí nechte na databázi. Spusťte každý pokus o zápis, pak řádek přečtěte připojením, které RLS přeskakuje, a porovnejte.
Proč test potřebuje pozitivní kontrolu?
Stejných 14 požadavků jsem pustil se všemi odebranými granty tabulek. Výsledek: 0 úniků ze 14. Podle tohoto počtu je schéma dokonale izolované a také ho nikdo nemůže používat.
| Schéma | Úniky | A čte vlastní data |
|---|---|---|
| Rozbité | 6/14 | 2/2 |
| Opravené | 0/14 | 2/2 |
| Všechny granty odebrány | 0/14 | 0/2 |
Ke každému testu „A nečte B“ patří test „A čte A“. Jinak chybějící grant, překlep v názvu tabulky nebo prošlý token vypadají jako bezpečnost. To jsou první dva řádky mého skriptu a na schématu bez grantů právě ony selhaly.
Co opravilo všech šest?
create policy m_read on memberships for select to authenticated
  using (company_id in (select my_companies()));

create policy i_ins on invoices for insert to authenticated
  with check (company_id in (select my_companies()));

create policy l_read on invoice_lines for select to authenticated
  using (invoice_id in (select id from invoices));

create view invoice_totals with (security_invoker = true) as
  select company_id, sum(amount) total, count(*) n
  from invoices group by company_id;

create function get_invoice(p int) returns setof invoices
  language sql security invoker set search_path = ''
  as $$ select * from public.invoices where id = p $$;
Cesta připojení se zavřela odebráním politiky vložení na memberships. Přidání někoho do firmy je pozvánkový proces, patří tedy do serverového kódu. my_companies() je pomocná funkce security definer, která vrací id firem přihlášeného uživatele. Pokud uživatel může patřit do více firem, čeká tu ještě jedna past, popsaná v uživateli ve dvou organizacích.
Jak to pustit na vlastní aplikaci?
- Vytvořte dvě firmy, v každé jednoho uživatele, a do každé tabulky s daty klientů dejte po jednom řádku.
- Získejte skutečnou session uživatele A. Test běžící jako
postgresnebo s secret klíčem RLS přeskakuje a nic neprokazuje. - Sepište každou cestu: každou tabulku a podřízenou tabulku, každý pohled, každou funkci, pak koncové body vyhledávání a exportu. Dotaz na katalog je spolehlivější než paměť.
- U každé zkuste přečíst řádek firmy 2 a zkuste čtení, vložení, úpravu a smazání s
company_idukazujícím na firmu 2. Zkuste i přesunout vlastní řádek do jiné firmy a přidat se do cizí firmy. - Po každém zápisu porovnejte řádek přes privilegované připojení.
- Spusťte kontroly: A musí číst a zapisovat řádky firmy 1.
- Držte to v CI. Nová tabulka bez testu má shodit build.
Pro stranu čtení na Supabase sestaví bezplatný test izolace tenantů ze dvou id uživatelů skript jen pro čtení a ukáže, co může každý uživatel číst, tabulku po tabulce. Zápisy zůstávají na vašem seznamu. Bezplatná Kontrola zabezpečení Supabase najde katalogovou stranu věci, například politiky povolující každý řádek a pohledy, které obcházejí RLS. Nepozná, ke které firmě řádek patří, takže tento test nenahrazuje. Metoda pro ověření každé role proti každému oprávnění je v článku jak testovat Supabase RLS. Na Firebase platí stejná myšlenka, útoky jsou v článku pravidla zabezpečení Firebase.
Co můžete ukázat kupujícímu?
Výstup tohoto běhu: seznam cest, výsledek každé a datum. To je víc než „máme RLS“ a nenahrazuje to pentest. Neříká nic o ukradených session, logických chybách uvnitř firmy ani o administrátorských nástrojích vašich zaměstnanců.
Limity. Malé schéma, které jsem napsal, záměrně rozbité, na lokálním stacku s vymyšlenými daty. Storage, realtime a edge funkce nebyly součástí tohoto běhu a potřebují vlastní cesty v seznamu. Hostované projekty mohou mít jiné výchozí granty než lokální stack, proto test pusťte proti kopii svého skutečného schématu.
Pokud odběratel žádá report z penetračního testu, kolik stojí v roce 2026, je v samostatném článku.
Můj podobný případ
Při stavbě evidence času pro auditorskou firmu jsem našel 4 chyby, které nezobrazila žádná obrazovka, mimo jiné důvěrného klienta unikajícího přes součty v přehledech a počty štítků. Každé přístupové pravidlo je teď v databázi a testuje se před každým nasazením; celý příběh je v případové studii auditorské firmy.
Pokud potřebujete multi-tenant aplikaci postavenou s těmito testy od prvního dne, podívejte se na vývoj SaaS a webových aplikací.
Potřebujete klientovi ukázat, že jeho data jsou oddělená? Napište mi a otestujeme každou cestu.
Potřebujete důkaz, že data klientů jsou oddělená?
Napište mi, co máte teď a co potřebujete. Odpovím variantou, kterou bych zvolil já.
Napište mi