Em resumo
Para provar que um cliente não alcança os dados de outro, entre como utilizador real da empresa 1 e ataque a empresa 2 por todos os caminhos, depois leia a base de dados para ver o que mudou. Num schema deliberadamente estragado, as quatro verificações que a maioria tenta saíram limpas enquanto 6 de 14 pedidos tinham fuga: uma tabela filha, a lista de membros, uma vista, uma função, a entrada na outra empresa e um insert que devolveu 403 numa forma e passou noutra. Um código de estado, sozinho, enganou-me duas vezes. E um teste sem controlo positivo passa numa app em que ninguém consegue ler nada.
“O cliente A consegue ver os dados do cliente B?” é a pergunta de um comprador B2B, e “usamos row level security” não lhe responde. O que responde é um teste que alguém possa repetir. Construí um pequeno schema de faturação com erros que já vi em apps reais e escrevi o teste que os devia apanhar.
Como testei. Stack Supabase local (CLI 2.109.1) a 3 de novembro de 2026, pela API REST, com um início de sessão real para cada utilizador. O utilizador A pertence à empresa 1. A empresa 2 tem as faturas-alvo, e A nunca as deve alcançar. Dados inventados. Depois de cada tentativa de escrita li a tabela diretamente com psql, porque a resposta da API não é prova. O método não depende do Supabase; noutra stack só mudariam os pedidos.
O que mostraram as verificações habituais?
São as verificações que mais vejo. As quatro saíram limpas no schema estragado.
| Pedido do utilizador A | Resultado |
|---|---|
| Listar faturas | 200, 1 linha sua |
| Ler a fatura da empresa 2 por id | 200, 0 linhas |
Filtrar por company_id = 2 |
200, 0 linhas |
| Contar as faturas da empresa 2 | 0 |
A política de leitura de invoices estava correta, e quem testasse só esta tabela dava o assunto por encerrado.
O que alcançou o mesmo utilizador por outros caminhos?
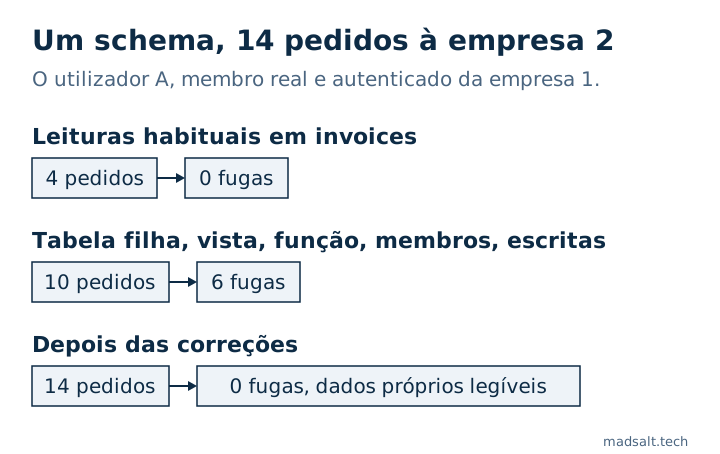
| Caminho | Porque tinha fuga | Schema estragado | Depois da correção |
|---|---|---|---|
Tabela filha invoice_lines |
RLS ligado, política using (true) |
200, 2 linhas das duas |
200, 1 sua |
memberships |
Política de leitura using (true) |
200, utilizadores das duas empresas |
200, 1 sua |
Vista invoice_totals |
Corre com os direitos do dono, salta o RLS | 200, somas das duas empresas |
200, 1 sua |
Função get_invoice(21) |
security definer sem verificação da empresa |
200, a fatura de B |
200, 0 linhas |
| Entrar na empresa 2 | O insert só verifica user_id = auth.uid() |
201, depois 3 faturas listadas |
403 |
| Inserir uma fatura para a empresa 2 | O insert só verifica que há sessão iniciada | 201, linha na tabela |
403 |
Os quatro primeiros são caminhos de leitura que um teste feito pelo formulário nunca toca. Nenhum ecrã da app os chama com dados de outra empresa, por isso andar a clicar não os encontra.
Porque não se pode confiar no código de estado?
A última linha da tabela quase me passou ao lado. A minha primeira versão do insert devolveu 403:
new row violates row-level security policy
Parecia um sucesso. Mas a política de insert permitia a linha. O erro vinha de return=representation, que pede a linha nova de volta, e A não tem acesso de leitura a uma linha da empresa 2. O mesmo insert com return=minimal, a forma que o supabase-js usa se não acrescentar .select(), devolveu 201, e o psql mostrou a linha na tabela da empresa 2.
Existe também o erro oposto. Com uma política correta, o update e o delete de A na fatura da empresa 2 devolveram ambos 200 com 0 linhas. Ler a tabela mostrou o montante inalterado e a fatura ainda lá. Ou seja, 200 não quis dizer que funcionou, e 403 não quis dizer que falhou.
Use a base de dados como veredicto. Corra cada tentativa de escrita, depois leia a linha com uma ligação que salte o RLS e compare.
Porque precisa o teste de um controlo positivo?
Corri os mesmos 14 pedidos com todos os grants de tabela revogados. Resultado: 0 fugas em 14. Por essa contagem o schema está perfeitamente isolado, e também ninguém consegue usar a app.
| Schema | Fugas | A lê os seus dados |
|---|---|---|
| Estragado | 6/14 | 2/2 |
| Corrigido | 0/14 | 2/2 |
| Todos os grants revogados | 0/14 | 0/2 |
Cada teste “A não lê B” precisa de um “A lê A” ao lado. Caso contrário, um grant em falta, um erro no nome de uma tabela ou um token expirado parecem todos segurança. São as duas primeiras linhas do meu script, e no schema revogado foram elas que falharam.
O que corrigiu as seis?
create policy m_read on memberships for select to authenticated
  using (company_id in (select my_companies()));

create policy i_ins on invoices for insert to authenticated
  with check (company_id in (select my_companies()));

create policy l_read on invoice_lines for select to authenticated
  using (invoice_id in (select id from invoices));

create view invoice_totals with (security_invoker = true) as
  select company_id, sum(amount) total, count(*) n
  from invoices group by company_id;

create function get_invoice(p int) returns setof invoices
  language sql security invoker set search_path = ''
  as $$ select * from public.invoices where id = p $$;
O caminho da entrada fechou-se removendo a política de insert em memberships. Adicionar alguém a uma empresa é um fluxo de convite, por isso pertence ao código do servidor. my_companies() é um auxiliar security definer que devolve os ids das empresas do utilizador autenticado. Se um utilizador puder pertencer a várias empresas, há ainda uma armadilha, em um utilizador em duas organizações.
Como correr isto na sua app?
- Crie duas empresas, um utilizador em cada, e preencha cada uma com uma linha em todas as tabelas que guardam dados de clientes.
- Obtenha uma sessão real para o utilizador A. Um teste a correr como
postgresou com a chave secreta salta o RLS e não prova nada. - Liste todos os caminhos: cada tabela e tabela filha, cada vista, cada função, depois os endpoints de pesquisa e de exportação. Uma consulta ao catálogo é mais fiável do que a memória.
- Para cada um, tente ler a linha da empresa 2, e tente ler, inserir, atualizar e apagar com
company_ida apontar para a empresa 2. Tente também mover a sua própria linha para lá e juntar-se à outra empresa. - Depois de cada escrita, compare a linha através de uma ligação privilegiada.
- Corra os seus controlos: A tem de ler e escrever as linhas da empresa 1.
- Mantenha-o no CI. Uma tabela nova sem teste deve falhar o build.
Para o lado da leitura no Supabase, o teste de isolamento de tenants gratuito cria um script só de leitura a partir de dois ids de utilizador e mostra o que cada utilizador lê, tabela a tabela. As escritas ficam na sua lista. A Auditoria de segurança Supabase gratuita encontra o lado do catálogo disto, como políticas que permitem todas as linhas e vistas que contornam o RLS. Não sabe a que empresa pertence uma linha, por isso não substitui este teste. Para verificar cada função contra cada permissão, o método está em como testar o Supabase RLS. No Firebase aplica-se a mesma ideia, com os ataques em exemplos de regras de segurança do Firebase.
O que pode mostrar a um comprador?
O resultado desta execução: a lista de caminhos, o resultado de cada um e a data. É mais do que “temos RLS”, e não substitui um pentest. Não diz nada sobre sessões roubadas, erros de lógica dentro de uma empresa nem as ferramentas de administração que a sua própria equipa usa.
Limites. Um schema pequeno que escrevi, estragado de propósito, numa stack local com dados inventados. Storage, realtime e edge functions não fizeram parte desta execução, e precisam dos seus próprios caminhos na lista. Os projetos alojados podem ter grants por omissão diferentes dos de uma stack local, por isso corra-o contra uma cópia do seu schema real.
Se um comprador pedir um relatório de teste de intrusão, quanto custa em 2026 está num artigo à parte.
O meu caso semelhante
Ao construir um registo de horas para uma firma de auditoria, encontrei 4 erros que nenhum ecrã mostrava, entre eles um cliente confidencial que vazava pelos totais dos relatórios e pelas contagens de etiquetas. Cada regra de acesso vive agora na base de dados e é testada antes de cada deploy; a história completa está no caso da firma de auditoria.
Se precisa de uma aplicação multi-tenant construída com estes testes desde o primeiro dia, veja as aplicações web e SaaS à medida.
Precisa de mostrar a um cliente que os dados dele estão separados? Escreva-me e testamos todos os caminhos.
Precisa de prova de que os dados dos clientes estão separados?
Diga-me o que tem agora e o que precisa. Respondo com a opção que eu escolheria.
Fale comigo