TL;DR
For å bevise at én kunde ikke kommer til en annens data, logg inn som en ekte bruker i selskap 1, angrip selskap 2 gjennom hver vei, og les så databasen for å se hva som endret seg. På et med vilje ødelagt skjema var de fire sjekkene de fleste prøver rene, mens 6 av 14 forespørsler lekket: en barnetabell, medlemslisten, en view, en funksjon, det å bli med i det andre selskapet og en insert som ga 403 i én form og gikk gjennom i en annen. En statuskode alene lurte meg to ganger. Og en test uten positiv kontroll består på en app der ingen kan lese noe.
«Kan kunde A se kunde Bs data?» er spørsmålet en B2B-kjøper stiller, og «vi bruker row level security» svarer ikke på det. Det som svarer, er en test noen kan kjøre på nytt. Jeg bygde et lite fakturaskjema med feil jeg har sett i ekte apper, og skrev testen som burde fange dem.
Slik testet jeg. Lokal Supabase-stack (CLI 2.109.1), 3. november 2026, over REST API, med en ekte innlogging for hver bruker. Bruker A tilhører selskap 1. Selskap 2 har målfakturaene, og A skal aldri nå dem. Oppdiktede data. Etter hvert skriveforsøk leste jeg tabellen direkte med psql, fordi API-ets svar ikke er bevis. Metoden er ikke avhengig av Supabase; bare forespørslene ville endret seg på en annen stack.
Hva viste de vanlige sjekkene?
Dette er sjekkene jeg ser oftest. Alle fire var rene på det ødelagte skjemaet.
| Forespørsel fra bruker A | Resultat |
|---|---|
| List fakturaer | 200, egen 1 rad |
| Les selskap 2s faktura på id | 200, 0 rader |
Filtrer på company_id = 2 |
200, 0 rader |
| Tell selskap 2s fakturaer | 0 |
Lesepolicyen på invoices var riktig, og den som bare testet denne tabellen, ville godkjent.
Hva nådde samme bruker gjennom andre veier?
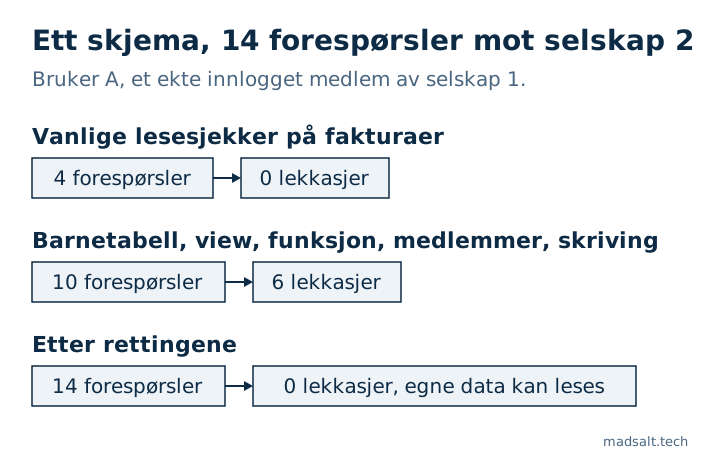
| Vei | Hvorfor den lekket | Ødelagt skjema | Etter rettingen |
|---|---|---|---|
Barnetabell invoice_lines |
RLS på, policy using (true) |
200, 2 rader fra begge |
200, egen 1 |
memberships |
Lesepolicy using (true) |
200, begge selskapers brukere |
200, egen 1 |
View invoice_totals |
Kjører med eierens rettigheter, hopper over RLS | 200, begge selskapers summer |
200, egen 1 |
Funksjon get_invoice(21) |
security definer uten selskapssjekk |
200, Bs faktura |
200, 0 rader |
| Bli med i selskap 2 | Insert sjekker bare user_id = auth.uid() |
201, deretter 3 fakturaer listet |
403 |
| Sett inn en faktura for selskap 2 | Insert sjekker bare at en bruker er innlogget | 201, rad i tabellen |
403 |
De fire første er leseveier en skjemabasert test aldri berører. Ingen skjerm i appen kaller dem med et annet selskaps data, så å klikke rundt finner dem ikke.
Hvorfor kan du ikke stole på statuskoden?
Den siste raden i tabellen slapp nesten forbi meg. Min første versjon av insert ga 403:
new row violates row-level security policy
Det så ut som en bestått test. Men insert-policyen tillot raden. Feilen kom fra return=representation, som ber om den nye raden tilbake, og A har ikke lesetilgang til en rad i selskap 2. Den samme insert med return=minimal, formen supabase-js bruker med mindre du legger til .select(), ga 201, og psql viste raden i selskap 2s tabell.
Den motsatte feilen finnes også. Med en riktig policy ga As update og delete på selskap 2s faktura begge 200 med 0 rader. Å lese tabellen viste at beløpet var uendret og fakturaen fortsatt der. Så 200 betydde ikke at det virket, og 403 betydde ikke at det feilet.
Bruk databasen som dommer. Kjør hvert skriveforsøk, les så raden med en tilkobling som hopper over RLS og sammenlign.
Hvorfor trenger testen en positiv kontroll?
Jeg kjørte de samme 14 forespørslene med alle tabellrettigheter (grants) trukket tilbake. Resultat: 0 lekkasjer av 14. Etter den tellingen er skjemaet perfekt isolert, og samtidig kan ingen bruke appen.
| Skjema | Lekkasjer | A leser egne data |
|---|---|---|
| Ødelagt | 6/14 | 2/2 |
| Rettet | 0/14 | 2/2 |
| Alle rettigheter trukket tilbake | 0/14 | 0/2 |
Hver «A kan ikke lese B»-test trenger en «A kan lese A» ved siden av. Ellers ser en manglende rettighet, en skrivefeil i et tabellnavn eller et utløpt token ut som sikkerhet. Det er de to første radene i skriptet mitt, og på skjemaet med tilbaketrukne rettigheter var det de som feilet.
Hva rettet alle seks?
create policy m_read on memberships for select to authenticated
  using (company_id in (select my_companies()));

create policy i_ins on invoices for insert to authenticated
  with check (company_id in (select my_companies()));

create policy l_read on invoice_lines for select to authenticated
  using (invoice_id in (select id from invoices));

create view invoice_totals with (security_invoker = true) as
  select company_id, sum(amount) total, count(*) n
  from invoices group by company_id;

create function get_invoice(p int) returns setof invoices
  language sql security invoker set search_path = ''
  as $$ select * from public.invoices where id = p $$;
Veien for å bli med ble lukket ved å fjerne insert-policyen på memberships. Å legge noen til i et selskap er en invitasjonsflyt, så den hører hjemme i serverkode. my_companies() er en security definer-hjelper som returnerer den innloggede brukerens selskaps-ID-er. Hvis en bruker kan tilhøre flere selskaper, er det en felle til, i en bruker i to organisasjoner.
Hvordan kjører du dette på din egen app?
- Opprett to selskaper, én bruker i hvert, og legg inn én rad i hver tabell som inneholder kundedata.
- Skaff en ekte sesjon for bruker A. En test som kjører som
postgreseller med secret key hopper over RLS og beviser ingenting. - List opp hver vei: hver tabell og barnetabell, hver view, hver funksjon, så søke- og eksportendepunkter. Et oppslag i katalogen er mer pålitelig enn hukommelsen.
- For hver av dem, prøv å lese selskap 2s rad, og prøv å lese, sette inn, oppdatere og slette med
company_idrettet mot selskap 2. Prøv også å flytte din egen rad over og å legge deg selv til i det andre selskapet. - Etter hver skriving, sammenlign raden gjennom en privilegert tilkobling.
- Kjør kontrollene dine: A må kunne lese og skrive selskap 1s rader.
- Ha den i CI. En ny tabell uten test skal feile bygget.
For lesesiden på Supabase bygger den gratis tenant-isolasjonstesten et skrivebeskyttet skript av to bruker-ider og viser hva hver bruker kan lese, tabell for tabell. Skriving står fortsatt på din egen liste. Den gratis Supabase-sikkerhetssjekken finner katalogsiden av dette, som policyer som slipper inn alle rader og views som omgår RLS. Den kan ikke si hvilket selskap en rad tilhører, så den erstatter ikke denne testen. For å sjekke hver rolle mot hver rettighet står metoden i hvordan du tester Supabase RLS. På Firebase gjelder den samme ideen, med angrepene i Firebase security rules eksempler.
Hva kan du vise en kjøper?
Resultatet av denne kjøringen: listen over veier, resultatet for hver og datoen. Det er mer enn «vi har RLS», og det erstatter ikke en pentest. Det sier ingenting om stjålne sesjoner, logikkfeil inne i et selskap eller adminverktøyene dine egne ansatte bruker.
Begrensninger. Et lite skjema jeg skrev og ødela med vilje, på en lokal stack med oppdiktede data. Storage, realtime og edge-funksjoner var ikke del av denne kjøringen, og de trenger egne veier på listen. Hostede prosjekter kan ha andre standardrettigheter enn en lokal stack, så kjør testen mot en kopi av ditt ekte skjema.
Hvis en kjøper ber om en rapport fra en penetrasjonstest, står hva den koster i 2026 i en egen artikkel.
Mitt tilsvarende tilfelle
Da jeg bygde en timeregistrering for et revisjonsselskap, fant jeg 4 feil ingen skjerm viste, blant annet en konfidensiell klient som lakk gjennom rapportsummer og tellere for merkelapper. Alle tilgangsregler ligger nå i databasen og testes før hver utrulling; hele historien står i caset om revisjonsselskapet.
Trenger du en multi-tenant-app bygget med disse testene fra første dag, se SaaS-utvikling.
Må du vise en kunde at dataene deres er adskilt? Skriv til meg, så tester vi alle stier.
Trenger du bevis på at kundedata er adskilt?
Fortell meg hva du har nå og hva du trenger. Jeg svarer med alternativet jeg selv ville valgt.
Skriv til meg