TL;DR
Eine reine Besitzerregel auf users/{uid}/... hielt andere Nutzer vom Lesen, Listen und Schreiben ab. Einen Gast mit der Download-URL der Datei hielt sie nicht auf: Diese Anfrage gab 200 zurück, und sie tat es auch nach der Korrektur der Regeln noch. Eine contentType-Prüfung akzeptierte ein als image/png hochgeladenes HTML-Skript. Und eine Größenprüfung auf write hinderte Nutzer daran, ihre eigenen Dateien zu löschen. Das erneute Hochladen der Datei änderte das Token und schloss den alten Link.
Storage-Regeln sehen aus wie Firestore-Regeln, und die meisten Anleitungen hören bei „prüfen Sie die uid im Pfad“ auf. Ich habe Platzhalterdateien hochgeladen, benannt wie Pässe und Rechnungen, um zu sehen, was diese Prüfung offen lässt.
So habe ich getestet. Firebase Local Emulator Suite aus Firebase CLI 15.34.2, am 3. November 2026, mit den Emulatoren für Storage und Auth. Ich rief die Firebase-Storage-REST-API mit Tokens für einen Gast, einen anonymen Nutzer, die Nutzer A und B und einen Fremden auf, der sich nur registriert hatte. Die Dateien bestanden aus ein paar Bytes Platzhalterdaten, für die Größentests aus größeren.
Was lassen die gängigen Storage-Regeln durch?
| Regel | Anfrage | Ergebnis |
|---|---|---|
if true (Testmodus) |
Gast listet den Bucket | 200, 4 Dateien |
if true (Testmodus) |
Gast lädt eine HTML-Datei hoch | 200 |
request.auth != null |
Anonymer Nutzer liest Bs Datei | 200 |
request.auth != null |
Fremder listet den Bucket | 200, 4 Dateien |
request.auth != null |
Fremder überschreibt Bs Datei | 200 |
request.auth != null |
Fremder löscht As Datei | 204 |
Die reine Anmeldeprüfung ist die, auf die man achten muss. Ein Gast bekommt 403, sie besteht also einen schnellen Blick, und danach kann jeder mit einem Konto jeden Pfad listen und einen Pass durch beliebiges ersetzen. Die Liste liefert auch den Namen jeder Datei, der hier die uid des Besitzers enthält.
Schützt eine reine Besitzerregel die Datei?
Vor anderen Nutzern ja:
match /users/{uid}/{file=**} {
  allow read, write: if request.auth != null && request.auth.uid == uid;
}
| Anfrage | Ergebnis |
|---|---|
| Gast liest Bs Datei | 403 |
| A liest eigene Datei | 200 |
| A liest Bs Datei | 403 |
| A listet eigenen Ordner | 200, 1 Datei |
| A listet Bs Ordner | 403 |
| A listet den ganzen Bucket | 403 |
| A überschreibt Bs Datei | 403 |
Das ist alles, was die meisten Tutorials testen. Die nächsten drei Abschnitte zeigen, was ihnen entgeht.
Kann eine Download-URL Storage-Regeln umgehen?
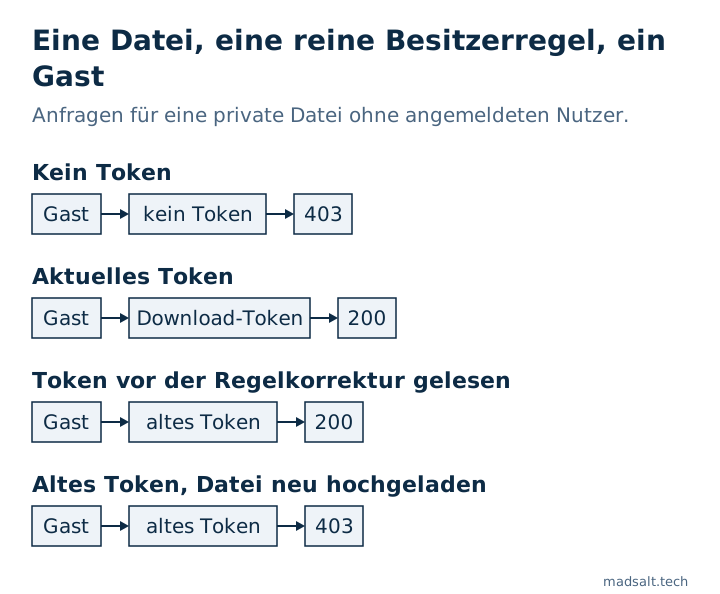
Ja. Die URL trägt ein Token in ?token=, und in meinem Lauf genügte dieses Token allein. Die Regel oben blieb dabei bestehen.
| Anfrage für Bs Datei | Ergebnis |
|---|---|
| Gast, ohne Token | 403 |
| Gast, richtiges Token | 200 |
| Gast, falsches Token | 403 |
| A (nicht der Besitzer), richtiges Token | 200 |
Firebase beschreibt das als langlebige URL mit widerrufbarem Token, gedacht zum Teilen. Das Problem beginnt, wenn eine App diese URL in einem Dokument speichert und die Regeln des Dokuments als Schutz der Datei behandelt. Wer die URL je gelesen hat, behält die Datei, was Ihre Regeln später auch sagen.
Schließt die Korrektur der Regeln alte Links?
Nein, und das würde ich nach jedem Vorfall prüfen. Ich habe es der Reihe nach durchgespielt:
- Mit
request.auth != nulllas ein Fremder die Metadaten der Datei,200. Die Metadaten enthalten das Download-Token. - Ich lud die reine Besitzerregel. Der Fremde bekam nun
403auf die Datei und auf ihre Metadaten. - Ein Gast mit dem Token aus Schritt 1 lud die Datei herunter,
200.
War Ihr Bucket also je offen, nimmt das Verschärfen der Regeln bereits gelesene Tokens nicht zurück. Als B die Datei erneut hochlud, trug die Antwort ein neues Token, das alte gab 403 und das neue 200. Firebase schreibt auch, dass Tokens in der Konsole widerrufen werden können, was ich nicht getestet habe.
Verzichten Sie bei privaten Dateien auf URLs. getBlob() und getBytes() laden über das SDK, sodass Ihre Regeln für jede Anfrage gelten.
Stoppen Größen- und Typprüfungen schlechte Uploads?
Die reine Besitzerregel akzeptierte von A innerhalb As Ordner alles: eine 3-MB-Datei und eine HTML-Seite mit Skript, beides 200. Also habe ich Grenzen ergänzt:
match /users/{uid}/{file=**} {
  allow read: if request.auth != null && request.auth.uid == uid;
  allow write: if request.auth != null && request.auth.uid == uid
    && request.resource.size < 1024 * 1024
    && request.resource.contentType.matches('image/.*');
}
| Anfrage von A | Ergebnis |
|---|---|
| Kleines PNG | 200 |
| 2-MB-Datei | 403 |
HTML als text/html gesendet |
403 |
HTML als image/png gesendet |
200 |
| Eigene Datei löschen | 403 |
Zwei Überraschungen. contentType ist, was der Client behauptet, und die Regel schaut nie in die Datei. Betrachten Sie es also als Schutz vor Versehen, nicht vor jemandem, der es darauf anlegt. Wenn eine hochgeladene Datei wichtig ist, prüfen Sie sie auf einem Server.
Und der Nutzer konnte seine eigenen Dateien nicht mehr löschen. Ein Löschen hat kein request.resource, die Prüfung trifft also auf einen Nullwert, die Regel erzeugt einen Fehler, und die Anfrage wird abgelehnt. Das Emulator-Log zeigte in dieser Zeile Null value error. Trennen Sie die Operationen:
allow read, delete: if request.auth != null && request.auth.uid == uid;
allow create, update: if request.auth != null && request.auth.uid == uid
  && request.resource.size < 1024 * 1024
  && request.resource.contentType.matches('image/.*');
Nun gab das Löschen 204 zurück, und die 2-MB-Datei bekam weiterhin 403.
Warum lässt mich allow read keinen Ordner listen?
read umfasst get und list, ich erwartete also, dass sich ein öffentlicher Ordner listen lässt. Es hing vom Platzhalter ab:
Regel auf public/ |
Download | Präfix public/ listen |
|---|---|---|
match /public/{file}, allow read |
200 |
403 |
match /public/{file=**}, allow read |
200 |
200, 2 Dateien |
match /public/{file=**}, allow get |
200 |
403 |
Für öffentliche Assets liefert allow get auf einem rekursiven Match die Dateien aus und weigert sich, sie aufzuzählen. Das würde ich für alles nehmen, was Leute nur über den genauen Link erreichen sollen.
Wie beschränken Sie Dateien auf Firmenmitglieder?
Storage-Regeln können Firestore mit firestore.exists() und firestore.get() lesen:
match /companies/{cid}/{file=**} {
  allow read, write: if request.auth != null
    && firestore.exists(/databases/(default)/documents/companies/$(cid)/members/$(request.auth.uid));
}
Ein Mitglied bekam 200, ein Nutzer außerhalb der Firma 403, ebenso ein Gast. Das verschiebt die Frage nur darauf, wer die Collection members schreiben darf, und das ist wieder das Problem der selbst geschriebenen Rolle. In einem echten Projekt verlangt Firebase, eine Berechtigung zu aktivieren, die beide Produkte verbindet, und jeder Lookup zählt als Firestore-Lesevorgang. Beides habe ich im Emulator nicht getestet.
Wie prüfen Sie Ihren Bucket?
- Durchsuchen Sie Ihre Datenbank und Ihren Code nach gespeicherten
firebasestorage-URLs, die auf private Dateien zeigen. - War der Bucket je offen oder nur mit Anmeldung geschützt, ersetzen oder widerrufen Sie die Tokens aller sensiblen Dateien. Die Regeln zu korrigieren reicht nicht.
- Probieren Sie ein zweites Konto gegen die Dateien des ersten, im Emulator oder in einem Testprojekt.
Der kostenlose Firebase-Regelcheck nimmt eingefügte Storage-Regeln. Bei diesen Regelsätzen markierte er den Testmodus, Schreiben nur mit Anmeldung und öffentliches Lesen. Die reine Besitzerregel ohne Größen- und Typgrenze ließ er durch, und Download-Tokens kann er gar nicht sehen, da keines von beiden als offene Regel erscheint. Ein sauberes Ergebnis deckt also den Regeltext ab, nicht die Dateien.
Grenzen. Lokaler Emulator mit Platzhalterdateien, über REST. Nicht getestet habe ich Google Cloud IAM auf dem Bucket, den Widerruf von Tokens in der Konsole und wie ein Produktions-Bucket eine hochgeladene HTML-Datei ausliefert. Die Produktion kann sich vom Emulator in Details unterscheiden, die ich nicht geprüft habe.
Dieselben Angriffe nebeneinander auf Supabase und Firebase stehen in Supabase vs Firebase Sicherheit.
Siehe auch: Dokumentenmanagement für kleine Unternehmen: DE und CH.
Mein ähnlicher Fall
Ein Unternehmen, für das ich gebaut habe, zahlte mehrere tausend Dollar im Monat für ein Dokumentenprodukt für Großunternehmen. Die eigene Plattform kostet heute einige hundert im Monat, mit Rollen für Dokumente, Formulare, Berichte und ein Kundenportal und nur den Funktionen, die das Team nutzt. Siehe die Fallstudie zur Bau-Dokumentenplattform.
Speichern Sie Dateien, die niemand geteilt sehen möchte? Schreiben Sie mir, und wir klären, wie Ihre App sie herausgeben soll.
Speichern Sie Dateien, die nicht geteilt werden sollen?
Schreiben Sie mir, was Sie jetzt haben und was Sie brauchen. Ich antworte mit der Option, die ich wählen würde.
Schreiben Sie mir