TL;DR
Um zu beweisen, dass ein Kunde die Daten eines anderen nicht erreicht, melden Sie sich als echter Nutzer von Firma 1 an, greifen Firma 2 über jeden Pfad an und lesen dann die Datenbank, um zu sehen, was sich geändert hat. Auf einem absichtlich kaputten Schema blieben die vier Checks, die die meisten versuchen, sauber, während 6 von 14 Anfragen leckten: eine Kindtabelle, die Mitgliederliste, eine View, eine Funktion, der Beitritt zur anderen Firma und ein Insert, das in einer Form 403 lieferte und in einer anderen durchging. Ein Statuscode allein führte mich zweimal in die Irre. Und ein Test ohne positive Kontrolle besteht auch bei einer App, in der niemand etwas lesen kann.
„Kann Kunde A die Daten von Kunde B sehen?“ ist die Frage, die ein B2B-Käufer stellt, und „wir nutzen Row Level Security“ beantwortet sie nicht. Beantworten kann sie ein Test, den jemand wiederholen kann. Ich habe ein kleines Rechnungsschema mit Fehlern gebaut, wie ich sie in echten Apps gesehen habe, und den Test geschrieben, der sie fangen soll.
So habe ich getestet. Lokaler Supabase-Stack (CLI 2.109.1) am 3. November 2026, über die REST-API, mit echter Anmeldung für jeden Nutzer. Nutzer A gehört zu Firma 1. Firma 2 hält die Zielrechnungen, und A darf sie nie erreichen. Ausgedachte Daten. Nach jedem Schreibversuch habe ich die Tabelle direkt mit psql gelesen, denn die Antwort der API ist kein Beweis. Die Methode hängt nicht von Supabase ab; auf einem anderen Stack änderten sich nur die Anfragen.
Was zeigten die üblichen Checks?
Das sind die Checks, die ich am häufigsten sehe. Alle vier blieben auf dem kaputten Schema sauber.
| Anfrage von Nutzer A | Ergebnis |
|---|---|
| Rechnungen listen | 200, eigene 1 Zeile |
| Rechnung von Firma 2 per ID lesen | 200, 0 Zeilen |
Nach company_id = 2 filtern |
200, 0 Zeilen |
| Rechnungen von Firma 2 zählen | 0 |
Die Lese-Policy auf invoices war korrekt, und wer nur diese Tabelle testete, würde es abnehmen.
Was erreichte derselbe Nutzer über andere Pfade?
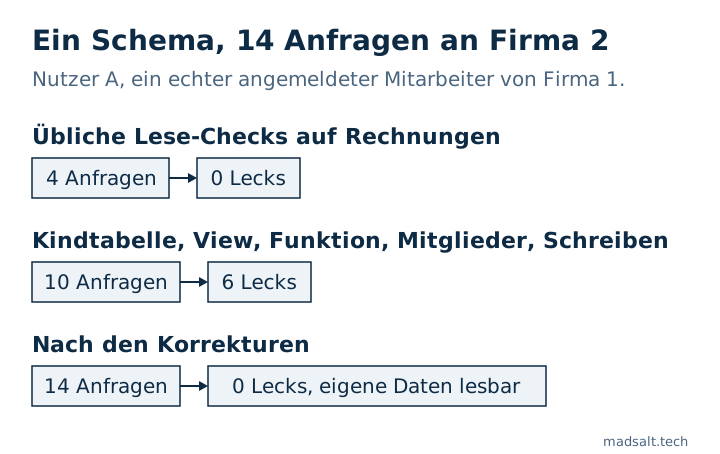
| Pfad | Warum es leckte | Kaputtes Schema | Nach der Korrektur |
|---|---|---|---|
Kindtabelle invoice_lines |
RLS an, Policy using (true) |
200, 2 Zeilen von beiden |
200, eigene 1 |
memberships |
Lese-Policy using (true) |
200, Nutzer beider Firmen |
200, eigene 1 |
View invoice_totals |
Läuft mit den Rechten des Besitzers, umgeht RLS | 200, Summen beider Firmen |
200, eigene 1 |
Funktion get_invoice(21) |
security definer ohne Firmenprüfung |
200, Bs Rechnung |
200, 0 Zeilen |
| Firma 2 beitreten | Insert prüft nur user_id = auth.uid() |
201, danach 3 Rechnungen gelistet |
403 |
| Rechnung für Firma 2 einfügen | Insert prüft nur, dass ein Nutzer angemeldet ist | 201, Zeile in der Tabelle |
403 |
Die ersten vier sind Lesepfade, die ein formularbasierter Test nie berührt. Keine Bildschirmseite der App ruft sie mit den Daten einer anderen Firma auf, durch Klicken finden Sie sie also nicht.
Warum können Sie dem Statuscode nicht trauen?
Die letzte Zeile dieser Tabelle wäre mir fast durchgerutscht. Meine erste Version des Inserts gab 403 zurück:
new row violates row-level security policy
Das sah nach bestanden aus. Aber die Insert-Policy erlaubte die Zeile. Der Fehler kam von return=representation, das die neue Zeile zurückverlangt, und A darf eine Zeile von Firma 2 nicht lesen. Dasselbe Insert mit return=minimal, der Form, die supabase-js nutzt, solange Sie kein .select() anhängen, gab 201 zurück, und psql zeigte die Zeile in der Tabelle von Firma 2.
Den umgekehrten Fehler gibt es auch. Mit einer korrekten Policy lieferten As Update und Delete auf die Rechnung von Firma 2 beide 200 mit 0 Zeilen. Das Lesen der Tabelle zeigte den Betrag unverändert und die Rechnung noch da. 200 hieß also nicht, dass es funktionierte, und 403 nicht, dass es scheiterte.
Lassen Sie die Datenbank urteilen. Führen Sie jeden Schreibversuch aus, lesen Sie dann die Zeile mit einer Verbindung, die RLS umgeht, und vergleichen Sie.
Warum braucht der Test eine positive Kontrolle?
Ich ließ dieselben 14 Anfragen laufen, nachdem alle Tabellen-Grants entzogen waren. Ergebnis: 0 Lecks von 14. Nach dieser Zählung ist das Schema perfekt isoliert, und niemand kann die App benutzen.
| Schema | Lecks | A liest eigene Daten |
|---|---|---|
| Kaputt | 6/14 | 2/2 |
| Korrigiert | 0/14 | 2/2 |
| Alle Grants entzogen | 0/14 | 0/2 |
Zu jedem Test „A kann B nicht lesen“ gehört ein Test „A kann A lesen“. Sonst sehen ein fehlender Grant, ein Tippfehler im Tabellennamen oder ein abgelaufenes Token wie Sicherheit aus. Das sind die ersten beiden Zeilen meines Skripts, und auf dem Schema ohne Grants sind genau sie gescheitert.
Was behob alle sechs?
create policy m_read on memberships for select to authenticated
  using (company_id in (select my_companies()));

create policy i_ins on invoices for insert to authenticated
  with check (company_id in (select my_companies()));

create policy l_read on invoice_lines for select to authenticated
  using (invoice_id in (select id from invoices));

create view invoice_totals with (security_invoker = true) as
  select company_id, sum(amount) total, count(*) n
  from invoices group by company_id;

create function get_invoice(p int) returns setof invoices
  language sql security invoker set search_path = ''
  as $$ select * from public.invoices where id = p $$;
Der Beitrittspfad schloss sich, indem die Insert-Policy auf memberships entfernt wurde. Jemanden einer Firma hinzuzufügen ist ein Einladungsablauf und gehört deshalb in Servercode. my_companies() ist ein security definer-Helfer, der die Firmen-IDs des angemeldeten Nutzers zurückgibt. Kann ein Nutzer mehreren Firmen angehören, gibt es noch eine Falle, beschrieben in Nutzer in zwei Organisationen.
Wie führen Sie das auf Ihrer eigenen App aus?
- Legen Sie zwei Firmen an, je einen Nutzer, und füllen Sie jede Tabelle mit Kundendaten mit je einer Zeile pro Firma.
- Holen Sie eine echte Session für Nutzer A. Ein Test als
postgresoder mit dem Secret Key umgeht RLS und beweist nichts. - Listen Sie jeden Pfad auf: jede Tabelle und Kindtabelle, jede View, jede Funktion, dann Such- und Export-Endpunkte. Eine Abfrage auf den Katalog ist verlässlicher als das Gedächtnis.
- Versuchen Sie bei jedem, die Zeile von Firma 2 zu lesen, und probieren Sie Lesen, Insert, Update und Delete mit
company_idauf Firma 2. Versuchen Sie auch, die eigene Zeile hinüberzuschieben und sich der anderen Firma hinzuzufügen. - Vergleichen Sie nach jedem Schreibvorgang die Zeile über eine privilegierte Verbindung.
- Führen Sie Ihre Kontrollen aus: A muss Zeilen von Firma 1 lesen und schreiben können.
- Halten Sie es in der CI. Eine neue Tabelle ohne Test soll den Build scheitern lassen.
Für die Leseseite auf Supabase baut der kostenlose Mandantenisolations-Test aus zwei Nutzer-IDs ein Nur-Lese-Skript und zeigt Tabelle für Tabelle, was jeder Nutzer lesen kann. Schreibzugriffe bleiben auf Ihrer Liste. Der kostenlose Supabase-Sicherheitscheck findet die Katalogseite davon, etwa Policies, die jede Zeile erlauben, und Views, die RLS umgehen. Er kann nicht sagen, zu welcher Firma eine Zeile gehört, ersetzt diesen Test also nicht. Wie man jede Rolle gegen jedes Recht prüft, steht in Supabase RLS testen. Bei Firebase gilt dieselbe Idee, mit den Angriffen in Firebase Security Rules Beispiele.
Was können Sie einem Käufer zeigen?
Die Ausgabe dieses Laufs: die Liste der Pfade, das Ergebnis jedes einzelnen und das Datum. Das ist mehr als „wir haben RLS“ und ersetzt keinen Pentest. Es sagt nichts über gestohlene Sessions, Logikfehler innerhalb einer Firma oder die Admin-Werkzeuge Ihrer eigenen Mitarbeiter.
Grenzen. Ein kleines Schema, das ich geschrieben und absichtlich kaputt gemacht habe, auf einem lokalen Stack mit ausgedachten Daten. Storage, Realtime und Edge Functions waren nicht Teil dieses Laufs und brauchen eigene Pfade auf der Liste. Gehostete Projekte können andere Standard-Grants haben als ein lokaler Stack, führen Sie ihn also gegen eine Kopie Ihres echten Schemas aus.
Verlangt ein Kunde einen Pentest-Bericht, steht was ein Test 2026 kostet in einem eigenen Artikel.
Mein ähnlicher Fall
Beim Bau einer Zeiterfassung für eine Prüfungsgesellschaft fand ich 4 Fehler, die kein Bildschirm zeigte, darunter einen vertraulichen Mandanten, der durch Berichtssummen und Tag-Zähler durchsickerte. Jede Zugriffsregel liegt jetzt in der Datenbank und wird vor jedem Deployment getestet; die ganze Geschichte steht in der Fallstudie zur Prüfungsgesellschaft.
Wenn Sie eine mandantenfähige App brauchen, die von Anfang an mit diesen Tests gebaut wird, lesen Sie mehr zur SaaS- und Web-App-Entwicklung.
Sie müssen einem Kunden zeigen, dass seine Daten getrennt sind? Schreiben Sie mir, und wir testen jeden Pfad.
Nachweis, dass Kundendaten getrennt sind?
Schreiben Sie mir, was Sie jetzt haben und was Sie brauchen. Ich antworte mit der Option, die ich wählen würde.
Schreiben Sie mir