TL;DR
En regel kun for ejeren på users/{uid}/... stoppede andre brugere i at læse, liste og skrive. Den stoppede ikke en gæst med filens download-URL: den anmodning gav 200, og det gjorde den stadig, efter jeg havde rettet reglerne. Et contentType-tjek accepterede et HTML-script uploadet som image/png. Og et størrelsestjek på write forhindrede brugere i at slette deres egne filer. At erstatte filen ændrede tokenet og lukkede det gamle link.
Storage rules ligner Firestore rules, og de fleste guides stopper ved “tjek uid’et i stien”. Jeg uploadede pladsholderfiler med navne som pas og fakturaer for at se, hvad det tjek lader stå åbent.
Sådan testede jeg. Firebase Local Emulator Suite fra Firebase CLI 15.34.2, den 3. november 2026, med Storage- og Auth-emulatorerne. Jeg kaldte Firebase Storage REST API med tokens for en gæst, en anonym bruger, brugerne A og B og en fremmed, der kun havde oprettet sig. Filerne var nogle få bytes pladsholderdata, plus større til størrelsestestene.
Hvad lader de almindelige Storage-regler slippe igennem?
| Regel | Anmodning | Resultat |
|---|---|---|
if true (testtilstand) |
Gæst lister bucketen | 200, 4 filer |
if true (testtilstand) |
Gæst uploader en HTML-fil | 200 |
request.auth != null |
Anonym bruger læser Bs fil | 200 |
request.auth != null |
Fremmed lister bucketen | 200, 4 filer |
request.auth != null |
Fremmed overskriver Bs fil | 200 |
request.auth != null |
Fremmed sletter As fil | 204 |
Den, der kun kræver login, er den at holde øje med. En gæst får 403, så den består et hurtigt kig, og derefter kan alle med en konto liste hver sti og erstatte et pas med hvad som helst. Listen giver dem også hver fils navn, som her indeholder ejerens uid.
Beskytter en regel kun for ejeren filen?
Mod andre brugere, ja:
match /users/{uid}/{file=**} {
  allow read, write: if request.auth != null && request.auth.uid == uid;
}
| Anmodning | Resultat |
|---|---|
| Gæst læser Bs fil | 403 |
| A læser egen fil | 200 |
| A læser Bs fil | 403 |
| A lister egen mappe | 200, 1 fil |
| A lister Bs mappe | 403 |
| A lister hele bucketen | 403 |
| A overskriver Bs fil | 403 |
Det er alt, hvad de fleste tutorials tester. De næste tre afsnit er det, den går glip af.
Kan en download-URL omgå Storage rules?
Ja. URL’en bærer et token i ?token=, og i min kørsel var det token nok i sig selv. Reglen ovenfor blev stående.
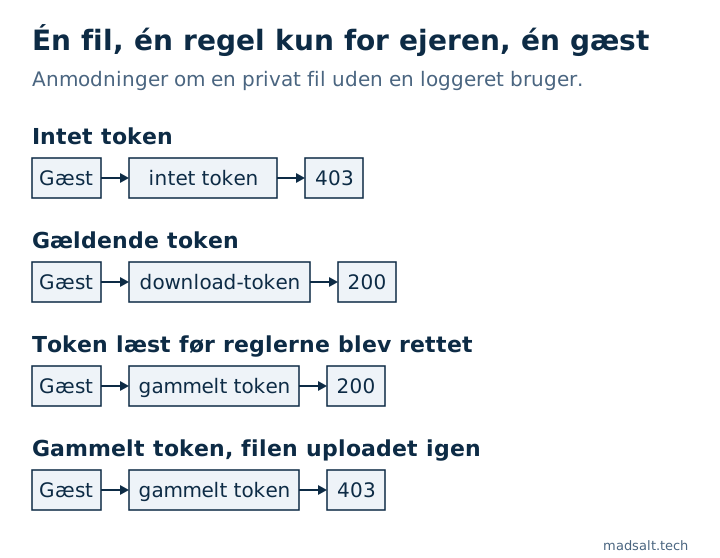
| Anmodning om Bs fil | Resultat |
|---|---|
| Gæst, intet token | 403 |
| Gæst, korrekt token | 200 |
| Gæst, forkert token | 403 |
| A (ikke ejeren), korrekt token | 200 |
Firebase beskriver det som en langtidsholdbar URL med et token, der kan tilbagekaldes, beregnet til deling. Problemet opstår, når en app gemmer den URL i et dokument og behandler dokumentets regler som filens beskyttelse. Alle, der nogensinde har læst URL’en, beholder filen, uanset hvad dine regler siden siger.
Lukker en rettelse af reglerne de gamle links?
Nej, og det er den del, jeg ville tjekke efter enhver hændelse. Jeg kørte det i rækkefølge:
- Med
request.auth != nullpå plads læste en fremmed filens metadata,200. Metadataene indeholder download-tokenet. - Jeg indlæste reglen kun for ejeren. Den fremmede fik nu
403på filen og på dens metadata. - En gæst, der brugte tokenet fra trin 1, downloadede filen,
200.
Så hvis din bucket nogensinde har været åben, tager en stramning af reglerne ikke de tokens tilbage, der allerede er læst. Da B uploadede filen igen, bar svaret et nyt token, det gamle gav 403 og det nye 200. Firebase siger også, at tokens kan tilbagekaldes i konsollen, hvilket jeg ikke testede.
Til private filer: undlad URL’er. getBlob() og getBytes() downloader via SDK’et, så dine regler gælder for hver anmodning.
Stopper størrelses- og typetjek dårlige uploads?
Reglen kun for ejeren alene accepterede alt fra A inde i As mappe: en fil på 3 MB og en HTML-side med et script, begge 200. Så jeg tilføjede grænser:
match /users/{uid}/{file=**} {
  allow read: if request.auth != null && request.auth.uid == uid;
  allow write: if request.auth != null && request.auth.uid == uid
    && request.resource.size < 1024 * 1024
    && request.resource.contentType.matches('image/.*');
}
| Anmodning fra A | Resultat |
|---|---|
| Lille PNG | 200 |
| Fil på 2 MB | 403 |
HTML sendt som text/html |
403 |
HTML sendt som image/png |
200 |
| Slet egen fil | 403 |
To overraskelser. contentType er det, klienten siger, og reglen ser aldrig ind i filen. Så betragt det som en beskyttelse mod fejl, ikke mod en, der prøver. Hvis en uploadet fil har betydning, så tjek den på en server.
Og brugeren kunne ikke længere slette sine egne filer. En sletning har ingen request.resource, så tjekket rammer en nulværdi, reglen fejler, og anmodningen afvises. Emulatorens log viste Null value error på den linje. Del operationerne op:
allow read, delete: if request.auth != null && request.auth.uid == uid;
allow create, update: if request.auth != null && request.auth.uid == uid
  && request.resource.size < 1024 * 1024
  && request.resource.contentType.matches('image/.*');
Nu gav sletningen 204, og filen på 2 MB fik stadig 403.
Hvorfor lader allow read mig ikke liste en mappe?
read dækker get og list, så jeg forventede, at en offentlig mappe kunne listes. Det afhang af jokertegnet:
Regel på public/ |
Download | List præfikset public/ |
|---|---|---|
match /public/{file}, allow read |
200 |
403 |
match /public/{file=**}, allow read |
200 |
200, 2 filer |
match /public/{file=**}, allow get |
200 |
403 |
Så til offentlige filer leverer allow get på et rekursivt match filerne og nægter at opregne dem. Det ville jeg bruge til alt, folk kun skal nå via det præcise link.
Hvordan begrænser du filer til virksomhedens medlemmer?
Storage rules kan læse Firestore med firestore.exists() og firestore.get():
match /companies/{cid}/{file=**} {
  allow read, write: if request.auth != null
    && firestore.exists(/databases/(default)/documents/companies/$(cid)/members/$(request.auth.uid));
}
Et medlem fik 200, en bruger uden for virksomheden fik 403, og det samme gjorde en gæst. Det flytter bare spørgsmålet til, hvem der kan skrive til samlingen members, hvilket igen er problemet med den selvskrevne rolle. På et rigtigt projekt beder Firebase dig aktivere en tilladelse, der forbinder de to produkter, og hvert opslag tæller som en Firestore-læsning. Ingen af delene testede jeg i emulatoren.
Hvordan tjekker du din bucket?
- Søg i din database og kode efter gemte
firebasestorage-URL’er, der peger på private filer. - Hvis bucketen nogensinde har været åben eller kun krævet login, så udskift eller tilbagekald tokens på alt følsomt. At rette reglerne er ikke nok.
- Prøv en anden konto mod den første kontos filer, i emulatoren eller på et testprojekt.
Det gratis Firebase regeltjek tager indsatte Storage rules. På disse regelsæt flagede det testtilstand, skrivning kun med login og offentlig læsning. Det lod reglen kun for ejeren uden størrelses- eller typegrænse passere, og det kan slet ikke se download-tokens, da ingen af dem fremstår som en åben regel. Et rent resultat dækker altså regelteksten, ikke filerne.
Begrænsninger. Lokal emulator på pladsholderfiler, over REST. Jeg testede ikke Google Cloud IAM på bucketen, konsollens tilbagekaldelse af tokens eller hvordan en produktionsbucket leverer en uploadet HTML-fil. Produktion kan afvige fra emulatoren i detaljer, jeg ikke har tjekket.
De samme angreb kørt side om side på Supabase og Firebase står i Supabase vs Firebase sikkerhed.
Se også: Dokumenthåndteringssystem til små virksomheder: 8 priser.
Min lignende sag
Et selskab, jeg byggede til, betalte tusindvis af dollars om måneden for et dokumentprodukt til store virksomheder. Dets egen platform koster nu hundredvis om måneden, med roller til dokumenter, formularer, rapporter og en kundeportal, og kun de funktioner, teamet bruger. Se casen om byggedokumentplatformen.
Gemmer du filer, folk ikke vil have delt? Skriv til mig, så finder vi ud af, hvordan din app bør udlevere dem.
Gemmer du filer, folk ikke vil have delt?
Fortæl mig, hvad du har nu, og hvad du har brug for. Jeg svarer med den løsning, jeg selv ville vælge.
Skriv til mig