In breve
Le pagine dei fornitori stessi collocano un penetration test tipico tra 5.000 e 35.000 USD, con 30.000 USD come tetto della maggior parte degli intervalli, e i lavori complessi possono superare i 100.000 USD. Un fornitore scrive che tutto ciò che è offerto sotto i 4.000 USD probabilmente non è un vero test. Per un piccolo SaaS su Supabase o Lovable, il questionario di sicurezza di un acquirente di solito parte dal chiedere se un cliente può raggiungere i dati di un altro, e questo test può eseguirlo da solo prima di pagare qualsiasi cosa. Sono intervalli di listino da pagine di fornitori, non un sondaggio, e non ho raccolto preventivi.
Il questionario di sicurezza di un acquirente spesso contiene una riga che chiede un report di penetration test, e la ricerca successiva è quanto costi. Le risposte online le scrivono quelli che vendono i test, quindi questo articolo dà prima i numeri, con la pagina da cui viene ciascuno, e poi cosa controlla un test, quando serve e cosa fare prima di pagare.
Come ho ottenuto i numeri. Il 6 novembre 2026 ho letto le pagine dei prezzi di cinque fornitori e ho preso ogni intervallo così com’è scritto. Non ho fatto medie, e nessuno dei fornitori è mio. Un intervallo di listino non è un preventivo firmato.
Quanto costa un penetration test nel 2026?
La maggior parte degli intervalli finisce a 30.000 o 35.000 USD, e la maggior parte inizia tra 5.000 e 15.000 USD.
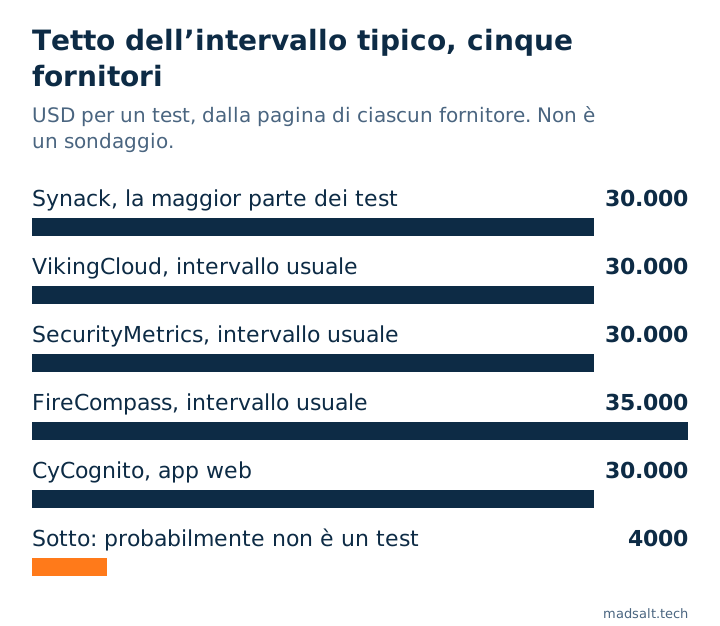
| Fornitore | Cosa dice la pagina | Data della pagina |
|---|---|---|
| Synack | Da 5.000 a oltre 100.000 USD, la maggior parte dei test tra 10.000 e 30.000 USD, media di tutti i tipi circa 18.300 USD | 25 giugno 2026 |
| VikingCloud | Da 5.000 a 30.000 USD, fino a 60.000 USD o più | 10 novembre 2025 |
| SecurityMetrics | Di solito da 15.000 a 30.000 USD | senza data |
| FireCompass | Media da 10.000 a 35.000 USD | 30 gennaio 2025 |
| CyCognito | Applicazione web da 5.000 a 30.000+ USD | senza data |
Per tipo di test, VikingCloud indica un’applicazione web a 5.000-30.000 USD, un’API a 5.000-20.000 USD, il cloud a 10.000-40.000 USD e un’app mobile a 12.500-40.000 USD. Synack, FireCompass e CyCognito danno gli stessi 5.000-30.000 USD per un’applicazione web. Per un piccolo SaaS valgono le righe dell’applicazione web e dell’API.
Perché i preventivi differiscono tanto?
Quattro cose muovono il numero, e gli intervalli delle pagine le nascondono tutte.
- Chi esegue il test. Hardened Review, che il 24 ottobre 2026 ha controllato la pagina di ciascuna azienda, elenca prezzi di partenza per un’applicazione web: 3.500-4.181 USD per i test guidati dall’IA (Cobalt, Intruder, Synack) e da 4.999 USD per quelli guidati da persone. Il test standard di Synack con ricercatori parte da 10.283 USD.
- Come si conta l’ambito. FireCompass cita come fattori l’ambito, il metodo di test (black box senza conoscenza interna o white box con accesso completo) e la documentazione di conformità. In un’app, l’ambito è il numero di ruoli utente e di endpoint API.
- Cosa include il prezzo. SecurityMetrics dice che il suo preventivo include il nuovo test di verifica. Hardened Review osserva che la piattaforma di Synack è una voce separata oltre ai prezzi dei test.
- Come si fattura. VikingCloud cita tariffa oraria, prezzo fisso e abbonamento.
Sulla soglia dei 4.000 USD: è il punto di vista di SecurityMetrics, e Hardened Review fa notare che i test guidati dall’IA ora si vendono sotto quella cifra. La lettura utile non è «più economico vuol dire falso», ma «chieda cosa fa davvero una persona per quel prezzo».
Cosa controlla un penetration test e cosa si rompe per primo in un piccolo SaaS?
Un test di un’applicazione web segue elenchi come la OWASP Top 10 e prova ciò che proverebbe un attaccante, per esempio raggiungere l’account di un altro utente (CyCognito). In una piccola app su Supabase o Lovable si rompono per primi sempre le stesse poche cose, e di ciascuna ho scritto un articolo con un modo per verificarla:
- Tabelle aperte. Una scansione di 1.645 app vetrina di Lovable ha trovato 303 endpoint in 170 di esse che servivano dati a chiunque avesse la chiave pubblica (CVE-2025-48757). La checklist di sicurezza per Lovable contiene le query.
- Un cliente che arriva a un altro. Nel mio test su uno schema rotto di proposito, i quattro controlli in lettura che la maggior parte prova sono usciti puliti mentre 6 richieste su 14 verso una seconda azienda hanno perso dati. Il test di isolamento multi-tenant mostra ogni percorso.
- Chiavi nel browser. Una chiave segreta salta tutte le regole di accesso, quindi una nel browser annulla il resto.
- Viste, funzioni e storage. Ognuno può aggirare la row level security a modo suo.
Un pentester lo trova testando, e Lei paga i giorni che ci vogliono. Gran parte dell’elenco si controlla in poche ore e gratis, e mi aspetterei che un tester abbia bisogno di meno tempo su un’app che l’ha già superato. È un mio ragionamento, non una citazione di un fornitore.
Quando serve davvero un penetration test?
Quando qualcun altro chiede il report. Di solito è il questionario di sicurezza di un grande acquirente, un revisore o una regola che si applica ai Suoi dati. La pagina di SecurityMetrics cita PCI, SOC, HIPAA e GDPR tra gli standard che ne richiedono uno, e dice che esistono test volontari per i team senza quell’obbligo. Dice anche che un cambiamento significativo dell’ambiente impone di ripeterlo. Non ho verificato cosa accetti ogni standard o ogni acquirente, quindi lo chieda a loro prima di comprare.
Una scansione delle vulnerabilità è un’altra cosa, e più economica. SecurityMetrics la descrive come completamente automatica e con un elenco di possibili debolezze, mentre un pentest prova a sfruttarle a mano.
Cosa può fare prima di pagarne uno?
- Esegua il controllo di sicurezza Supabase gratuito. Verifica un progetto rispetto a 46 regole della OWASP Top 10:2025: policy che permettono tutte le righe, viste che saltano RLS, permessi aperti e impostazioni di autenticazione.
- Esegua il test con due account dell’articolo sull’isolamento: l’utente A dell’azienda 1 attacca l’azienda 2 per ogni percorso, poi legga il database per vedere cosa è cambiato.
- Scorra la checklist per Lovable per viste, funzioni, storage e limiti di richieste.
- Conservi l’output: l’elenco dei percorsi, il risultato di ciascuno e la data. Un acquirente può leggerlo, e accorcia ciò che un tester deve coprire.
- Se vuole prima uno sguardo esterno, un audit a perimetro fisso di un’app in vibe coding dà un verdetto scritto su cosa tenere, riparare o riscrivere. La sua stessa pagina dice che non è un penetration test.
Come confrontare due preventivi?
Faccia a entrambi le stesse domande:
- Cosa c’è nell’ambito: quali ruoli, quanti endpoint, quali ambienti?
- Il test è guidato da una persona o dall’IA, e chi rivede i risultati?
- Il tester riceve account in due aziende diverse, così che l’isolamento tra tenant venga davvero provato?
- I nuovi test di verifica sono inclusi, e quanti giri?
- Ci sono costi separati per la piattaforma o il report?
- Cosa ricevo, e lo accetterà il mio acquirente o revisore?
Limiti. Ogni cifra è l’intervallo di listino di un fornitore, da una pagina che ho letto il 6 novembre 2026. Non sono prezzi firmati, non ho chiesto preventivi e non ho cercato prezzi fuori dagli Stati Uniti. I conteggi delle vulnerabilità vengono dal mio piccolo test e da una divulgazione pubblica, quindi mostrano cosa può sfuggire a un controllo rapido, non quanto sia comune ogni errore. Niente di questo sostituisce un penetration test quando un acquirente o una regola lo richiede.
Il mio caso simile
Costruendo un sistema di time tracking per una società di revisione ho trovato 4 errori che nessuno schermo mostrava, tra cui un cliente riservato che trapelava dai totali dei report e dai conteggi delle etichette. Ogni regola di accesso ora sta nel database ed è testata prima di ogni rilascio; la storia completa è nel caso della società di revisione.
Ha un preventivo e non sa cosa copre? Mi scriva e decideremo cosa la sua app ha davvero bisogno di far testare.
Ha un preventivo di penetration test?
Mi dica cosa ha adesso e cosa le serve. Le risponderò con l'opzione che sceglierei io.
Mi scriva