Īsumā
Lai pierādītu, ka viens klients nevar piekļūt cita datiem, pierakstieties kā īsts 1. uzņēmuma lietotājs, uzbrūciet 2. uzņēmumam pa katru ceļu un tad nolasiet datubāzi, lai redzētu, kas mainījies. Ar nolūku sabojātā shēmā četras pārbaudes, ko mēģina vairums, bija tīras, bet 6 no 14 pieprasījumiem noplūda: caur bērna tabulu, dalībnieku sarakstu, skatu, funkciju, pievienošanos otram uzņēmumam un insert, kas vienā formā atgrieza 403, bet citā izgāja cauri. Vien statusa kods mani maldināja divreiz. Un tests bez pozitīvās kontroles iziet arī lietotnē, kurā neviens neko nevar nolasīt.
„Vai klients A redz klienta B datus?” ir jautājums, ko uzdod B2B pircējs, un „mēs izmantojam row level security” uz to neatbild. Atbild tests, ko kāds var atkārtot. Es uzbūvēju nelielu rēķinu shēmu ar kļūdām, kādas esmu redzējis īstās lietotnēs, un uzrakstīju testu, kam tās būtu jānoķer.
Kā testēju. Lokāls Supabase steks (CLI 2.109.1), 2026. gada 3. novembrī, caur REST API, ar īstu pieteikšanos katram lietotājam. Lietotājs A pieder 1. uzņēmumam. 2. uzņēmumā ir mērķa rēķini, kuriem A nekad nedrīkst piekļūt. Izdomāti dati. Pēc katra rakstīšanas mēģinājuma tabulu lasīju tieši ar psql, jo API atbilde nav pierādījums. Metode nav atkarīga no Supabase; citā stekā mainītos tikai pieprasījumi.
Ko parādīja parastās pārbaudes?
Šīs ir pārbaudes, ko redzu visbiežāk. Visas četras sabojātajā shēmā bija tīras.
| Lietotāja A pieprasījums | Rezultāts |
|---|---|
| Izgūt rēķinu sarakstu | 200, viņa 1 rinda |
| Lasīt 2. uzņēmuma rēķinu pēc id | 200, 0 rindu |
Filtrēt pēc company_id = 2 |
200, 0 rindu |
| Saskaitīt 2. uzņēmuma rēķinus | 0 |
invoices lasīšanas politika bija pareiza, un ikviens, kas testētu tikai šo tabulu, apstiprinātu.
Pie kā tas pats lietotājs tika pa citiem ceļiem?
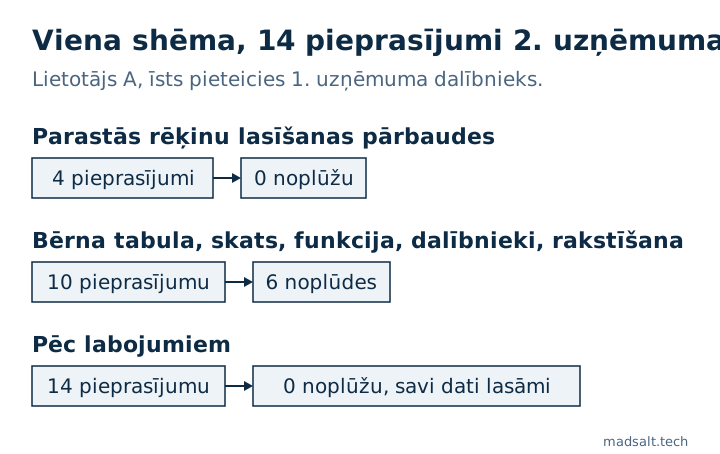
| Ceļš | Kāpēc noplūda | Sabojātā shēma | Pēc labojuma |
|---|---|---|---|
Bērna tabula invoice_lines |
RLS ieslēgts, politika using (true) |
200, 2 rindas no abiem |
200, viņa 1 |
memberships |
Lasīšanas politika using (true) |
200, abu uzņēmumu lietotāji |
200, viņa 1 |
Skats invoice_totals |
Darbojas ar īpašnieka tiesībām, apiet RLS | 200, abu uzņēmumu summas |
200, viņa 1 |
Funkcija get_invoice(21) |
security definer bez uzņēmuma pārbaudes |
200, B rēķins |
200, 0 rindu |
| Pievienoties 2. uzņēmumam | Insert pārbauda tikai user_id = auth.uid() |
201, tad izgūti 3 rēķini |
403 |
| Ievietot rēķinu 2. uzņēmumam | Insert pārbauda tikai to, ka lietotājs ir pieteicies | 201, rinda tabulā |
403 |
Pirmie četri ir lasīšanas ceļi, kuriem uz formām balstīts tests nekad nepieskaras. Neviens lietotnes ekrāns tos neizsauc ar cita uzņēmuma datiem, tāpēc klikšķinot tos neatradīsi.
Kāpēc nevar uzticēties statusa kodam?
Pēdējā tabulas rinda mani gandrīz izlaida garām. Manas pirmās insert versijas atgrieza 403:
new row violates row-level security policy
Tas izskatījās pēc veiksmīga testa. Bet insert politika rindu atļāva. Kļūda nāca no return=representation, kas pieprasa jauno rindu atpakaļ, un A nav piekļuves lasīt 2. uzņēmuma rindu. Tas pats insert ar return=minimal, formu, ko supabase-js izmanto, ja nepievienojat .select(), atgrieza 201, un psql parādīja rindu 2. uzņēmuma tabulā.
Pastāv arī pretēja kļūda. Ar pareizu politiku A update un delete uz 2. uzņēmuma rēķinu abi atgrieza 200 ar 0 rindām. Tabulas nolasīšana parādīja, ka summa nemainījās un rēķins joprojām bija. Tātad 200 nenozīmēja, ka izdevās, un 403 nenozīmēja, ka neizdevās.
Spriedumu lai pasaka datubāze. Izpildiet katru rakstīšanas mēģinājumu, tad nolasiet rindu ar savienojumu, kas apiet RLS, un salīdziniet.
Kāpēc testam vajag pozitīvo kontroli?
Es palaidu tos pašus 14 pieprasījumus ar atsauktām visām tabulu tiesībām (grants). Rezultāts: 0 noplūdes no 14. Pēc šī skaita shēma ir perfekti izolēta, un tajā pašā laikā lietotne nederīga nevienam.
| Shēma | Noplūdes | A lasa savus datus |
|---|---|---|
| Sabojāta | 6/14 | 2/2 |
| Salabota | 0/14 | 2/2 |
| Visas tiesības atsauktas | 0/14 | 0/2 |
Katram testam „A nevar lasīt B” blakus vajag testu „A var lasīt A”. Citādi trūkstošas tiesības, drukas kļūda tabulas nosaukumā vai beidzies tokens izskatās pēc drošības. Tās ir mana skripta pirmās divas rindas, un atsauktajā shēmā tieši tās neizgāja.
Kas salaboja visus sešus?
create policy m_read on memberships for select to authenticated
  using (company_id in (select my_companies()));

create policy i_ins on invoices for insert to authenticated
  with check (company_id in (select my_companies()));

create policy l_read on invoice_lines for select to authenticated
  using (invoice_id in (select id from invoices));

create view invoice_totals with (security_invoker = true) as
  select company_id, sum(amount) total, count(*) n
  from invoices group by company_id;

create function get_invoice(p int) returns setof invoices
  language sql security invoker set search_path = ''
  as $$ select * from public.invoices where id = p $$;
Pievienošanās ceļš aizvērās, noņemot insert politiku uz memberships. Cilvēka pievienošana uzņēmumam ir uzaicinājuma plūsma, tāpēc tai vieta servera kodā. my_companies() ir security definer palīgs, kas atgriež pieteiktā lietotāja uzņēmumu id. Ja lietotājs var piederēt vairākiem uzņēmumiem, ir vēl viens slazds, aprakstīts piezīmē lietotājs divās organizācijās.
Kā to palaist savā lietotnē?
- Izveidojiet divus uzņēmumus, katrā pa lietotājam, un katrā tabulā, kas glabā klientu datus, ievietojiet pa vienai rindai.
- Iegūstiet īstu sesiju lietotājam A. Tests, kas darbojas kā
postgresvai ar secret key, apiet RLS un neko nepierāda. - Uzskaitiet katru ceļu: katru tabulu un bērna tabulu, katru skatu, katru funkciju, tad meklēšanas un eksporta endpointus. Vaicājums katalogam ir uzticamāks par atmiņu.
- Katram mēģiniet nolasīt 2. uzņēmuma rindu un mēģiniet lasīt, ievietot, atjaunināt un dzēst ar
company_id, kas norāda uz 2. uzņēmumu. Mēģiniet arī pārvietot savu rindu pāri robežai un pievienot sevi otram uzņēmumam. - Pēc katra ieraksta salīdziniet rindu ar privileģētu savienojumu.
- Palaidiet savas kontroles: A jālasa un jāraksta 1. uzņēmuma rindas.
- Turiet to CI. Jaunai tabulai bez testa jāapstādina build.
Supabase lasīšanas pusei bezmaksas tenant izolācijas tests no diviem lietotāju id izveido tikai lasīšanas skriptu un pa tabulām parāda, ko katrs lietotājs var nolasīt. Rakstīšana paliek jūsu sarakstā. Bezmaksas Supabase drošības pārbaude atrod kataloga pusi, piemēram, politikas, kas atļauj visas rindas, un skatus, kas apiet RLS. Tā nevar pateikt, kuram uzņēmumam rinda pieder, tāpēc šo testu neaizstāj. Kā pārbaudīt katru lomu pret katru atļauju, aprakstīts rakstā kā testēt Supabase RLS. Firebase pusē darbojas tā pati ideja, un uzbrukumi ir rakstā Firebase security rules piemēri.
Ko var parādīt pircējam?
Šī skrējiena izvadu: ceļu sarakstu, katra rezultātu un datumu. Tas ir vairāk nekā „mums ir RLS”, un tas neaizstāj pentestu. Tas neko nesaka par nozagtām sesijām, loģikas kļūdām uzņēmuma iekšienē vai administrēšanas rīkiem, ko lieto jūsu pašu darbinieki.
Ierobežojumi. Neliela shēma, ko es uzrakstīju un ar nolūku sabojāju, lokālā stekā ar izdomātiem datiem. Storage, realtime un edge funkcijas šajā skrējienā netika iekļautas, un tām sarakstā vajag savus ceļus. Hostētiem projektiem noklusējuma tiesības var atšķirties no lokālā steka, tāpēc palaidiet testu pret sava īstā shēmas kopiju.
Ja pircējs prasa penetrācijas testa pārskatu, cik tas maksā 2026. gadā, ir atsevišķā rakstā.
Mans līdzīgais gadījums
Veidojot darba laika uzskaites rīku revīzijas uzņēmumam, atradu 4 kļūdas, ko neparādīja neviens ekrāns, tostarp konfidenciālu klientu, kas nopludināja caur pārskatu kopsummām un birku skaitiem. Katrs piekļuves noteikums tagad ir datubāzē un tiek pārbaudīts pirms katras izvietošanas; viss stāsts ir revīzijas uzņēmuma gadījumā.
Ja jums vajadzīga daudznomnieku lietotne, kas no pirmās dienas veidota ar šiem testiem, skatiet SaaS un tīmekļa lietotņu izstrādi.
Jāparāda klientam, ka viņa dati ir nodalīti? Uzrakstiet man, un pārbaudīsim katru ceļu.
Vajag pierādījumu, ka klientu dati ir nodalīti?
Uzrakstiet man, kas jums ir tagad un kas jums vajadzīgs. Atbildēšu ar variantu, ko izvēlētos pats.
Rakstiet man