Īsumā
Noteikums tikai īpašniekam uz users/{uid}/... apturēja citus lietotājus lasīt, izgūt sarakstu un rakstīt. Tas neapturēja viesi, kam ir faila lejupielādes saite: šis pieprasījums atgrieza 200, un atgrieza arī pēc tam, kad es noteikumus izlaboju. contentType pārbaude pieņēma HTML skriptu, augšupielādētu kā image/png. Un izmēra pārbaude uz write neļāva lietotājiem dzēst savus failus. Faila nomaiņa mainīja tokenu un aizvēra veco saiti.
Storage noteikumi izskatās kā Firestore noteikumi, un vairums ceļvežu apstājas pie „pārbaudiet uid ceļā”. Es augšupielādēju paraugfailus ar nosaukumiem kā pases un rēķini, lai redzētu, ko šī pārbaude atstāj vaļā.
Kā testēju. Firebase Local Emulator Suite no Firebase CLI 15.34.2, 2026. gada 3. novembrī, ar Storage un Auth emulatoriem. Es izsaucu Firebase Storage REST API ar tokeniem viesim, anonīmam lietotājam, lietotājiem A un B un svešiniekam, kas tikai reģistrējies. Faili bija daži baiti paraugdatu, kā arī lielāki izmēra testiem.
Ko laiž cauri bieži lietotie Storage noteikumi?
| Noteikums | Pieprasījums | Rezultāts |
|---|---|---|
if true (testa režīms) |
Viesis izgūst bucket sarakstu | 200, 4 faili |
if true (testa režīms) |
Viesis augšupielādē HTML failu | 200 |
request.auth != null |
Anonīms lietotājs lasa B failu | 200 |
request.auth != null |
Svešinieks izgūst bucket sarakstu | 200, 4 faili |
request.auth != null |
Svešinieks pārraksta B failu | 200 |
request.auth != null |
Svešinieks dzēš A failu | 204 |
Uzmanīties vajag no noteikuma „tikai pieteikušies”. Viesis saņem 403, tāpēc tas iztur ātru skatienu, un tad ikviens ar kontu var izgūt visus ceļus un nomainīt pasi pret jebko. Saraksts arī atdod katra faila nosaukumu, kurā šeit ir īpašnieka uid.
Vai noteikums tikai īpašniekam pasargā failu?
No citiem lietotājiem, jā:
match /users/{uid}/{file=**} {
  allow read, write: if request.auth != null && request.auth.uid == uid;
}
| Pieprasījums | Rezultāts |
|---|---|
| Viesis lasa B failu | 403 |
| A lasa savu failu | 200 |
| A lasa B failu | 403 |
| A izgūst savu mapi | 200, 1 fails |
| A izgūst B mapi | 403 |
| A izgūst visu bucket | 403 |
| A pārraksta B failu | 403 |
Tikai tik vairums pamācību arī testē. Nākamās trīs sadaļas ir tas, ko šis noteikums palaiž garām.
Vai lejupielādes saite var apiet Storage noteikumus?
Jā. Saite nes tokenu parametrā ?token=, un manā palaišanā ar šo tokenu pietika vienam pašam. Iepriekš minētais noteikums palika spēkā.
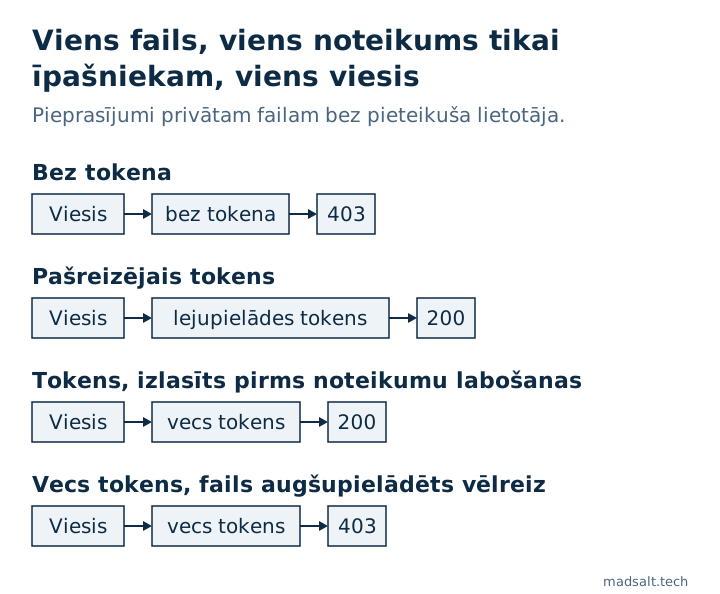
| Pieprasījums B failam | Rezultāts |
|---|---|
| Viesis, bez tokena | 403 |
| Viesis, pareizs tokens | 200 |
| Viesis, nepareizs tokens | 403 |
| A (nav īpašnieks), pareizs tokens | 200 |
Firebase to apraksta kā ilgdzīvojošu URL ar atsaucamu tokenu, kas paredzēts kopīgošanai. Problēmas sākas, kad lietotne saglabā šo URL dokumentā un uzskata dokumenta noteikumus par faila aizsardzību. Ikviens, kas reiz izlasīja URL, paturēs failu, lai kādi būtu jūsu noteikumi vēlāk.
Vai noteikumu labošana aizver vecās saites?
Nē, un tieši to es pārbaudītu pēc jebkura incidenta. Es to izpildīju secībā:
- Ar
request.auth != nullsvešinieks izlasīja faila metadatus,200. Metadatos ir lejupielādes tokens. - Es ielādēju noteikumu tikai īpašniekam. Svešinieks tagad saņēma
403gan uz failu, gan uz tā metadatiem. - Viesis ar tokenu no 1. soļa lejupielādēja failu,
200.
Tātad, ja jūsu bucket kādreiz bija atvērts, noteikumu pastiprināšana neatņem jau izlasītos tokenus. Kad B augšupielādēja failu vēlreiz, atbildē bija jauns tokens, vecais atgrieza 403, bet jaunais 200. Firebase arī saka, ka tokenus var atsaukt konsolē, ko es netestēju.
Privātiem failiem izvairieties no URL. getBlob() un getBytes() lejupielādē caur SDK, tāpēc jūsu noteikumi attiecas uz katru pieprasījumu.
Vai izmēra un tipa pārbaudes aptur sliktas augšupielādes?
Noteikums tikai īpašniekam vien pieņēma jebko no A viņa paša mapē: 3 MB failu un HTML lapu ar skriptu, abus ar 200. Tāpēc pievienoju ierobežojumus:
match /users/{uid}/{file=**} {
  allow read: if request.auth != null && request.auth.uid == uid;
  allow write: if request.auth != null && request.auth.uid == uid
    && request.resource.size < 1024 * 1024
    && request.resource.contentType.matches('image/.*');
}
| A pieprasījums | Rezultāts |
|---|---|
| Mazs PNG | 200 |
| 2 MB fails | 403 |
HTML, sūtīts kā text/html |
403 |
HTML, sūtīts kā image/png |
200 |
| Dzēst savu failu | 403 |
Divi pārsteigumi. contentType ir tas, ko saka klients, un noteikums nekad neskatās faila iekšā. Tāpēc uztveriet to kā aizsardzību pret kļūdām, nevis pret kādu, kas tīši mēģina. Ja augšupielādētais fails ir svarīgs, pārbaudiet to serverī.
Un lietotājs vairs nevarēja dzēst savus failus. Dzēšanai nav request.resource, tāpēc pārbaude trāpa null vērtībā, noteikums met kļūdu un pieprasījums tiek noraidīts. Emulatora žurnālā uz šīs rindas bija Null value error. Sadaliet darbības:
allow read, delete: if request.auth != null && request.auth.uid == uid;
allow create, update: if request.auth != null && request.auth.uid == uid
  && request.resource.size < 1024 * 1024
  && request.resource.contentType.matches('image/.*');
Tagad dzēšana atgrieza 204, un 2 MB fails joprojām saņēma 403.
Kāpēc allow read neļauj izgūt mapes sarakstu?
read aptver get un list, tāpēc gaidīju, ka publiska mape būs izgūstama. Tas bija atkarīgs no wildcard:
Noteikums uz public/ |
Lejupielāde | Prefiksa public/ saraksts |
|---|---|---|
match /public/{file}, allow read |
200 |
403 |
match /public/{file=**}, allow read |
200 |
200, 2 faili |
match /public/{file=**}, allow get |
200 |
403 |
Tātad publiskiem resursiem allow get uz rekursīva match pasniedz failus un atsakās tos uzskaitīt. To es izmantotu visam, ko cilvēkiem jāsasniedz tikai pēc precīzas saites.
Kā ierobežot failus līdz uzņēmuma dalībniekiem?
Storage noteikumi var lasīt Firestore, izmantojot firestore.exists() un firestore.get():
match /companies/{cid}/{file=**} {
  allow read, write: if request.auth != null
    && firestore.exists(/databases/(default)/documents/companies/$(cid)/members/$(request.auth.uid));
}
Dalībnieks saņēma 200, lietotājs ārpus uzņēmuma saņēma 403, un viesis arī. Tas tikai pārceļ jautājumu uz to, kas drīkst rakstīt kolekciju members, un tā atkal ir pašrakstītās lomas problēma. Īstā projektā Firebase prasa ieslēgt atļauju, kas savieno abus produktus, un katra uzmeklēšana skaitās kā Firestore lasīšana. Neviens no tiem emulatorā netika testēts.
Kā pārbaudīt savu bucket?
- Meklējiet savā datubāzē un kodā saglabātus
firebasestorageURL, kas norāda uz privātiem failiem. - Ja bucket kādreiz bija atvērts vai tikai pieteikušamies, nomainiet vai atsauciet visa jutīgā tokenus. Noteikumu labošanas nepietiek.
- Izmēģiniet otru kontu pret pirmā konta failiem, emulatorā vai testa projektā.
Bezmaksas Firebase noteikumu pārbaude pieņem ielīmētus Storage noteikumus. Šajās kopās tā atzīmēja testa režīmu, rakstīšanu tikai pieteikušamies un publisku lasīšanu. Noteikumu tikai īpašniekam bez izmēra vai tipa ierobežojuma tā izlaida, un lejupielādes tokenus tā neredz vispār, jo neviens no tiem neparādās kā atvērts noteikums. Tātad tīrs rezultāts aptver noteikumu tekstu, nevis failus.
Ierobežojumi. Lokāls emulators ar paraugfailiem, caur REST. Es netestēju Google Cloud IAM uz bucket, tokenu atsaukšanu konsolē vai to, kā produkcijas bucket pasniedz augšupielādētu HTML failu. Produkcijā detaļas var atšķirties no emulatora, un to es nepārbaudīju.
Tie paši uzbrukumi blakus uz Supabase un Firebase ir rakstā Supabase vs Firebase drošība.
Skatiet arī: Dokumentu vadības sistēma mazam uzņēmumam: cenas un robežas.
Mans līdzīgais gadījums
Uzņēmums, kuram veidoju, maksāja par uzņēmuma līmeņa dokumentu produktu tūkstošiem dolāru mēnesī. Tā paša platforma tagad maksā simtiem mēnesī, ar lomām dokumentiem, veidlapām, pārskatiem un klientu portālam un tikai tām funkcijām, ko izmanto komanda. Skatiet būvniecības dokumentu platformas gadījumu.
Glabājat failus, ko cilvēki nevēlētos kopīgot? Uzrakstiet man, kopā izlemsim, kā lietotnei tos jāizsniedz.
Glabājat failus, ko cilvēki nevēlētos kopīgot?
Uzrakstiet man, kas jums ir tagad un kas jums vajadzīgs. Atbildēšu ar variantu, ko izvēlētos pats.
Rakstiet man