TL;DR
Oba štartujú zatvorené: nová tabuľka Supabase odpovedala hosťovi 401, kým som ju nepridelil, a nová databáza Firebase s pravidlami deny-all odpovedala 403. Rozdiel je v tom, ako zlyhá chyba. Keď používateľ A upravil alebo zmazal dáta používateľa B pod politikou len pre vlastníka, Supabase odpovedala 200 s nulou riadkov a bez chyby; Firebase odmietla s 403. Firebase naopak nechala A odovzdať objednávku používateľovi B s 200, keď pravidlo update kontrolovalo len starého vlastníka, kým Supabase rovnaký krok odmietla s 403. Po otvorení (grant pre anon s vypnutým RLS, alebo if true) dostal hosť na oboch všetky tri riadky a mohol jeden zmazať. Samotný verejný kľúč neotvorí na žiadnej z nich nič; rozhodujú pravidlá.
Som Denys, Forward Deployed Engineer. Väčšina aplikácií, ktoré opravujem, beží na Supabase alebo Firebase, a ľudia, ktorí medzi nimi vyberajú, sa pýtajú, ktorá je bezpečnejšia. Porovnania funkcií a cien na to neodpovedia, tak som obom poslal rovnaké požiadavky.
Ako som testoval. Supabase cez lokálny stack (CLI 2.109.1, Postgres 17.6) a Firebase cez Local Emulator Suite (firebase-tools 15.35.0, Auth, Firestore a Storage), oboje 6. novembra 2026. Čisté REST volania ako hosť a ako dvaja prihlásení používatelia A a B, s vymyslenými dátami: objednávky a1 a a2 patria A, b1 patrí B. Nič sa nedotklo skutočného projektu.
Ako Supabase a Firebase chránia dáta?
Supabase ukladá dáta do Postgresu. Grant rozhoduje, či roly API vôbec siahnu na tabuľku, a politiky row level security (RLS), písané v SQL, rozhodujú, ktoré riadky každá požiadavka vidí a zapisuje. Firebase ukladá dáta do Firestore a Cloud Storage a bezpečnostné pravidlá, samostatný jazyk, rozhodujú podľa cesty a požiadavky, či je čítanie alebo zápis povolený.
Riadenie prístupu majú teda obe a otázka znie, čo vám každá dovolí pokaziť. Pravidlá Firebase podrobne rozoberá článok príklady bezpečnostných pravidiel Firebase, Supabase článok príklady politík Supabase RLS.
Čo robí každá s novým projektom?
| Požiadavka | Supabase, nová tabuľka, nič nepridelené | Firebase, pravidlá deny-all |
|---|---|---|
| Hosť vypíše dáta | 401, permission denied (42501) |
403 |
| Prihlásený používateľ vypíše dáta | 403, permission denied (42501) |
403 |
| Kolekcia bez pravidla pre ňu | nedá sa použiť | 403 |
Čerstvé nastavenie je na oboch zatvorené. Na Supabase je to novinka: tabuľky vytvorené po 30. októbri 2026 už automaticky nedostávajú granty Data API a moje CLI sa tak už správalo, takže prvá požiadavka zlyhala na chýbajúcom grante, nie na politike. Zmenu som opísal v článku zmena grantov 30. októbra. Databáza Firebase vytvorená v produkčnom režime štartuje s pravidlami deny-all.
Čo sa stane, keď zostane otvorené?
| Požiadavka hosťa | Supabase, grant pre anon, RLS vypnuté |
Firebase, allow read, write: if true |
|---|---|---|
| Výpis dát | 200, všetky 3 riadky |
200, všetky 3 dokumenty |
| Pridanie záznamu | 201 |
200 |
| Zmazanie záznamu | 200, riadok zmazaný |
200, dokument zmazaný |
Otvorené stavy nie sú to isté. Na Supabase to chce úmyselný grant pre anon a vypnuté RLS, čo je vzor, ktorý píšu niektoré návody a nástroje AI, aby zmizla chyba. Na Firebase je to testovací režim, od ktorého začína veľa návodov. Výsledok je rovnaký: ktokoľvek s verejnými identifikátormi aplikácie môže dáta čítať aj zmazať. Zapnutie RLS bez politiky tabuľku Supabase opäť zatvorilo (200 s 0 riadkami pre hosťa aj pre A a 403 pri vložení).
Čo sa stane, keď používateľ siahne na cudzie dáta?
Tu sa správajú odlišne. Obe mali pravidlo len pre vlastníka: politiky Supabase na owner_id = auth.uid(), pravidlá Firebase na resource.data.ownerId == request.auth.uid.
| Požiadavka používateľa A | Supabase | Firebase |
|---|---|---|
| Vypíše všetko | 200, len 2 riadky A |
403, dopyt na celú kolekciu odmietnutý |
| Vypíše s filtrom na vlastné id | 200, 2 riadky A |
200, 2 dokumenty A |
| Filtruje podľa id používateľa B | 200, 0 riadkov |
403 |
| Číta záznam používateľa B | 200, 0 riadkov |
403 |
| Upraví záznam používateľa B | 200, 0 riadkov, bez chyby |
403 |
| Zmaže záznam používateľa B | 200, 0 riadkov, bez chyby |
403 |
| Vytvorí záznam patriaci B | 403, porušenie row security |
403 |
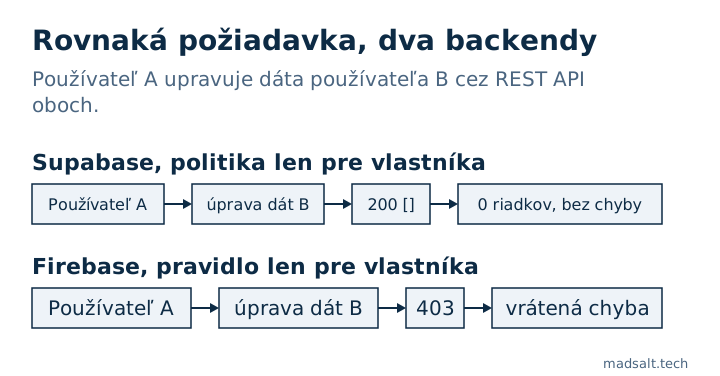
Ani jedna neprezradila dáta používateľa B. Líši sa odpoveď. Supabase filtruje riadky, ktoré politika skrýva, takže zápis, ktorý nič nenašiel, je úspech s nulou riadkov, a aplikácia, ktorá berie „žiadna chyba“ ako „uložené“, povie používateľovi, že úprava prebehla. Firebase kontroluje samotnú požiadavku: dopyt, ktorý by mohol vrátiť zakázané dokumenty, odmietne celý, a zápis do cudzieho dokumentu je chyba, ktorú aplikácia nemôže prehliadnuť. Cenou je, že každý výpis vo Firebase musí niesť filter, ktorý pravidlo očakáva.
Môže používateľ svoje dáta odovzdať alebo sa urobiť adminom?
| Požiadavka používateľa A | Supabase | Firebase |
|---|---|---|
| Zmení vlastníka vlastného záznamu na B, bez kontroly novej hodnoty | 403 (politika update bez kontroly použije vlastný filter) |
200 a B ho potom prečítal s 200 |
| To isté s explicitnou kontrolou nového vlastníka | 403 |
403 |
Nastaví si vlastnú role na admin, úprava seba je povolená |
200, rola je teraz admin |
200 a čítanie objednávky B používateľom A sa zmenilo z 403 na 200 |
| To isté po oprave | 403 s grantom stĺpca len na display_name; meno 200 |
403 s pravidlom, ktoré porovná rolu |
Presun vlastníka ukazuje odlišné predvolené správanie: v Postgrese politika len s klauzulou using ju použije aj na nový riadok, kým pravidlo update vo Firebase kontroluje len to, čo do neho napíšete. Napísal som ho ako veľa príkladov, s kontrolou starého vlastníka, a Firebase prijala nového.
Prípad s rolou zlyhá na oboch rovnako a je to ten, ktorý v generovanom kóde vidím najčastejšie: pravidlo „používatelia môžu upravovať svoj profil“ zahŕňajúce stĺpec role. Supabase ho zatvorí grantom na stĺpec alebo triggerom, Firebase pravidlom, ktoré porovná request.resource.data.role s uloženou hodnotou.
Čo dovolí samotný verejný kľúč?
Oba produkty dávajú do každého klienta verejný identifikátor. Na Supabase sa publishable (anon) kľúč dostal k výpisu schémy API s 200, ktorý menoval dve tabuľky, ktoré som pridelil anon, a vrátené dáta sa riadili grantmi a RLS: 3 riadky s vypnutým RLS, 0 so zapnutým. Secret kľúč vrátil všetky 3 riadky aj so zapnutým RLS, pretože service_role politiky obchádza, a musí zostať na serveri; podrobnosti sú v článku anon key vs service role key.
Na Firebase mi verejný API kľúč v emulátore Auth umožnil vytvoriť anonymného používateľa (200 a ID token). To samo osebe nie je diera, pretože pravidlá stále rozhodujú, čo tento používateľ vidí, ale znamená to, že „prihlásený“ nie je signál dôvery, keď je registrácia otvorená. Pravidlá, ktoré kontrolujú len request.auth != null, sú otvorené komukoľvek.
A úložisko súborov?
| Požiadavka | Supabase Storage, súkromný bucket | Firebase Storage |
|---|---|---|
| Nič nenastavené, A číta súbor používateľa B | 400 not_found |
403 (pravidlá deny-all) |
| Pravidlo len pre vlastníka, A vypíše priečinok B | 200, 0 súborov |
403 |
| Pravidlo len pre vlastníka, A číta súbor B | 400 not_found |
403 |
| Pravidlo len pre vlastníka, A nahrá k B | 400, porušenie row security |
403 |
| Pravidlo len pre vlastníka, A vo svojom priečinku | výpis 200, 1 súbor; čítanie 200; nahratie 200 |
výpis 200, 1 súbor; čítanie 200; zápis 200 |
| Pravidlo „každý prihlásený používateľ“ | netestované | A prečítal súbor B, vypísal všetky 3 súbory a prepísal súbor B, všetko 200 |
Opakuje sa rovnaký vzor: Supabase skryje, čo vidieť nesmiete, takže cudzí súbor vyzerá, že neexistuje, a Firebase odmietne rovno. Pravidlo „každý prihlásený používateľ“ je úložisková verzia chyby s pravidlom len na prihlásenie a nechalo cudzieho používateľa prepísať niečí sken pasu. Podrobnosti o Firebase, vrátane download tokenov, sú v článku pravidlá Firebase Storage.
Ktorý je bezpečnejší?
Ani jeden nie je v predvolenom stave bezpečný alebo nebezpečný; oba štartovali zatvorené. Líšia sa tým, kde sa chyba skrýva:
| Otázka | Supabase | Firebase |
|---|---|---|
| Kde žijú pravidlá prístupu | granty a politiky v SQL | jazyk pravidiel podľa cesty |
| Zamietnutý zápis cudzieho používateľa | 200 s nulou riadkov pri update a delete |
403 |
| Výpis, ktorý zahŕňa cudzie dáta | potichu vyfiltrovaný | odmietnutý, ak dopyt nezodpovedá pravidlu |
| Nový vlastník pri update | v predvolenom stave kontrolovaný | len ak kontrolu napíšete |
| Čo omylom otvorí všetko | grant pre anon s vypnutým RLS |
testovací režim alebo if true |
| Serverový kľúč | secret kľúč obchádza všetky politiky | Admin SDK obchádza pravidlá |
Odmietnutia vo Firebase sú hlasnejšie a jeho chyby majú tvar pravidla: chýbajúca kontrola novej hodnoty, pole role, ktoré môže používateľ upravovať. Ticho Supabase pri zamietnutých zápisoch je to, okolo čoho sa musí navrhovať, a jej chyby majú tvar politiky: vypnuté RLS, politika, ktorá vždy platí. Ak váš tím nebude čítať ani jedno, nezachráni vás ani jedno. Ak áno, 403 z Firebase je pri testovaní ľahšie vidieť a SQL v Supabase vie vyjadriť pravidlá závislé od dát, napríklad úroveň MFA alebo členstvo vo firme. Nech zvolíte čokoľvek, testujte ako dvaja používatelia; metóda, ktorú používam, je v článku ako testovať Supabase RLS. Rovnaké porovnanie s iným backendom som urobil v článku Appwrite vs Supabase: bezpečnosť.
Ako každý z nich skontrolovať?
Bezplatná kontrola zabezpečenia Supabase číta váš projekt len na čítanie a označí tabuľky s vypnutým RLS, politiky, ktoré vždy platia, zápisové politiky pre hostí a granty, ktoré dávajú viac, než politiky naznačujú. Bezplatný kontrolór pravidiel Firebase číta vložené pravidlá bez dotyku vášho projektu a označí testovací režim, prístup len na prihlásenie a roly, ktoré si používateľ píše sám. Ani jeden nenahradí spustenie vyššie uvedených požiadaviek ako hosť a ako druhý používateľ.
Limity. Jeden lokálny stack Supabase a jeden beh emulátora Firebase, cez REST, na vymyslených dátach. Emulátor Firebase nie je produkcia a netestoval som Realtime Database, Firebase App Check (Emulator Suite ho neobsahuje), Supabase Realtime, funkcie ani ceny. Výsledok rozhodujú vaše vlastné pravidlá a politiky.
Môj podobný prípad
Aplikoval som migrácie 1 170 verejných projektov Supabase na čerstvé databázy: z 568, ktoré prebehli bez chyby, malo 134 (23,6 %) tabuľku s vypnutým RLS, ktorú verejný kľúč vedel čítať a meniť. Metóda a dopyty sú v open-source štúdii Supabase.
Vyberáte backend pre aplikáciu s privátnymi dátami? Napíšte mi a spoločne určíme, ktorý sa hodí a ako ho zabezpečiť.
Vyberáte backend pre privátne dáta?
Napíšte mi, čo máte teraz a čo potrebujete. Odpoviem variantom, ktorý by som zvolil ja.
Napíšte mi