Īsumā
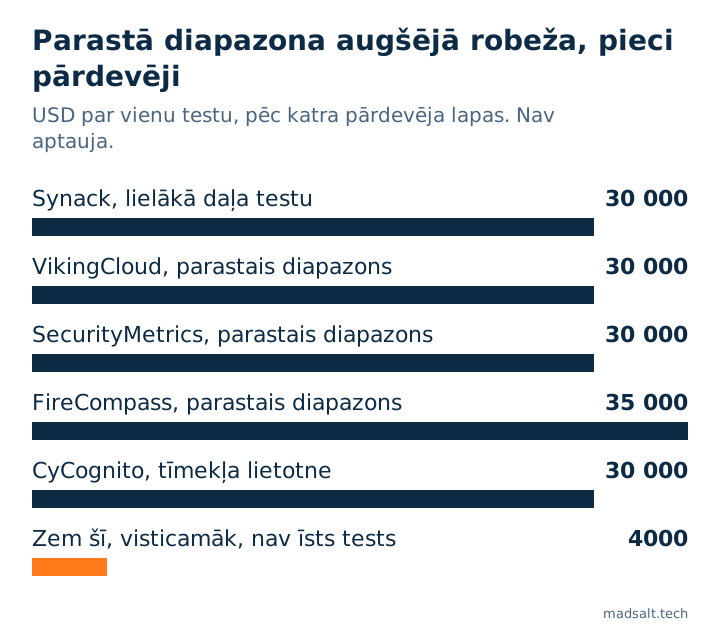
Pašu pārdevēju lapas tipisku penetrācijas testu vērtē no 5000 līdz 35 000 USD, lielākās daļas diapazonu augšējā robeža ir 30 000 USD, un sarežģīts darbs var pārsniegt 100 000 USD. Viens pārdevējs raksta, ka viss, kas piedāvāts lētāk par 4000 USD, visticamāk, nav īsts tests. Nelielam SaaS uz Supabase vai Lovable pircēja drošības anketa parasti vispirms jautā, vai viens klients var piekļūt cita datiem, un šo testu varat veikt paši, pirms kaut ko maksājat. Tie ir cenrāžu diapazoni no pārdevēju lapām, nevis aptauja, un piedāvājumus es nepieprasīju.
Pircēja drošības anketā bieži ir rindiņa, kas prasa penetrācijas testa pārskatu, un nākamais meklējums ir, cik tas maksā. Atbildes tīmeklī raksta tie, kas testus pārdod, tāpēc šajā rakstā vispirms ir skaitļi ar lapu, no kuras katrs ņemts, un pēc tam tas, ko tests pārbauda, kad tas ir vajadzīgs un ko darīt pirms maksāšanas.
Kā ieguvu skaitļus. 2026. gada 6. novembrī izlasīju piecu pārdevēju cenu lapas un katru diapazonu ņēmu tā, kā tas uzrakstīts. Vidējos neaprēķināju, un neviens no pārdevējiem nav mans. Cenrāža diapazons nav parakstīts piedāvājums.
Cik 2026. gadā maksā penetrācijas tests?
Lielākā daļa diapazonu beidzas pie 30 000 vai 35 000 USD, un lielākā daļa sākas starp 5000 un 15 000 USD.
| Pārdevējs | Ko lapa saka | Lapas datums |
|---|---|---|
| Synack | No 5000 līdz vairāk nekā 100 000 USD, lielākā daļa testu 10 000–30 000 USD, visu veidu vidējais ap 18 300 USD | 2026. gada 25. jūnijs |
| VikingCloud | 5000–30 000 USD, līdz 60 000 USD vai vairāk | 2025. gada 10. novembris |
| SecurityMetrics | Parasti 15 000–30 000 USD | bez datuma |
| FireCompass | Vidēji 10 000–35 000 USD | 2025. gada 30. janvāris |
| CyCognito | Tīmekļa lietotne 5000–30 000+ USD | bez datuma |
Pēc testa veida VikingCloud norāda tīmekļa lietotni 5000–30 000 USD, API 5000–20 000 USD, mākoni 10 000–40 000 USD un mobilo lietotni 12 500–40 000 USD. Synack, FireCompass un CyCognito tīmekļa lietotnei dod tos pašus 5000–30 000 USD. Nelielam SaaS der tīmekļa lietotnes un API rindas.
Kāpēc piedāvājumi tik ļoti atšķiras?
Skaitli pārvieto četri faktori, un lapu diapazoni tos visus slēpj.
- Kas testē. Hardened Review 2026. gada 24. oktobrī pārbaudīja katra uzņēmuma paša lapu un min sākuma cenas vienai tīmekļa lietotnei: 3500–4181 USD ar mākslīgo intelektu vadītiem testiem (Cobalt, Intruder, Synack) un no 4999 USD cilvēku vadītiem. Synack standarta tests ar pētniekiem sākas no 10 283 USD.
- Kā skaita apjomu. FireCompass kā faktorus min apjomu, testēšanas metodi (melnā kaste bez iekšējām zināšanām vai baltā kaste ar pilnu piekļuvi) un atbilstības dokumentāciju. Lietotnē apjoms ir lietotāju lomu un API galapunktu skaits.
- Ko cena ietver. SecurityMetrics raksta, ka tā piedāvājums ietver atkārtotu testu. Hardened Review atzīmē, ka Synack platforma ir atsevišķa pozīcija papildus testu cenām.
- Kā izraksta rēķinu. VikingCloud min stundas likmi, fiksētu cenu un abonementu.
Par 4000 USD robežu: tas ir SecurityMetrics viedoklis, un Hardened Review norāda, ka ar mākslīgo intelektu vadīti testi tagad tiek pārdoti zem tās. Noderīgais lasījums nav „lētāk nozīmē neīsts“, bet „pajautājiet, ko cilvēks par šo cenu patiesībā dara“.
Ko penetrācijas tests pārbauda un kas nelielā SaaS sabojājas pirmais?
Tīmekļa lietotnes tests seko sarakstiem, piemēram, OWASP Top 10, un mēģina to, ko mēģinātu uzbrucējs, piemēram, nokļūt pie cita lietotāja konta (CyCognito). Nelielā Supabase vai Lovable lietotnē pirmie sabojājas vieni un tie paši daži punkti, un par katru esmu uzrakstījis rakstu ar pārbaudes veidu:
- Atvērtas tabulas. 1645 Lovable paraugu lietotņu skenēšana 170 no tām atrada 303 galapunktus, kas atdeva datus ikvienam ar publisko atslēgu (CVE-2025-48757). Lovable drošības kontrolsaraksts satur vaicājumus.
- Viens klients pie cita. Manā paša testā ar tīši salauztu shēmu četras lasīšanas pārbaudes, ko mēģina lielākā daļa, atgriezās tīras, bet 6 no 14 pieprasījumiem otram uzņēmumam noplūda. Nomnieku izolācijas tests parāda katru ceļu.
- Atslēgas pārlūkprogrammā. Slepenā atslēga apiet visus piekļuves noteikumus, tāpēc viena pārlūkā atceļ pārējo.
- Skati, funkcijas un glabātuve. Katrs var apiet jūsu rindu līmeņa drošību savā veidā.
Penetrācijas testētājs to atrod, testējot, un jūs maksājat par dienām, ko tas aizņem. Lielāko saraksta daļu var bez maksas pārbaudīt dažās stundās, un es sagaidītu, ka testētājam vajag mazāk laika lietotnei, kas to jau izturējusi. Tas ir mans paša spriedums, nevis kāda pārdevēja citāts.
Kad penetrācijas tests patiešām ir vajadzīgs?
Kad pārskatu prasa kāds cits. Parasti tā ir liela pircēja drošības anketa, revidents vai noteikums, kas attiecas uz jūsu datiem. SecurityMetrics lapa starp standartiem, kas to prasa, min PCI, SOC, HIPAA un GDPR un saka, ka brīvprātīgi testi ir komandām bez šāda pienākuma. Tā arī saka, ka būtiskas vides izmaiņas nozīmē testēt no jauna. Es nepārbaudīju, ko pieņem katrs regulējums vai katrs pircējs, tāpēc pajautājiet viņiem, pirms pērkat.
Ievainojamību skenēšana ir kas cits un lētāks. SecurityMetrics to raksturo kā pilnībā automātisku un sniedzošu iespējamo vājo vietu sarakstu, kamēr penetrācijas tests mēģina tās ar roku izmantot.
Ko varat darīt, pirms maksājat?
- Palaidiet bezmaksas Supabase drošības pārbaudi. Tā pārbauda projektu pret 46 OWASP Top 10:2025 noteikumiem: politikām, kas atļauj visas rindas, skatiem, kas apiet RLS, atvērtām tiesībām un autentifikācijas iestatījumiem.
- Veiciet testu ar diviem kontiem no izolācijas raksta: lietotājs A 1. uzņēmumā uzbrūk 2. uzņēmumam pa visiem ceļiem, un pēc tam izlasiet datubāzi, lai redzētu, kas mainījies.
- Izejiet cauri Lovable kontrolsarakstam par skatiem, funkcijām, glabātuvi un pieprasījumu ierobežojumiem.
- Saglabājiet rezultātu: ceļu sarakstu, katra rezultātu un datumu. Pircējs to var izlasīt, un tas saīsina to, kas testētājam jāaptver.
- Ja vispirms vēlaties skatu no malas, fiksēta apjoma vibe coding lietotnes pārbaude dod rakstisku lēmumu, ko saglabāt, labot vai pārrakstīt. Tās pašas lapa saka, ka tas nav penetrācijas tests.
Kā salīdzināt divus piedāvājumus?
Uzdodiet abiem tos pašus jautājumus:
- Kas ietilpst apjomā: kuras lomas, cik galapunktu, kuras vides?
- Vai testu vada cilvēks vai mākslīgais intelekts, un kas pārskata atradumus?
- Vai testētājs saņem kontus divos dažādos uzņēmumos, lai nomnieku izolācija tiešām tiktu izmēģināta?
- Vai atkārtoti testi ir iekļauti un cik kārtu?
- Vai par platformu vai pārskatu ir atsevišķi maksājumi?
- Ko es saņemu un vai to pieņems mans pircējs vai revidents?
Ierobežojumi. Katrs skaitlis ir paša pārdevēja cenrāža diapazons no lapas, ko lasīju 2026. gada 6. novembrī. Tās nav parakstītas cenas, piedāvājumus nepieprasīju un cenas ārpus ASV nemeklēju. Ievainojamību skaitļi nāk no mana neliela testa un publiska atklājuma, tāpēc tie rāda, ko ātra pārbaude var palaist garām, nevis cik izplatīta ir katra kļūda. Nekas no tā neaizstāj penetrācijas testu, kad to prasa pircējs vai noteikums.
Mans līdzīgais gadījums
Veidojot darba laika uzskaites rīku revīzijas uzņēmumam, atradu 4 kļūdas, ko neparādīja neviens ekrāns, tostarp konfidenciālu klientu, kas nopludināja caur pārskatu kopsummām un birku skaitiem. Katrs piekļuves noteikums tagad ir datubāzē un tiek pārbaudīts pirms katras izvietošanas; viss stāsts ir revīzijas uzņēmuma gadījumā.
Saņēmāt piedāvājumu un neesat droši, ko tas aptver? Uzrakstiet man, un kopā noskaidrosim, ko jūsu lietotnei patiešām vajag pārbaudīt.
Saņēmāt pentesta piedāvājumu?
Uzrakstiet man, kas jums ir tagad un kas jums vajadzīgs. Atbildēšu ar variantu, ko izvēlētos pats.
Rakstiet man