TL;DR
Beide starten geschlossen: Eine neue Supabase-Tabelle antwortete einem Gast mit 401, bis ich sie freigab, und eine neue Firebase-Datenbank mit Deny-all-Regeln antwortete mit 403. Der Unterschied liegt darin, wie ein Fehler ausfällt. Als Nutzer A unter einer Nur-Besitzer-Policy Daten von Nutzer B änderte oder löschte, antwortete Supabase mit 200, null Zeilen und ohne Fehler; Firebase lehnte mit 403 ab. Dafür ließ Firebase A eine Bestellung mit 200 an B übergeben, wenn die Update-Regel nur den alten Besitzer prüfte, während Supabase denselben Zug mit 403 ablehnte. Geöffnet (ein Grant an anon bei abgeschaltetem RLS oder if true) gaben beide einem Gast alle drei Zeilen und ließen ihn eine löschen. Der öffentliche Schlüssel allein öffnet bei keinem etwas; die Regeln entscheiden.
Ich bin Denys, Forward Deployed Engineer. Die meisten Apps, die ich repariere, laufen auf Supabase oder Firebase, und wer zwischen beiden wählt, fragt, welche sicherer ist. Funktions- und Preisvergleiche beantworten das nicht, also habe ich beiden dieselben Anfragen geschickt.
So habe ich getestet. Supabase über einen lokalen Stack (CLI 2.109.1, Postgres 17.6) und Firebase über die Local Emulator Suite (firebase-tools 15.35.0, Auth, Firestore und Storage), beides am 6. November 2026. Reine REST-Aufrufe als Gast und als zwei angemeldete Nutzer A und B, mit ausgedachten Daten: Bestellungen a1 und a2 gehören A, b1 gehört B. Nichts berührte ein echtes Projekt.
Wie schützen Supabase und Firebase Daten?
Supabase legt die Daten in Postgres ab. Ein Grant entscheidet, ob die API-Rollen eine Tabelle überhaupt berühren dürfen, und Row-Level-Security-Policies (RLS), in SQL geschrieben, entscheiden, welche Zeilen jede Anfrage sieht und schreibt. Firebase legt die Daten in Firestore und Cloud Storage ab, und Sicherheitsregeln, eine eigene Sprache, entscheiden pro Pfad und pro Anfrage, ob gelesen oder geschrieben werden darf.
Beide haben also Zugriffskontrolle, und die Frage ist, was jede dir falsch machen lässt. Die Firebase-Regeln behandelt Firebase-Sicherheitsregeln: Beispiele ausführlich, Supabase die Supabase-RLS-Policy-Beispiele.
Was macht jedes mit einem neuen Projekt?
| Anfrage | Supabase, neue Tabelle, nichts freigegeben | Firebase, Deny-all-Regeln |
|---|---|---|
| Gast listet die Daten | 401, permission denied (42501) |
403 |
| Angemeldeter Nutzer listet die Daten | 403, permission denied (42501) |
403 |
| Collection ohne Regel dafür | nicht anwendbar | 403 |
Ein frisches Setup ist bei beiden geschlossen. Bei Supabase ist das neu: Tabellen, die nach dem 30. Oktober 2026 angelegt werden, bekommen keine Data-API-Grants mehr automatisch, und meine CLI verhielt sich schon so, sodass die erste Anfrage am fehlenden Grant scheiterte, nicht an einer Policy. Die Änderung habe ich in der Grant-Änderung vom 30. Oktober beschrieben. Eine im Produktionsmodus angelegte Firebase-Datenbank startet mit Deny-all-Regeln.
Was passiert, wenn es offen bleibt?
| Anfrage eines Gasts | Supabase, Grant an anon, RLS aus |
Firebase, allow read, write: if true |
|---|---|---|
| Daten listen | 200, alle 3 Zeilen |
200, alle 3 Dokumente |
| Eintrag hinzufügen | 201 |
200 |
| Eintrag löschen | 200, Zeile gelöscht |
200, Dokument gelöscht |
Die offenen Zustände sind nicht dasselbe. Bei Supabase braucht es einen bewussten Grant an anon und abgeschaltetes RLS, ein Muster, das manche Anleitungen und KI-Tools schreiben, damit ein Fehler verschwindet. Bei Firebase ist es der Testmodus, mit dem viele Anleitungen beginnen. Das Ergebnis ist gleich: Jeder mit den öffentlichen Kennungen der App kann die Daten lesen und löschen. RLS ohne Policy einzuschalten schloss die Supabase-Tabelle wieder (200 mit 0 Zeilen für einen Gast und für A, 403 beim Insert).
Was passiert, wenn ein Nutzer fremde Daten anfasst?
Hier verhalten sie sich unterschiedlich. Beide hatten eine Nur-Besitzer-Regel: Supabase-Policies auf owner_id = auth.uid(), Firebase-Regeln auf resource.data.ownerId == request.auth.uid.
| Anfrage von A | Supabase | Firebase |
|---|---|---|
| Listet alles | 200, nur A’s 2 Zeilen |
403, Abfrage der ganzen Collection abgelehnt |
| Listet mit Filter auf die eigene ID | 200, A’s 2 Zeilen |
200, A’s 2 Dokumente |
| Filtert auf B’s ID | 200, 0 Zeilen |
403 |
| Liest B’s Eintrag | 200, 0 Zeilen |
403 |
| Ändert B’s Eintrag | 200, 0 Zeilen, kein Fehler |
403 |
| Löscht B’s Eintrag | 200, 0 Zeilen, kein Fehler |
403 |
| Legt einen Eintrag von B an | 403, Row-Security-Verstoß |
403 |
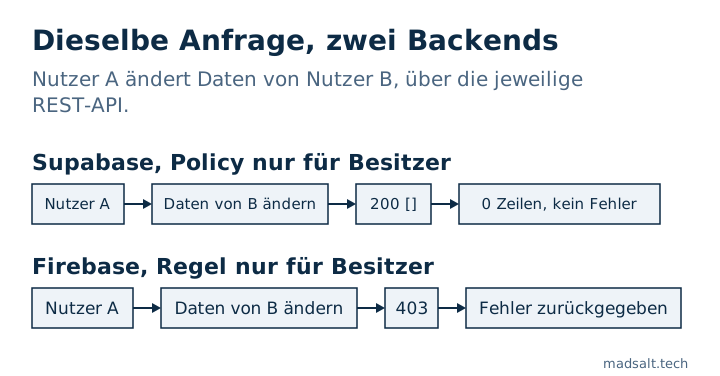
Keines hat B’s Daten preisgegeben. Anders ist die Antwort. Supabase filtert die Zeilen, die eine Policy verbirgt, sodass ein Schreibzugriff ohne Treffer ein Erfolg mit null Zeilen ist, und eine App, die „kein Fehler“ als „gespeichert“ liest, sagt dem Nutzer, seine Änderung habe geklappt. Firebase prüft die Anfrage selbst: Eine Abfrage, die von der Regel verbotene Dokumente liefern könnte, wird als Ganzes abgelehnt, und ein Schreibzugriff auf ein fremdes Dokument ist ein Fehler, den die App nicht übersehen kann. Der Preis: Jede Listenabfrage in Firebase muss den Filter tragen, den die Regel erwartet.
Kann ein Nutzer seine Daten weggeben oder sich zum Admin machen?
| Anfrage von A | Supabase | Firebase |
|---|---|---|
| Besitzer des eigenen Eintrags auf B ändern, ohne Prüfung des neuen Werts | 403 (eine Update-Policy ohne Prüfung nutzt ihren eigenen Filter erneut) |
200, und B las ihn danach mit 200 |
| Dasselbe, mit expliziter Prüfung des neuen Besitzers | 403 |
403 |
Eigene role auf admin setzen, Selbstbearbeitung erlaubt |
200, Rolle ist jetzt admin |
200, und A’s Lesen von B’s Bestellung ging von 403 auf 200 |
| Dasselbe, nach der Korrektur | 403 mit Spalten-Grant nur auf display_name; Name 200 |
403 mit einer Regel, die die Rolle vergleicht |
Die Besitzerübergabe zeigt die unterschiedlichen Standardwerte: In Postgres wendet eine Policy mit nur einer using-Klausel diese auch auf die neue Zeile an, während eine Firebase-Update-Regel nur prüft, was du hineinschreibst. Ich habe sie so geschrieben wie viele Beispiele, mit Prüfung des alten Besitzers, und Firebase akzeptierte den neuen.
Der Rollenfall scheitert bei beiden gleich, und er ist der, den ich in generiertem Code am häufigsten sehe: eine Regel „Nutzer dürfen ihr eigenes Profil bearbeiten“, die die Rollenspalte einschließt. Supabase schließt ihn mit einem Spalten-Grant oder einem Trigger, Firebase mit einer Regel, die request.resource.data.role mit dem gespeicherten Wert vergleicht.
Was erlaubt der öffentliche Schlüssel allein?
Beide Produkte legen eine öffentliche Kennung in jeden Client. Bei Supabase erreichte der Publishable-Key (anon) die Schemaliste der API mit 200, die die beiden Tabellen nannte, die ich anon freigegeben hatte, und die gelieferten Daten folgten Grants und RLS: 3 Zeilen bei ausgeschaltetem RLS, 0 bei eingeschaltetem. Der Secret-Key lieferte alle 3 Zeilen auch bei eingeschaltetem RLS, weil service_role Policies umgeht, und er muss auf dem Server bleiben; Details stehen in anon key vs service role key.
Bei Firebase ließ mich der öffentliche API-Key im Auth-Emulator einen anonymen Nutzer anlegen (200 und ein ID-Token). Das ist für sich kein Loch, denn die Regeln entscheiden weiter, was dieser Nutzer sieht, aber es heißt, dass „angemeldet“ kein Vertrauenssignal ist, wenn die Registrierung offen ist. Regeln, die nur request.auth != null prüfen, sind für jeden offen.
Und der Dateispeicher?
| Anfrage | Supabase Storage, privater Bucket | Firebase Storage |
|---|---|---|
| Nichts konfiguriert, A liest B’s Datei | 400 not_found |
403 (Deny-all-Regeln) |
| Nur-Besitzer-Regel, A listet B’s Ordner | 200, 0 Dateien |
403 |
| Nur-Besitzer-Regel, A liest B’s Datei | 400 not_found |
403 |
| Nur-Besitzer-Regel, A lädt zu B hoch | 400, Row-Security-Verstoß |
403 |
| Nur-Besitzer-Regel, A im eigenen Ordner | Liste 200, 1 Datei; Lesen 200; Upload 200 |
Liste 200, 1 Datei; Lesen 200; Schreiben 200 |
| Regel ist „jeder angemeldete Nutzer“ | nicht getestet | A las B’s Datei, listete alle 3 Dateien und überschrieb B’s Datei, alles 200 |
Dasselbe Muster: Supabase verbirgt, was du nicht sehen darfst, sodass eine fremde Datei zu fehlen scheint, und Firebase lehnt direkt ab. Die Regel „jeder angemeldete Nutzer“ ist die Storage-Version des Fehlers mit nur Anmeldung und ließ einen Fremden den Passscan eines anderen überschreiben. Die Firebase-Details, einschließlich Download-Tokens, stehen in Firebase-Storage-Regeln.
Welches ist sicherer?
Keines ist standardmäßig sicher oder unsicher; beide starteten geschlossen. Sie unterscheiden sich darin, wo sich ein Fehler versteckt:
| Frage | Supabase | Firebase |
|---|---|---|
| Wo die Zugriffsregeln liegen | SQL-Grants und -Policies | Regelsprache pro Pfad |
| Ein abgelehnter fremder Schreibzugriff | 200 mit null Zeilen bei Update und Delete |
403 |
| Eine Liste mit fremden Daten | Stillschweigend gefiltert | Abgelehnt, wenn die Abfrage nicht zur Regel passt |
| Neuer Besitzer bei einem Update | Standardmäßig geprüft | Nur, wenn du die Prüfung schreibst |
| Was versehentlich alles öffnet | Ein Grant an anon bei ausgeschaltetem RLS |
Testmodus oder if true |
| Server-Schlüssel | Secret-Key umgeht alle Policies | Admin SDK umgeht Regeln |
Firebases Ablehnungen sind lauter, und seine Fehler haben Regelform: eine fehlende Prüfung des neuen Werts, ein Rollenfeld, das der Nutzer bearbeiten kann. Supabases Schweigen bei abgelehnten Schreibzugriffen ist das, um das man herum entwerfen muss, und seine Fehler haben Policy-Form: RLS aus, eine Policy, die immer wahr ist. Wenn dein Team keines von beiden liest, rettet dich keines. Wenn doch, fällt Firebases 403 im Test leichter auf, und Supabases SQL kann Regeln ausdrücken, die von Daten abhängen, etwa MFA-Stufe oder Firmenzugehörigkeit. Was auch immer du wählst, teste als zwei Nutzer; meine Methode steht in Supabase RLS testen. Denselben Vergleich mit einem anderen Backend habe ich in Appwrite vs Supabase Sicherheit gemacht.
Wie prüft man beide?
Der kostenlose Supabase-Sicherheitscheck liest dein Projekt nur lesend und markiert Tabellen mit abgeschaltetem RLS, Policies, die immer wahr sind, Schreib-Policies für Gäste und Grants, die mehr geben, als die Policies nahelegen. Der kostenlose Firebase-Regelprüfer liest eingefügte Regeln, ohne dein Projekt zu berühren, und markiert Testmodus, Zugriff nur mit Anmeldung und selbst geschriebene Rollen. Keiner ersetzt, die Anfragen oben als Gast und als zweiter Nutzer auszuführen.
Grenzen. Ein lokaler Supabase-Stack und ein Lauf des Firebase-Emulators, über REST, mit ausgedachten Daten. Der Firebase-Emulator ist nicht die Produktion, und ich habe Realtime Database, Firebase App Check (die Emulator Suite enthält es nicht), Supabase Realtime, Funktionen und Preise nicht getestet. Deine eigenen Regeln und Policies bestimmen das Ergebnis.
Mein ähnlicher Fall
Ich habe die Migrationen von 1.170 öffentlichen Supabase-Projekten auf frische Datenbanken angewendet: Von den 568, die sauber durchliefen, hatten 134 (23,6 %) eine Tabelle mit ausgeschaltetem RLS, die der öffentliche Schlüssel lesen und ändern konnte. Methode und Abfragen stehen in der Open-Source-Supabase-Studie.
Sie wählen ein Backend für eine App mit privaten Daten? Schreiben Sie mir, und wir klären, welches passt und wie Sie es absichern.
Backend für private Daten gesucht?
Schreiben Sie mir, was Sie jetzt haben und was Sie brauchen. Ich antworte mit der Option, die ich wählen würde.
Schreiben Sie mir