TL;DR
Áno, hostovaný Supabase môže ukladať zdravotné dáta: od tarifu Team vyššie podpisuje zmluvu Business Associate Agreement (BAA), keď je zapnutý doplnok HIPAA. Self-hosted Supabase pokrytý nie je. BAA váš projekt nenastaví. Model zdieľanej zodpovednosti Supabase uvádza desať povinností, ktoré zostávajú vám, okrem iného point-in-time recovery, vynútenie SSL, sieťové obmedzenia a logovanie pripojení k Postgresu. Z tých desiatich môj bezplatný Supabase checker 3 označí priamo, 2 len čiastočne a zvyšných 5 nevidí.
Som Denys, full-stack a AI inžinier, a väčšina aplikácií, ktoré stavím alebo opravujem, beží na Supabase. Keď sa zdravotná alebo wellness aplikácia pýta, či môže použiť Supabase, má pravdivá odpoveď dve časti: čo Supabase podpisuje a čo musíte zapnúť sami. Tento článok ich berie v tomto poradí, podľa dokumentov samotného Supabase, čítané 29. októbra 2026.
Spĺňa Supabase HIPAA?
Hostovaná platforma áno. Sprievodca HIPAA Supabase uvádza, že pre zákazníkov pracujúcich s chránenými zdravotnými údajmi (PHI) vystupuje ako business associate, uzavrel BAA so svojimi dodávateľmi, ktorí sa k týmto dátam môžu dostať, napríklad s AWS, a jeho kontroly HIPAA sa každoročne auditujú v tom istom auditnom období ako SOC 2. Projekty HIPAA navyše dostávajú všetky kontroly SOC 2, ktoré má zvyšok platformy.
V tom istom sprievodcovi sú dve obmedzenia. Self-hosted Supabase tieto kontroly po inštalácii nemá a súlad s HIPAA je tam vecou medzi vami a vaším audítorom. A BAA pokrýva len časť Supabase: za vaše povinnosti označuje sprievodca dodržiavanie pravidiel HIPAA Privacy, Security a Breach Notification Rules, podpis BAA a nastavenie vašich projektov HIPAA podľa toho, čo hovorí Security Advisor.
Čo potrebujete, kým začnete ukladať PHI?
Zo stránky o projektoch HIPAA a modelu zdieľanej zodpovednosti:
- Tarif Team alebo vyšší. Pod ním BAA nie je k dispozícii.
- Doplnok HIPAA a podpísané BAA. Oboje si vyžiadate od Supabase; doplnok sa zapína na úrovni organizácie.
- High Compliance pri každom projekte. So zapnutým doplnkom sa dá projekt v General Project Settings označiť ako High Compliance. Odtiaľ Supabase na projekte priebežne spúšťa ďalšie kontroly a nevyhovujúce nastavenie sa ukáže ako varovanie v Security Advisor.
Security Advisor varuje, neopravuje. Sprievodca Supabase je v tom priamy: zodpovednosť za uplatnenie odporúčaných kontrol nesie zákazník.
Ktoré nastavenia projekt HIPAA potrebuje?
Tu je celý zoznam z modelu zdieľanej zodpovednosti, s tým, kde ktorá povinnosť žije a či ju vidí bezplatná Kontrola zabezpečenia Supabase. Checker číta projekt cez Management API Supabase po prihlásení cez Supabase, takže vidí nastavenia, nie zmluvy.
| Vaša povinnosť podľa BAA | Kde žije | Bezplatný checker |
|---|---|---|
| Podpísať BAA, tarif Team alebo vyšší | Zmluva so Supabase | Nevidí |
| Označiť projekty ako HIPAA, opraviť varovania | General Project Settings, Security Advisor | Čiastočne: ukáže každý lint Security Advisor, ktorý dostane |
| MFA na každom účte Supabase, vynútené | Nastavenia organizácie | Nevidí |
| Point-in-time recovery (PITR) | Database → Backups, vyžaduje malý doplnok výkonu | Čiastočne: prejde aj so samotnými dennými zálohami |
| Vynútenie SSL | Database Settings → SSL Configuration | Označí: „SSL not enforced on database connections“ |
| Sieťové obmedzenia | Database Settings → Network Restrictions | Označí: „Database open to every IP address“ |
| Logovanie pripojení k Postgresu zapnuté | log_connections, pri nových projektoch vypnuté |
Nevidí |
| Šifrovanie podľa HIPAA Security Rule | Supabase šifruje v pokoji aj pri prenose | Nevidí; šifrovanie na úrovni aplikácie je vaša voľba |
| Žiadne PHI vo verejných bucketoch Storage | Storage → nastavenia bucketu | Označí každý verejný bucket; či obsahuje PHI, musíte posúdiť vy |
| Žiadny prevod do organizácie bez HIPAA | Prevod projektu | Nevidí |
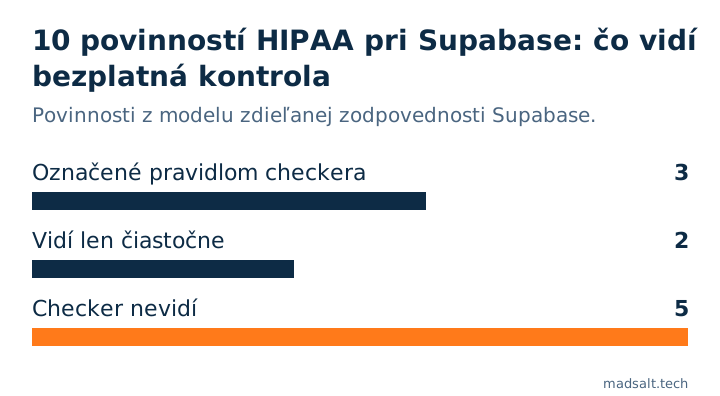
Čo bezplatná kontrola nevidí?
Tri medzery stoja za vyslovenie, pretože zelený výsledok môže vyzerať ako viac, než je.
Denné zálohy nie sú PITR. Pravidlo checkera pre zálohy prejde, keď má projekt point-in-time recovery alebo aspoň jednu zálohu. Platený projekt s dennými zálohami a bez PITR ho prejde. Projekty HIPAA potrebujú práve PITR, takže sa pozrite do Database → Backups sami; PITR vyžaduje aspoň malý doplnok výkonu. Čo uchová každý tarif a test obnovy je v poznámke Supabase backups.
Dve rôzne nastavenia MFA. „No multi-factor method enabled“ v checkeri sa týka používateľov vašej aplikácie: či im Supabase Auth ponúka druhý faktor. Povinnosť HIPAA sa týka ľudí, ktorí môžu otvoriť váš dashboard Supabase: MFA na každom účte v organizácii, vynútené ako požiadavka. Chcete oboje a zapína sa to na rôznych miestach.
Logovanie pripojení. Supabase nastavuje log_connections pri nových projektoch na off a projekty HIPAA by ho mali mať zapnuté kvôli auditnej stope. Checker nemá pravidlo, ktoré by ho čítalo. V SQL editore na to odpovie show log_connections; jedným riadkom a Security Advisor naň upozorní pri projekte s High Compliance.
Checker ukazuje každý lint, ktorý Security Advisor vráti, chyby aj varovania. Nespustil som ho na projekte s High Compliance, takže nemôžem potvrdiť, že varovania HIPAA dorazia do toho istého zoznamu. Prečítajte si ich v dashboarde tak či tak.
Čo nastavenia HIPAA nepokrývajú
Žiadna z desiatich povinností nespomína Row Level Security. Projekt HIPAA so všetkými vyššie uvedenými nastaveniami môže napriek tomu vydávať tabuľku pacientov každému, kto má verejný kľúč, ak má tá tabuľka RLS vypnuté alebo politiku, ktorá povoľuje všetky riadky. To je časť, ktorú checker číta celú: granty, politiky, funkcie obchádzajúce RLS a citlivo vyzerajúce stĺpce čitateľné anonymným návštevníkom. Rozdiel medzi oboma kľúčmi je v článku Supabase anon key vs service role key a ako každé oprávnenie dokazujem voči API, je v článku ako testovať Supabase RLS.
To isté platí o všetkom mimo Supabase. Model zdieľanej zodpovednosti dáva služby tretích strán na vás: poskytovateľov SMTP a SMS, prihlásenie cez OAuth a každé externé API, ktoré volá Edge Function alebo databázový trigger. Ak niektorá z nich dostáva PHI, je súčasťou vášho obrazu HIPAA, nie Supabase, takže si overte, či každý poskytovateľ podpisuje BAA, skôr než k nemu dáta dorazia.
Ako skontrolovať svoj projekt?
- V dashboarde potvrďte, že organizácia má doplnok HIPAA a projekt je označený ako High Compliance, potom otvorte Security Advisor a prejdite každé varovanie.
- Otvorte Database → Backups a potvrďte, že PITR je zapnuté, nielen denné zálohy.
- V SQL editore spustite
show log_connections;. Malo by vrátiťon. - V nastaveniach organizácie potvrďte, že každý člen má MFA a že je MFA vyžadované.
- Spustite bezplatnú Kontrolu zabezpečenia Supabase na SSL, sieťové obmedzenia, verejné buckety a vyššie uvedené pravidlá prístupu. Moja poznámka o verejných bucketoch popisuje prechod na podpísané URL.
K širšej otázke, čo platforma zaručuje a čo nie, pozri je Supabase bezpečný?. Tento článok nie je právne poradenstvo; čo vaše BAA a váš program HIPAA vyžadujú, rozhoduje váš compliance officer alebo audítor.
Staviate zdravotnú aplikáciu na Supabase?
Rád sa pozriem na nastavenia vášho projektu a porovnám skúsenosti. Bez ponuky.
Ozvite sa