TL;DR
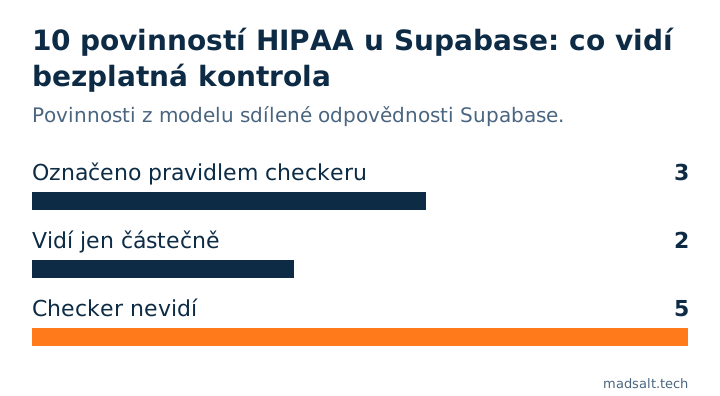
Ano, hostovaný Supabase může ukládat zdravotní data: od tarifu Team výše podepisuje smlouvu Business Associate Agreement (BAA), jakmile je zapnutý doplněk HIPAA. Self-hosted Supabase pokrytý není. BAA váš projekt nenastaví. Model sdílené odpovědnosti Supabase uvádí deset povinností, které zůstávají vám, mimo jiné point-in-time recovery, vynucení SSL, síťová omezení a logování připojení k Postgresu. Z těch deseti můj bezplatný Supabase checker 3 označí přímo, 2 jen částečně a zbylých 5 nevidí.
Jsem Denys, full-stack a AI inženýr, a většina aplikací, které stavím nebo opravuji, běží na Supabase. Když se zdravotní nebo wellness aplikace ptá, zda může Supabase použít, má pravdivá odpověď dvě části: co Supabase podepisuje a co musíte zapnout sami. Tento článek je bere v tomto pořadí, podle dokumentů samotného Supabase, čteno 29. října 2026.
Splňuje Supabase HIPAA?
Hostovaná platforma ano. Průvodce HIPAA Supabase uvádí, že pro zákazníky pracující s chráněnými zdravotními údaji (PHI) vystupuje jako business associate, uzavřel BAA se svými dodavateli, kteří se k těmto datům mohou dostat, například s AWS, a jeho kontroly HIPAA se každoročně auditují ve stejném auditním období jako SOC 2. Projekty HIPAA navíc dostávají všechny kontroly SOC 2, které má zbytek platformy.
V témže průvodci jsou dvě omezení. Self-hosted Supabase tyto kontroly po instalaci nemá a shoda s HIPAA je tam věcí mezi vámi a vaším auditorem. A BAA pokrývá jen část Supabase: za své povinnosti označuje průvodce dodržování pravidel HIPAA Privacy, Security a Breach Notification Rules, podpis BAA a nastavení vašich projektů HIPAA podle toho, co říká Security Advisor.
Co potřebujete, než začnete ukládat PHI?
Ze stránky o projektech HIPAA a modelu sdílené odpovědnosti:
- Tarif Team nebo vyšší. Pod ním BAA není k dispozici.
- Doplněk HIPAA a podepsané BAA. Obojí si vyžádáte u Supabase; doplněk se zapíná na úrovni organizace.
- High Compliance u každého projektu. Se zapnutým doplňkem lze projekt v General Project Settings označit jako High Compliance. Odtud Supabase na projektu průběžně spouští další kontroly a nevyhovující nastavení se ukáže jako varování v Security Advisor.
Security Advisor varuje, neopravuje. Průvodce Supabase je v tom přímý: odpovědnost za uplatnění doporučených kontrol nese zákazník.
Která nastavení projekt HIPAA potřebuje?
Tady je celý seznam z modelu sdílené odpovědnosti, s tím, kde která povinnost žije a zda ji vidí bezplatná Kontrola zabezpečení Supabase. Checker čte projekt přes Management API Supabase po přihlášení přes Supabase, takže vidí nastavení, ne smlouvy.
| Vaše povinnost podle BAA | Kde žije | Bezplatný checker |
|---|---|---|
| Podepsat BAA, tarif Team nebo vyšší | Smlouva se Supabase | Nevidí |
| Označit projekty jako HIPAA, opravit varování | General Project Settings, Security Advisor | Částečně: ukáže každý lint Security Advisor, který dostane |
| MFA na každém účtu Supabase, vynucené | Nastavení organizace | Nevidí |
| Point-in-time recovery (PITR) | Database → Backups, vyžaduje malý doplněk výkonu | Částečně: projde i s denními zálohami samotnými |
| Vynucení SSL | Database Settings → SSL Configuration | Označí: „SSL not enforced on database connections“ |
| Síťová omezení | Database Settings → Network Restrictions | Označí: „Database open to every IP address“ |
| Logování připojení k Postgresu zapnuté | log_connections, u nových projektů vypnuté |
Nevidí |
| Šifrování podle HIPAA Security Rule | Supabase šifruje v klidu i při přenosu | Nevidí; šifrování na úrovni aplikace je vaše volba |
| Žádné PHI ve veřejných bucketech Storage | Storage → nastavení bucketu | Označí každý veřejný bucket; zda obsahuje PHI, musíte posoudit vy |
| Žádný převod do organizace bez HIPAA | Převod projektu | Nevidí |
Co bezplatná kontrola nevidí?
Tři mezery stojí za vyslovení, protože zelený výsledek může vypadat jako víc, než je.
Denní zálohy nejsou PITR. Pravidlo checkeru pro zálohy projde, když má projekt point-in-time recovery nebo alespoň jednu zálohu. Placený projekt s denními zálohami a bez PITR ho projde. Projekty HIPAA potřebují právě PITR, takže se podívejte do Database → Backups sami; PITR vyžaduje alespoň malý doplněk výkonu. Co který plán drží a test obnovy najdete v poznámce Zálohy Supabase.
Dvě různá nastavení MFA. „No multi-factor method enabled“ v checkeru se týká uživatelů vaší aplikace: zda jim Supabase Auth nabízí druhý faktor. Povinnost HIPAA se týká lidí, kteří mohou otevřít váš dashboard Supabase: MFA na každém účtu v organizaci, vynucené jako požadavek. Chcete obojí a zapíná se to na různých místech.
Logování připojení. Supabase nastavuje log_connections u nových projektů na off a projekty HIPAA by ho měly mít zapnuté kvůli auditní stopě. Checker nemá pravidlo, které by ho četlo. V SQL editoru na to odpoví show log_connections; jedním řádkem a Security Advisor na něj upozorní u projektu s High Compliance.
Checker ukazuje každý lint, který Security Advisor vrátí, chyby i varování. Nespustil jsem ho na projektu s High Compliance, takže nemohu potvrdit, že varování HIPAA dorazí do téhož seznamu. Přečtěte si je v dashboardu tak či tak.
Co nastavení HIPAA nepokrývají
Žádná z deseti povinností nezmiňuje Row Level Security. Projekt HIPAA se všemi výše uvedenými nastaveními může přesto vydávat tabulku pacientů každému, kdo má veřejný klíč, pokud má ta tabulka RLS vypnuté nebo politiku, která povoluje všechny řádky. To je část, kterou checker čte celou: granty, politiky, funkce obcházející RLS a citlivě vypadající sloupce čitelné anonymním návštěvníkům. Rozdíl mezi oběma klíči je v článku Supabase anon key vs service role key a jak každé oprávnění dokazuji proti API, je v článku jak testovat Supabase RLS.
Totéž platí o všem mimo Supabase. Model sdílené odpovědnosti dává služby třetích stran na vás: poskytovatele SMTP a SMS, přihlášení přes OAuth a každé externí API, které volá Edge Function nebo databázový trigger. Pokud některá z nich dostává PHI, je součástí vašeho obrazu HIPAA, ne Supabase, takže si ověřte, zda každý poskytovatel podepisuje BAA, dřív než k němu data dorazí.
Jak zkontrolovat svůj projekt?
- V dashboardu potvrďte, že organizace má doplněk HIPAA a projekt je označen jako High Compliance, pak otevřete Security Advisor a projděte každé varování.
- Otevřete Database → Backups a potvrďte, že PITR je zapnuté, nejen denní zálohy.
- V SQL editoru spusťte
show log_connections;. Mělo by vrátiton. - V nastavení organizace potvrďte, že každý člen má MFA a že je MFA vyžadované.
- Spusťte bezplatnou Kontrolu zabezpečení Supabase na SSL, síťová omezení, veřejné buckety a výše uvedená pravidla přístupu. Moje poznámka o veřejných bucketech popisuje přechod na podepsané URL.
K širší otázce, co platforma zaručuje a co ne, viz je Supabase bezpečný?. Tento článek není právní poradenství; co vaše BAA a váš program HIPAA vyžadují, rozhoduje váš compliance officer nebo auditor.
Stavíte zdravotní aplikaci na Supabase?
Rád se podívám na nastavení vašeho projektu a porovnám zkušenosti. Bez nabídky.
Ozvěte se