Kurz gesagt
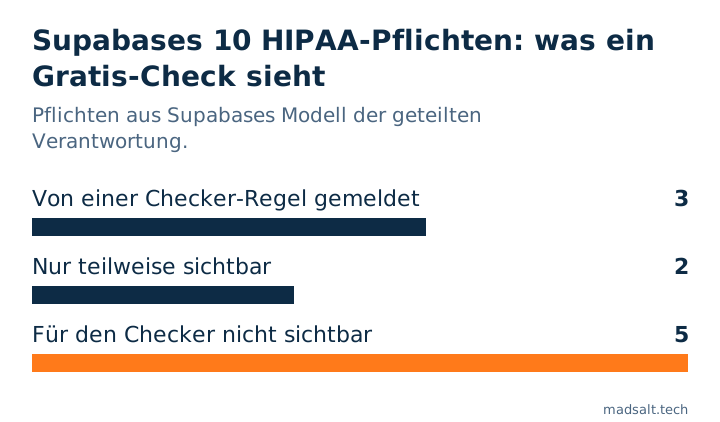
Ja, gehostetes Supabase kann Gesundheitsdaten verarbeiten: Es schließt im Team-Tarif und darüber ein Business Associate Agreement (BAA) ab, sobald das HIPAA-Add-on aktiv ist. Selbst gehostetes Supabase ist nicht abgedeckt. Die BAA konfiguriert Ihr Projekt nicht. Supabases Modell der geteilten Verantwortung nennt zehn Pflichten, die bei Ihnen bleiben, darunter Point-in-Time Recovery, SSL-Erzwingung, Netzwerkbeschränkungen und das Protokollieren von Postgres-Verbindungen. Von diesen zehn meldet mein kostenloser Supabase-Checker 3 direkt, 2 nur teilweise und die übrigen 5 kann er nicht sehen.
Ich bin Denys, Full-Stack- und KI-Entwickler, und die meisten Apps, die ich baue oder repariere, laufen auf Supabase. Wenn eine Gesundheits- oder Wellness-App fragt, ob sie Supabase nutzen darf, hat die ehrliche Antwort zwei Teile: was Supabase unterschreibt und was Sie selbst einschalten müssen. Dieser Artikel geht beides in dieser Reihenfolge durch, nach Supabases eigenen Dokumenten, gelesen am 29. Oktober 2026.
Ist Supabase HIPAA-konform?
Die gehostete Plattform ist es. Supabases HIPAA-Leitfaden sagt, dass es für Kunden, die Protected Health Information (PHI) verarbeiten, als Business Associate auftritt, mit seinen eigenen Dienstleistern, die an diese Daten kommen können (etwa AWS), BAAs abgeschlossen hat und seine HIPAA-Kontrollen jedes Jahr im selben Prüfzeitraum wie SOC 2 auditieren lässt. HIPAA-Projekte erhalten außerdem jede SOC-2-Kontrolle, die der Rest der Plattform hat.
Im selben Leitfaden stehen zwei Grenzen. Selbst gehostetes Supabase bekommt diese Kontrollen nicht von Haus aus, und die HIPAA-Konformität liegt dort zwischen Ihnen und Ihrem Auditor. Und die BAA deckt nur Supabases Teil ab: Der Leitfaden nennt als Ihre Aufgaben, die HIPAA-Regeln zu Datenschutz, Sicherheit und Meldung von Datenschutzverletzungen einzuhalten, die BAA zu unterschreiben und Ihre HIPAA-Projekte so zu konfigurieren, wie der Security Advisor es vorgibt.
Was brauchen Sie, bevor Sie PHI speichern?
Aus der Seite zu HIPAA-Projekten und dem Modell der geteilten Verantwortung:
- Den Team-Tarif oder höher. Darunter gibt es die BAA nicht.
- Das HIPAA-Add-on und eine unterschriebene BAA. Beides fordern Sie bei Supabase an; das Add-on wird für die Organisation aktiviert.
- High Compliance in jedem Projekt. Mit aktivem Add-on lässt sich ein Projekt in den General Project Settings als High Compliance markieren. Ab dann führt Supabase laufend zusätzliche Prüfungen für dieses Projekt aus, und eine nicht konforme Einstellung erscheint als Warnung im Security Advisor.
Der Security Advisor warnt, er repariert nichts. Supabases Leitfaden ist da eindeutig: Die Verantwortung, die empfohlenen Kontrollen umzusetzen, liegt beim Kunden.
Welche Einstellungen braucht ein HIPAA-Projekt?
Hier die vollständige Liste aus dem Modell der geteilten Verantwortung, mit dem Ort jeder Einstellung und der Angabe, ob der kostenlose Supabase-Sicherheitscheck sie sehen kann. Der Checker liest ein Projekt über Supabases Management API, nachdem Sie sich bei Supabase angemeldet haben, er sieht also Einstellungen, keine Verträge.
| Ihre Pflicht unter der BAA | Wo sie liegt | Kostenloser Checker |
|---|---|---|
| BAA unterschreiben, Team-Tarif oder höher | Vertrag mit Supabase | Nicht sichtbar |
| Projekte als HIPAA markieren, Advisor-Warnungen beheben | General Project Settings, Security Advisor | Teilweise: zeigt jede Security-Advisor-Meldung, die er erhält |
| MFA für jedes Supabase-Konto, erzwungen | Organisationseinstellungen | Nicht sichtbar |
| Point-in-Time Recovery (PITR) | Database → Backups, braucht ein kleines Compute-Add-on | Teilweise: besteht bereits mit täglichen Backups |
| SSL-Erzwingung | Database Settings → SSL Configuration | Meldet es: “SSL not enforced on database connections” |
| Netzwerkbeschränkungen | Database Settings → Network Restrictions | Meldet es: “Database open to every IP address” |
| Postgres-Verbindungsprotokoll an | log_connections, bei neuen Projekten standardmäßig aus |
Nicht sichtbar |
| Verschlüsselung nach der HIPAA Security Rule | Supabase verschlüsselt im Ruhezustand und bei der Übertragung | Nicht sichtbar; Verschlüsselung auf Anwendungsebene ist Ihre Entscheidung |
| Keine PHI in öffentlichen Storage-Buckets | Storage → Bucket-Einstellungen | Meldet jeden öffentlichen Bucket; ob er PHI enthält, müssen Sie beurteilen |
| Keine Übertragung an eine Nicht-HIPAA-Organisation | Projektübertragung | Nicht sichtbar |
Was übersieht der kostenlose Check?
Drei Lücken sind einen eigenen Absatz wert, weil ein grünes Ergebnis mehr aussagen kann, als es tatsächlich tut.
Tägliche Backups sind kein PITR. Die Backup-Regel des Checkers besteht, wenn das Projekt Point-in-Time Recovery oder mindestens ein Backup hat. Ein bezahltes Projekt mit täglichen Backups und ohne PITR besteht sie. HIPAA-Projekte brauchen aber ausdrücklich PITR, prüfen Sie also Database → Backups selbst; PITR braucht mindestens das kleine Compute-Add-on. Was jeder Plan sichert, und einen Restore-Test finden Sie in Supabase Backups.
Zwei verschiedene MFA-Einstellungen. Die Meldung “No multi-factor method enabled” des Checkers betrifft die Nutzer Ihrer App: ob Supabase Auth ihnen einen zweiten Faktor anbietet. Die HIPAA-Pflicht betrifft die Personen, die Ihr Supabase-Dashboard öffnen können: MFA für jedes Konto der Organisation, als Pflicht erzwungen. Sie wollen beides, und beides wird an verschiedenen Stellen eingeschaltet.
Verbindungsprotokoll. Supabase setzt log_connections bei neuen Projekten auf aus, und HIPAA-Projekte sollten es für die Audit-Spur eingeschaltet lassen. Der Checker hat keine Regel, die das liest. Im SQL-Editor beantwortet show log_connections; es in einer Zeile, und der Security Advisor warnt in einem High-Compliance-Projekt davor.
Der Checker zeigt jede Meldung, die der Security Advisor liefert, Fehler wie Warnungen. Ich habe ihn nicht an einem High-Compliance-Projekt ausprobiert, kann also nicht bestätigen, dass die HIPAA-Warnungen in derselben Liste ankommen. Lesen Sie sie in jedem Fall im Dashboard.
Was HIPAA-Einstellungen nicht abdecken
Keine der zehn Pflichten erwähnt Row Level Security. Ein HIPAA-Projekt, in dem alle obigen Einstellungen stimmen, kann trotzdem eine Patiententabelle an jeden ausliefern, der den öffentlichen Key hat, wenn für diese Tabelle RLS aus ist oder eine Policy jede Zeile erlaubt. Genau das liest der Checker vollständig: Grants, Policies, Funktionen, die RLS umgehen, und sensibel wirkende Spalten, die anonyme Besucher lesen können. Den Unterschied zwischen den beiden Keys erkläre ich in Supabase anon key vs service role key, und wie ich jede Berechtigung gegen die API belege, steht in how to test Supabase RLS.
Dasselbe gilt für alles außerhalb von Supabase. Das Modell der geteilten Verantwortung legt Drittdienste in Ihre Hände: SMTP- und SMS-Anbieter, OAuth-Anmeldung und jede externe API, die eine Edge Function oder ein Datenbank-Trigger aufruft. Erhält einer von ihnen PHI, gehört er zu Ihrem HIPAA-Bild und nicht zu Supabases. Prüfen Sie also, ob jeder Anbieter eine BAA unterschreibt, bevor Daten dort ankommen.
Wie prüfen Sie Ihr Projekt?
- Bestätigen Sie im Dashboard, dass die Organisation das HIPAA-Add-on hat und das Projekt als High Compliance markiert ist, öffnen Sie dann den Security Advisor und arbeiten Sie jede Warnung ab.
- Öffnen Sie Database → Backups und prüfen Sie, dass PITR an ist, nicht nur tägliche Backups.
- Führen Sie im SQL-Editor
show log_connections;aus. Es sollteonzurückgeben. - Prüfen Sie in den Organisationseinstellungen, dass jedes Mitglied MFA hat und MFA verpflichtend ist.
- Starten Sie den kostenlosen Supabase-Sicherheitscheck für SSL, Netzwerkbeschränkungen, öffentliche Buckets und die obigen Zugriffsregeln. Meine Notiz zu öffentlichen Buckets zeigt, wie Sie Dateien auf signierte URLs umstellen.
Zur weiteren Frage, was die Plattform garantiert und was nicht, siehe Wie sicher ist Supabase?. Dieser Artikel ist keine Rechtsberatung; Ihr Compliance-Beauftragter oder Auditor entscheidet, was Ihre BAA und Ihr HIPAA-Programm verlangen.
Sie bauen eine Gesundheits-App auf Supabase?
Gern schaue ich mir Ihre Projekteinstellungen an und tausche mich mit Ihnen aus. Ohne Verkaufsgespräch.
Kontakt aufnehmen