TL;DR
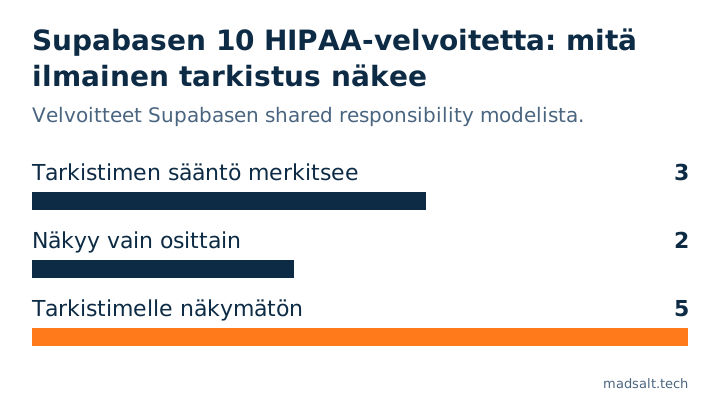
Kyllä, isännöity Supabase voi säilyttää terveystietoja: se allekirjoittaa Business Associate Agreementin (BAA) Team-paketista ylöspäin, kun HIPAA-lisäosa on päällä. Itse isännöity Supabase ei kuulu piiriin. BAA ei konfiguroi projektiasi. Supabasen jaetun vastuun malli (shared responsibility model) luettelee kymmenen velvoitetta, jotka jäävät sinulle, muun muassa point-in-time recovery, SSL:n pakottaminen, verkkorajoitukset ja Postgresin yhteyksien lokitus. Näistä kymmenestä ilmainen Supabase-tarkistimeni merkitsee suoraan 3, vain osittain 2 eikä näe loppuja 5.
Olen Denys, full-stack- ja tekoäly-insinööri, ja useimmat rakentamani tai korjaamani sovellukset pyörivät Supabasella. Kun terveys- tai hyvinvointisovellus kysyy, voiko Supabasea käyttää, rehellinen vastaus on kaksiosainen: mitä Supabase allekirjoittaa ja mitä sinun täytyy vielä itse kytkeä päälle. Tämä artikkeli käy ne läpi tässä järjestyksessä Supabasen omien dokumenttien pohjalta, jotka luin 29. lokakuuta 2026.
Onko Supabase HIPAA-yhteensopiva?
Isännöity alusta on. Supabasen HIPAA compliance guide kertoo, että se toimii business associatena asiakkaille, jotka käsittelevät Protected Health Informationia (PHI), on allekirjoittanut BAA:t omien toimittajiensa kanssa, jotka voivat päästä tähän dataan, kuten AWS:n, ja että sen HIPAA-kontrollit auditoidaan joka vuosi samalla tarkastusjaksolla kuin SOC 2. HIPAA-projektit saavat myös kaikki SOC 2 -kontrollit, jotka muulla alustalla on.
Samassa oppaassa on kaksi rajausta. Itse isännöity Supabase ei saa näitä kontrolleja valmiina, ja HIPAA-vaatimustenmukaisuus on siellä sinun ja tarkastajasi välinen asia. Lisäksi BAA kattaa vain Supabasen osuuden: opas luettelee sinun vastuiksesi HIPAA Privacy-, Security- ja Breach Notification Rules -sääntöjen noudattamisen, BAA:n allekirjoittamisen ja HIPAA-projektiesi konfiguroinnin niin kuin Security Advisor kertoo.
Mitä tarvitset ennen PHI:n tallentamista?
HIPAA projects -sivulta ja shared responsibility modelista:
- Team-paketti tai korkeampi. BAA ei ole saatavilla sen alapuolella.
- HIPAA-lisäosa ja allekirjoitettu BAA. Pyydät molemmat Supabaselta; lisäosa otetaan käyttöön organisaatiolle.
- High Compliance jokaisessa projektissa. Kun lisäosa on päällä, projektin voi merkitä High Complianceksi kohdassa General Project Settings. Siitä lähtien Supabase ajaa projektille jatkuvasti lisätarkistuksia, ja vaatimuksia vastaamaton asetus näkyy varoituksena Security Advisorissa.
Security Advisor varoittaa, mutta ei korjaa. Supabasen opas sanoo sen suoraan: suositeltujen kontrollien käyttöönoton vastuu on asiakkaalla.
Mitä asetuksia HIPAA-projekti tarvitsee?
Tässä on koko lista shared responsibility modelista sekä se, missä kukin asetus sijaitsee ja näkeekö ilmainen Supabasen tietoturvatarkistus sen. Tarkistin lukee projektin Supabasen Management API:n kautta, kun olet kirjautunut Supabaseen, joten se näkee asetukset, ei sopimuksia.
| Velvoitteesi BAA:n alla | Missä se sijaitsee | Ilmainen tarkistin |
|---|---|---|
| Allekirjoita BAA, Team-paketti tai korkeampi | Sopimus Supabasen kanssa | Ei näe |
| Merkitse projektit HIPAA:ksi, korjaa varoitukset | General Project Settings, Security Advisor | Osittain: näyttää jokaisen saamansa Security Advisor -lintin |
| MFA jokaiselle Supabase-tilille, pakotettuna | Organization settings | Ei näe |
| Point-in-time recovery (PITR) | Database → Backups, tarvitsee pienen compute-lisäosan | Osittain: läpäisee pelkillä päivittäisillä varmuuskopioilla |
| SSL:n pakottaminen | Database Settings → SSL Configuration | Merkitsee: “SSL not enforced on database connections” |
| Verkkorajoitukset | Database Settings → Network Restrictions | Merkitsee: “Database open to every IP address” |
| Postgresin yhteyksien lokitus päällä | log_connections, uusissa projekteissa oletuksena pois |
Ei näe |
| Salaus HIPAA Security Rulen mukaan | Supabase salaa levossa ja siirrossa | Ei näe; sovellustason salaus on sinun valintasi |
| Ei PHI:tä julkisissa Storage-bucketeissa | Storage → bucket settings | Merkitsee jokaisen julkisen bucketin; onko siinä PHI:tä, ratkaiset itse |
| Ei siirtoa organisaatiolle, jolla ei ole HIPAA:ta | Project transfer | Ei näe |
Mitä ilmainen tarkistus ei huomaa?
Kolme aukkoa kannattaa avata, koska vihreä tulos voi näyttää suuremmalta kuin on.
Päivittäiset varmuuskopiot eivät ole PITR. Tarkistimen varmuuskopiosääntö menee läpi, jos projektilla on point-in-time recovery tai vähintään yksi varmuuskopio. Maksullinen projekti päivittäisillä kopioilla ja ilman PITR:ää läpäisee sen. HIPAA-projektit tarvitsevat nimenomaan PITR:n, joten katso Database → Backups itse; PITR tarvitsee vähintään pienen compute-lisäosan. Mitä kukin paketti säilyttää, ja palautustesti, löytyy muistiinpanosta Supabase-varmuuskopiot: mitä kukin paketti säilyttää.
Kaksi eri MFA-asetusta. Tarkistimen “No multi-factor method enabled” koskee sovelluksesi käyttäjiä: tarjoaako Supabase Auth heille toisen tekijän. HIPAA-velvoite koskee ihmisiä, jotka voivat avata Supabase-dashboardisi: MFA jokaiselle organisaation tilille, pakotettuna vaatimuksena. Tarvitset molemmat, ja ne kytketään päälle eri paikoissa.
Yhteyksien lokitus. Supabase asettaa log_connections-arvon uusissa projekteissa pois päältä, ja HIPAA-projektien pitäisi pitää se päällä tarkastusjäljen vuoksi. Tarkistimella ei ole sääntöä, joka lukisi sen. SQL editorissa show log_connections; vastaa yhdellä rivillä, ja Security Advisor varoittaa asiasta High Compliance -projektissa.
Tarkistin näyttää jokaisen lintin, jonka Security Advisor palauttaa, sekä virheet että varoitukset. En ole ajanut sitä High Compliance -projektilla, joten en voi vahvistaa, että HIPAA-varoitukset tulevat samaan listaan. Lue ne joka tapauksessa dashboardista.
Mitä HIPAA-asetukset eivät kata
Yksikään kymmenestä velvoitteesta ei mainitse Row Level Securityä. HIPAA-projekti, jossa kaikki yllä olevat asetukset ovat kunnossa, voi silti tarjoilla potilastaulun kenelle tahansa, jolla on julkinen avain, jos taulussa RLS on pois tai policy sallii kaikki rivit. Tämän osan tarkistin lukee kokonaan: grantit, policyt, RLS:n ohittavat funktiot ja arkaluonteisen näköiset sarakkeet, jotka anonyymit vierailijat voivat lukea. Ero kahden avaimen välillä on artikkelissa Supabase anon key vs service role key, ja se, miten todistan jokaisen oikeuden API:a vasten, on artikkelissa Supabase RLS:n testaus.
Sama pätee kaikkeen Supabasen ulkopuolella. Shared responsibility model sälyttää kolmannen osapuolen palvelut sinulle: SMTP- ja SMS-palveluntarjoajat, OAuth-kirjautumisen ja kaikki ulkoiset API:t, joita Edge Function tai tietokantatrigger kutsuu. Jos jokin niistä saa PHI:tä, se kuuluu sinun HIPAA-kuvaasi, ei Supabasen, joten tarkista, allekirjoittaako kukin palveluntarjoaja BAA:n, ennen kuin data pääsee sille.
Miten tarkistat projektisi?
- Varmista dashboardissa, että organisaatiolla on HIPAA-lisäosa ja projekti on merkitty High Complianceksi, avaa sitten Security Advisor ja käy läpi jokainen varoitus.
- Avaa Database → Backups ja varmista, että PITR on päällä, ei pelkkiä päivittäisiä varmuuskopioita.
- Aja SQL editorissa
show log_connections;. Sen pitäisi palauttaaon. - Varmista organization settingsissa, että jokaisella jäsenellä on MFA ja että MFA on pakollinen.
- Aja ilmainen Supabasen tietoturvatarkistus SSL:n, verkkorajoitusten, julkisten bucketien ja yllä olevien pääsysääntöjen osalta. Muistiinpanoni julkisista bucketeista kattaa tiedostojen siirtämisen allekirjoitettuihin URL-osoitteisiin.
Laajemmasta kysymyksestä, mitä alusta takaa ja mitä ei, katso onko Supabase turvallinen?. Tämä artikkeli ei ole oikeudellista neuvontaa; vaatimustenmukaisuusvastaavasi tai tarkastajasi päättää, mitä BAA ja HIPAA-ohjelmasi vaativat.
Rakennatko terveyssovellusta Supabasella?
Katson mielelläni projektisi asetukset ja vertaan kokemuksia. Ei myyntipuhetta.
Ota yhteyttä