Lühidalt
Jah, hostitud Supabase võib hoida terviseandmeid: see sõlmib Business Associate Agreementi (BAA) Team plaanis ja kõrgemates, kui HIPAA add-on on sisse lülitatud. Isehostitud Supabase seda ei hõlma. BAA ei seadista teie projekti. Supabase’i jagatud vastutuse mudel (shared responsibility model) loetleb kümme kohustust, mis jäävad teile, nende hulgas point-in-time recovery, SSL-i jõustamine, võrgupiirangud ja Postgresi ühenduste logimine. Neist kümnest märgib minu tasuta Supabase’i kontrollija otse 3, osaliselt 2 ja ülejäänud 5 ei näe.
Olen Denys, full-stack- ja AI-insener, ja enamik rakendusi, mida ehitan või parandan, töötab Supabase’i peal. Kui terviseäpp või heaoluäpp küsib, kas Supabase’i võib kasutada, on aus vastus kahes osas: mida Supabase allkirjastab ja mida peate ise sisse lülitama. See artikkel käib selles järjekorras, Supabase’i enda dokumentide järgi, mida lugesin 29. oktoobril 2026.
Kas Supabase on HIPAA-ga ühilduv?
Hostitud platvorm on. Supabase’i HIPAA compliance guide ütleb, et see tegutseb business associate’ina klientidele, kes töötlevad Protected Health Informationit (PHI), on sõlminud BAA-d oma tarnijatega, kes võivad neid andmeid näha, näiteks AWS-iga, ja et selle HIPAA kontrolle auditeeritakse igal aastal samas auditiperioodis nagu SOC 2. HIPAA projektid saavad ka kõik SOC 2 kontrollid, mis on ülejäänud platvormil.
Samas juhendis on kaks piirangut. Isehostitud Supabase neid kontrolle karbist välja kaasa ei saa ja HIPAA vastavus on seal teie ja teie audiitori vahel. Ning BAA katab ainult Supabase’i osa: juhend loetleb teie vastutusena HIPAA Privacy, Security ja Breach Notification Rules järgimise, BAA allkirjastamise ning HIPAA projektide seadistamise nii, nagu Security Advisor ütleb.
Mida vajate enne PHI salvestamist?
HIPAA projects lehelt ja shared responsibility modelist:
- Team plaan või kõrgem. Allpool BAA-d ei pakuta.
- HIPAA add-on ja allkirjastatud BAA. Mõlemat küsite Supabase’ilt; add-on lülitatakse sisse organisatsioonil.
- High Compliance igal projektil. Kui add-on on sees, saab projekti General Project Settingsis märkida High Compliance’iks. Sellest hetkest käivitab Supabase selle projekti peal pidevalt lisakontrolle ja mittevastav seadistus ilmub hoiatusena Security Advisoris.
Security Advisor hoiatab, aga ei paranda. Supabase’i juhend ütleb seda otse: soovitatud kontrollide rakendamise vastutus langeb kliendile.
Milliseid seadeid HIPAA projekt vajab?
Siin on kogu loetelu shared responsibility modelist, koos sellega, kus iga seade asub ja kas tasuta Supabase’i turvakontroll seda näeb. Kontrollija loeb projekti Supabase’i Management API kaudu pärast Supabase’iga sisselogimist, nii et see näeb seadeid, mitte lepinguid.
| Teie kohustus BAA all | Kus see asub | Tasuta kontrollija |
|---|---|---|
| Allkirjastada BAA, Team plaan või kõrgem | Leping Supabase’iga | Ei näe |
| Märkida projektid HIPAA-ks, parandada hoiatused | General Project Settings, Security Advisor | Osaliselt: näitab iga Security Advisori lint’i, mille see saab |
| MFA igal Supabase’i kontol, jõustatud | Organization settings | Ei näe |
| Point-in-time recovery (PITR) | Database → Backups, vajab väikest compute add-oni | Osaliselt: läbib ka ainult päevaste varukoopiatega |
| SSL-i jõustamine | Database Settings → SSL Configuration | Märgib: “SSL not enforced on database connections” |
| Võrgupiirangud | Database Settings → Network Restrictions | Märgib: “Database open to every IP address” |
| Postgresi ühenduste logimine sees | log_connections, uutel projektidel vaikimisi väljas |
Ei näe |
| Krüpteerimine HIPAA Security Rule’i järgi | Supabase krüpteerib puhkeolekus ja edastamisel | Ei näe; krüpteerimine rakenduse tasemel on teie valik |
| Ei mingit PHI-d avalikes Storage’i bucketites | Storage → bucket settings | Märgib iga avaliku bucket’i; kas selles on PHI, otsustate teie |
| Ei mingit üleandmist mitte-HIPAA organisatsioonile | Project transfer | Ei näe |
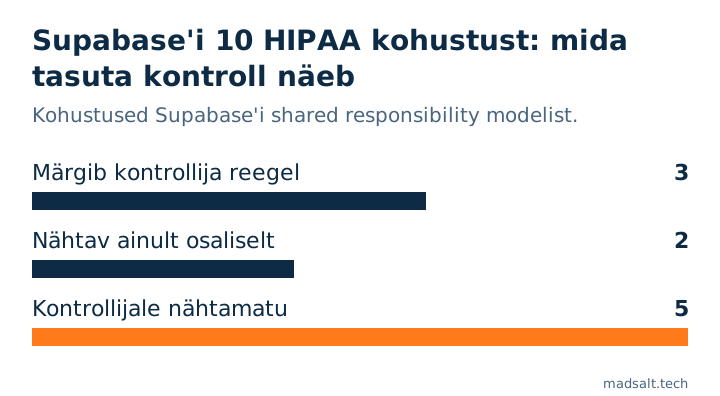
Mida tasuta kontroll märkamata jätab?
Kolm lünka tasub lahti seletada, sest roheline tulemus võib näida suurem, kui see on.
Päevased varukoopiad ei ole PITR. Kontrollija varukoopia reegel läbitakse, kui projektil on point-in-time recovery või vähemalt üks varukoopia. Tasuline projekt päevaste koopiatega ja ilma PITR-ita läbib selle. HIPAA projektid vajavad just PITR-i, seega vaadake Database → Backups ise üle; PITR vajab vähemalt väikest compute add-oni. Mida iga plaan hoiab, ja taastamistest, on märkes Supabase varukoopiad: mida iga plaan hoiab, ja test.
Kaks erinevat MFA seadet. Kontrollija “No multi-factor method enabled” puudutab teie rakenduse kasutajaid: kas Supabase Auth pakub neile teist faktorit. HIPAA kohustus puudutab inimesi, kes saavad avada teie Supabase’i dashboardi: MFA igal organisatsiooni kontol, jõustatud nõudena. Soovite mõlemat ja need lülitatakse sisse eri kohtades.
Ühenduste logimine. Supabase seab log_connections uutel projektidel väljalülitatuks ja HIPAA projektid peaksid selle auditijälje jaoks sisse jätma. Kontrollijal pole reeglit, mis seda loeks. SQL editoris vastab show log_connections; ühe reaga ja Security Advisor hoiatab selle kohta High Compliance projektil.
Kontrollija näitab iga lint’i, mille Security Advisor tagastab, nii vead kui hoiatused. Ma pole seda High Compliance projektil käivitanud, seega ei saa kinnitada, et HIPAA hoiatused jõuavad samasse nimekirja. Lugege neid igal juhul dashboardis.
Mida HIPAA seaded ei kata
Ükski kümnest kohustusest ei maini Row Level Security’t. HIPAA projekt, kus kõik ülaltoodud seaded on paigas, võib siiski serveerida patsiendi tabeli igaühele, kellel on avalik võti, kui sellel tabelil on RLS väljas või poliitika lubab kõik read. Just seda osa kontrollija loeb täielikult: grante, poliitikaid, RLS-i vahele jätvaid funktsioone ja tundlikuna näivaid veerge, mis on anonüümsetele külastajatele loetavad. Kahe võtme vahe on artiklis Supabase anon key vs service role key ja see, kuidas ma iga õigust API vastu tõestan, on artiklis kuidas Supabase’i RLS-i testida.
Sama kehtib kõige kohta väljaspool Supabase’i. Shared responsibility model paneb kolmandate osapoolte teenused teie peale: SMTP- ja SMS-teenuse pakkujad, OAuth-sisselogimine ning iga väline API, mida Edge Function või andmebaasi trigger kutsub. Kui mõni neist saab PHI-d, kuulub see teie HIPAA pildi, mitte Supabase’i alla, seega kontrollige, kas iga pakkuja sõlmib BAA, enne kui andmed temani jõuavad.
Kuidas oma projekti kontrollida?
- Kinnitage dashboardis, et organisatsioonil on HIPAA add-on ja projekt on märgitud High Compliance’iks, seejärel avage Security Advisor ja käige läbi iga hoiatus.
- Avage Database → Backups ja kinnitage, et PITR on sees, mitte ainult päevased varukoopiad.
- Käivitage SQL editoris
show log_connections;. See peaks tagastamaon. - Organization settingsis kinnitage, et igal liikmel on MFA ja et MFA on kohustuslik.
- Käivitage tasuta Supabase’i turvakontroll SSL-i, võrgupiirangute, avalike bucketite ja ülaltoodud juurdepääsureeglite jaoks. Minu märkus avalike bucketite kohta käsitleb failide viimist allkirjastatud URL-idele.
Laiema küsimuse kohta, mida platvorm garanteerib ja mida mitte, vaadake kas Supabase on turvaline?. See artikkel ei ole õigusnõu; teie vastavusametnik või audiitor otsustab, mida teie BAA ja HIPAA programm nõuavad.
Ehitate Supabase'i peale terviseäppi?
Vaatan hea meelega teie projekti seaded üle ja võrdlen märkmeid. Müügijututa.
Võtke ühendust