In breve
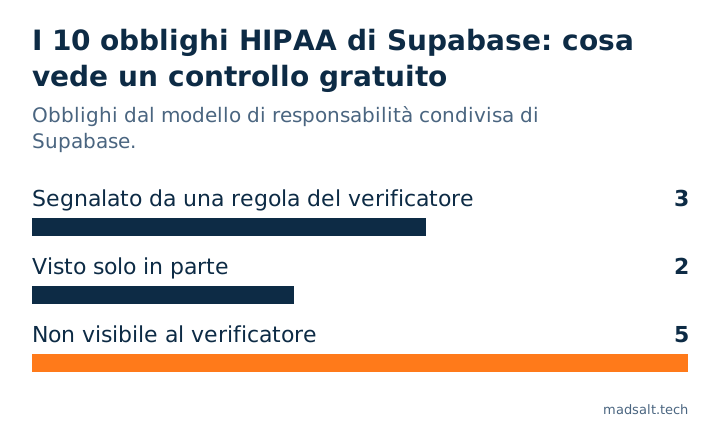
Sì, Supabase ospitato può contenere dati sanitari: firma un Business Associate Agreement (BAA) dal piano Team in su, una volta attivo l’add-on HIPAA. Supabase self-hosted non è coperto. La BAA non configura il suo progetto. Il modello di responsabilità condivisa di Supabase elenca dieci obblighi che restano suoi, tra cui point-in-time recovery, imposizione di SSL, restrizioni di rete e registrazione delle connessioni Postgres. Di questi dieci, il mio verificatore Supabase gratuito ne segnala 3 direttamente, 2 solo in parte e non vede gli altri 5.
Sono Denys, ingegnere full-stack e di IA, e la maggior parte delle app che costruisco o riparo gira su Supabase. Quando un’app di salute o benessere chiede se può usare Supabase, la risposta onesta ha due parti: cosa firma Supabase e cosa deve ancora attivare Lei. Questo articolo le prende in quest’ordine, dai documenti di Supabase, letti il 29 ottobre 2026.
Supabase è conforme a HIPAA?
La piattaforma ospitata lo è. La guida HIPAA di Supabase dice che agisce come business associate per i clienti che trattano informazioni sanitarie protette (Protected Health Information, PHI), ha firmato BAA con i propri fornitori che possono raggiungere quei dati, come AWS, e fa sottoporre ogni anno ad audit i suoi controlli HIPAA nello stesso periodo di audit di SOC 2. I progetti HIPAA ricevono inoltre ogni controllo SOC 2 del resto della piattaforma.
Nella stessa guida compaiono due limiti. Supabase self-hosted non ha questi controlli di serie, e la conformità HIPAA lì è una questione tra Lei e il suo auditor. E la BAA copre solo la parte di Supabase: la guida elenca le sue responsabilità come rispettare le regole HIPAA su privacy, sicurezza e notifica delle violazioni, firmare la BAA e configurare i suoi progetti HIPAA come indica il Security Advisor.
Di cosa ha bisogno prima di archiviare PHI?
Dalla pagina dei progetti HIPAA e dal modello di responsabilità condivisa:
- Il piano Team o superiore. Sotto di esso la BAA non è disponibile.
- L’add-on HIPAA e una BAA firmata. Richiede entrambi a Supabase; l’add-on viene attivato sull’organizzazione.
- High Compliance su ogni progetto. Con l’add-on attivo, un progetto può essere contrassegnato High Compliance nelle General Project Settings. Da quel momento Supabase esegue controlli aggiuntivi su quel progetto in modo continuo, e un’impostazione non conforme compare come avviso nel Security Advisor.
Il Security Advisor avvisa, non corregge. La guida di Supabase è diretta: la responsabilità di applicare i controlli raccomandati ricade sul cliente.
Quali impostazioni richiede un progetto HIPAA?
Ecco l’elenco completo dal modello di responsabilità condivisa, con il punto in cui si trova ciascuna e se il controllo di sicurezza Supabase gratuito può vederla. Il verificatore legge un progetto tramite la Management API di Supabase dopo l’accesso con Supabase, quindi vede impostazioni, non contratti.
| Il suo obbligo ai sensi della BAA | Dove si trova | Verificatore gratuito |
|---|---|---|
| Firmare la BAA, piano Team o superiore | Contratto con Supabase | Non lo vede |
| Contrassegnare i progetti HIPAA, correggere gli avvisi | General Project Settings, Security Advisor | In parte: mostra ogni avviso del Security Advisor che riceve |
| MFA su ogni account Supabase, obbligatoria | Impostazioni dell’organizzazione | Non lo vede |
| Point-in-time recovery (PITR) | Database → Backups, richiede un piccolo add-on di calcolo | In parte: passa con i soli backup giornalieri |
| Imposizione di SSL | Database Settings → SSL Configuration | Lo segnala: “SSL not enforced on database connections” |
| Restrizioni di rete | Database Settings → Network Restrictions | Lo segnala: “Database open to every IP address” |
| Registrazione delle connessioni Postgres attiva | log_connections, disattivata di default sui nuovi progetti |
Non lo vede |
| Cifratura secondo la HIPAA Security Rule | Supabase cifra a riposo e in transito | Non lo vede; la cifratura a livello di applicazione è una sua scelta |
| Nessuna PHI nei bucket Storage pubblici | Storage → impostazioni del bucket | Segnala ogni bucket pubblico; se contenga PHI lo stabilisce Lei |
| Nessun trasferimento a un’organizzazione non HIPAA | Trasferimento del progetto | Non lo vede |
Cosa non vede il controllo gratuito?
Tre lacune vanno spiegate, perché un risultato verde può sembrare più di quello che è.
I backup giornalieri non sono PITR. La regola sui backup del verificatore passa quando il progetto ha il point-in-time recovery o almeno un backup. Un progetto a pagamento con backup giornalieri e senza PITR la supera. I progetti HIPAA richiedono proprio il PITR, quindi controlli Database → Backups di persona; il PITR richiede almeno il piccolo add-on di calcolo. Cosa conserva ogni piano, e un test di ripristino, è in Supabase backups.
Due impostazioni MFA diverse. L’avviso “No multi-factor method enabled” del verificatore riguarda gli utenti della sua app: Supabase Auth offre loro un secondo fattore? L’obbligo HIPAA riguarda le persone che possono aprire la sua dashboard Supabase: MFA su ogni account dell’organizzazione, imposta come requisito. Servono entrambe, e si attivano in punti diversi.
Registrazione delle connessioni. Supabase imposta log_connections su off nei nuovi progetti, e i progetti HIPAA dovrebbero tenerla attiva per la traccia di audit. Il verificatore non ha alcuna regola che la legga. Nell’editor SQL, show log_connections; risponde in una riga, e il Security Advisor avvisa al riguardo su un progetto High Compliance.
Il verificatore mostra ogni avviso che il Security Advisor restituisce, errori e avvertimenti. Non l’ho eseguito su un progetto High Compliance, quindi non posso confermare che gli avvisi HIPAA arrivino nella stessa lista. Li legga comunque nella dashboard.
Cosa le impostazioni HIPAA non coprono
Nessuno dei dieci obblighi menziona la Row Level Security. Un progetto HIPAA con tutte le impostazioni sopra in regola può comunque servire una tabella di pazienti a chiunque abbia la chiave pubblica, se quella tabella ha la RLS disattivata o una policy che consente ogni riga. È la parte che il verificatore legge per intero: grant, policy, funzioni che aggirano la RLS e colonne dall’aspetto sensibile leggibili da visitatori anonimi. La differenza tra le due chiavi è in Supabase anon key vs service role key, e come provo ogni permesso contro l’API è in how to test Supabase RLS.
Lo stesso vale per tutto ciò che sta fuori da Supabase. Il modello di responsabilità condivisa mette i servizi di terzi a carico suo: fornitori SMTP e SMS, accesso OAuth e qualsiasi API esterna chiamata da una Edge Function o da un trigger del database. Se uno di loro riceve PHI, fa parte del suo quadro HIPAA, non di quello di Supabase, quindi verifichi che ogni fornitore firmi una BAA prima che i dati arrivino lì.
Come controlla il suo progetto?
- Nella dashboard, confermi che l’organizzazione abbia l’add-on HIPAA e che il progetto sia contrassegnato High Compliance, poi apra il Security Advisor e affronti ogni avviso.
- Apra Database → Backups e confermi che il PITR sia attivo, non solo i backup giornalieri.
- Esegua
show log_connections;nell’editor SQL. Deve restituireon. - Nelle impostazioni dell’organizzazione, confermi che ogni membro abbia la MFA e che la MFA sia obbligatoria.
- Esegua il controllo di sicurezza Supabase gratuito per SSL, restrizioni di rete, bucket pubblici e le regole di accesso sopra. La mia nota sui bucket pubblici spiega come passare i file a URL firmati.
Per la domanda più ampia su cosa garantisce la piattaforma e cosa no, veda Supabase è sicuro?. Questo articolo non è consulenza legale; il suo responsabile della conformità o il suo auditor decide cosa richiedono la sua BAA e il suo programma HIPAA.
Sta costruendo un'app di salute su Supabase?
Guardo volentieri le impostazioni del suo progetto e ci confrontiamo. Nessuna vendita.
Mi contatti