Kort sagt
Säljarnas egna sidor sätter ett typiskt penetrationstest till 5 000-35 000 USD, med 30 000 USD som övre gräns i de flesta spannen, och komplicerat arbete kan gå över 100 000 USD. En säljare skriver att allt som listas under 4 000 USD sannolikt inte är ett riktigt test. För en liten SaaS på Supabase eller Lovable brukar en köpares säkerhetsenkät först fråga om en kund kan nå en annans data, och det testet kan du köra själv innan du betalar för något. Det här är listspann från säljarnas sidor, ingen undersökning, och jag har inte begärt in offerter.
En köpares säkerhetsenkät har ofta en rad som ber om en rapport från ett penetrationstest, och nästa sökning är vad ett sådant kostar. Svaren på nätet skrivs av dem som säljer testerna, så den här artikeln ger först siffrorna med sidan varje siffra kommer från, och sedan vad ett test kontrollerar, när du behöver ett och vad du kan göra innan du betalar.
Så fick jag siffrorna. Den 6 november 2026 läste jag fem säljares prissidor och tog varje spann så som det står. Jag har inte räknat medelvärden, och ingen av säljarna är min. Ett listspann är inte en undertecknad offert.
Vad kostar ett penetrationstest 2026?
De flesta spannen slutar på 30 000 eller 35 000 USD, och de flesta börjar mellan 5 000 och 15 000 USD.
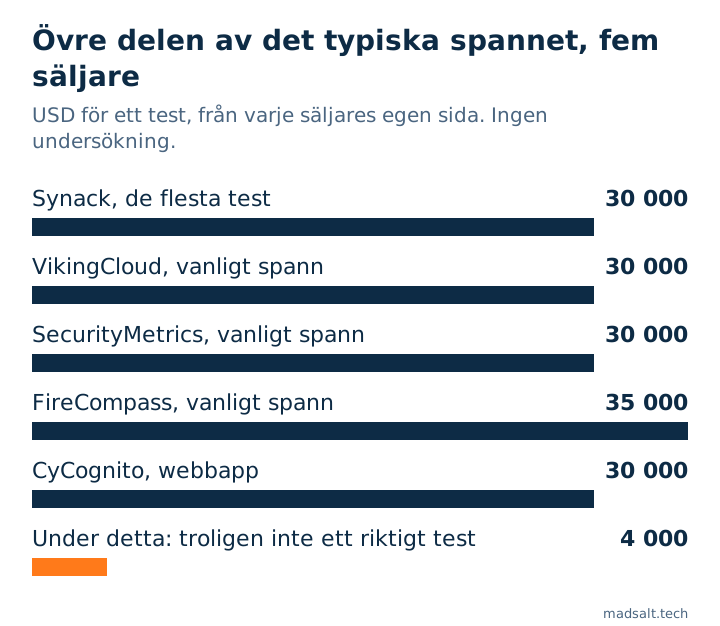
| Säljare | Vad sidan säger | Sidans datum |
|---|---|---|
| Synack | 5 000 till över 100 000 USD, de flesta test 10 000-30 000 USD, genomsnitt för alla typer cirka 18 300 USD | 25 juni 2026 |
| VikingCloud | 5 000-30 000 USD, upp till 60 000 USD eller mer | 10 november 2025 |
| SecurityMetrics | Vanligen 15 000-30 000 USD | utan datum |
| FireCompass | Genomsnitt 10 000-35 000 USD | 30 januari 2025 |
| CyCognito | Webbapplikation 5 000-30 000+ USD | utan datum |
Per testtyp anger VikingCloud en webbapplikation till 5 000-30 000 USD, ett API till 5 000-20 000 USD, moln till 10 000-40 000 USD och en mobilapp till 12 500-40 000 USD. Synack, FireCompass och CyCognito ger samma 5 000-30 000 USD för en webbapplikation. För en liten SaaS gäller raderna för webbapplikation och API.
Varför skiljer sig offerterna så mycket?
Fyra saker flyttar siffran, och spannen på sidorna döljer alla fyra.
- Vem som testar. Hardened Review kontrollerade varje företags egen sida den 24 oktober 2026 och listar startpriser för en webbapplikation: 3 500-4 181 USD för AI-ledda test (Cobalt, Intruder, Synack) och från 4 999 USD för mänskligt ledda. Synacks standardtest med forskare börjar på 10 283 USD.
- Hur omfattningen räknas. FireCompass nämner omfattning, testmetod (black box utan insiderkunskap eller white box med full åtkomst) och efterlevnadsdokumentation som drivkrafter. I en app är omfattningen antalet användarroller och API-ändpunkter.
- Vad priset innehåller. SecurityMetrics skriver att deras offert inkluderar omtest. Hardened Review noterar att Synacks plattform är en separat post ovanpå testpriserna.
- Hur det faktureras. VikingCloud nämner timpris, fast pris och prenumeration.
Om gränsen på 4 000 USD: det är SecurityMetrics eget synsätt, och Hardened Review påpekar att AI-ledda test nu säljs under den. Den användbara läsningen är inte “billigare betyder falskt”, utan “fråga vad en människa faktiskt gör för det priset”.
Vad kontrollerar ett penetrationstest, och vad går sönder först i en liten SaaS?
Ett test av en webbapplikation följer listor som OWASP Top 10 och prövar det en angripare skulle pröva, till exempel att nå en annan användares konto (CyCognito). I en liten app på Supabase eller Lovable är det samma få saker som går sönder först, och jag har skrivit om var och en med ett sätt att kontrollera den:
- Öppna tabeller. En skanning av 1 645 Lovable-exempelappar hittade 303 ändpunkter i 170 av dem som gav ut data till vem som helst med den publika nyckeln (CVE-2025-48757). Lovable-checklistan för säkerhet har frågorna.
- En kund hos en annan. I mitt eget test på ett avsiktligt trasigt schema kom de fyra läskontroller som de flesta provar tillbaka rena, medan 6 av 14 förfrågningar mot ett andra företag läckte. Testet av tenant-isolering visar varje väg.
- Nycklar i webbläsaren. En hemlig nyckel hoppar över alla åtkomstregler, så en i webbläsaren upphäver resten.
- Vyer, funktioner och lagring. Var och en kan kringgå din radnivåsäkerhet på sitt eget sätt.
En pentestare hittar det genom att testa, och du betalar för de dagar det tar. Det mesta av listan kan kontrolleras på några timmar gratis, och jag skulle förvänta mig att en testare behöver mindre tid på en app som redan klarat den. Det är mitt eget resonemang, inte ett citat från någon av säljarna.
När behöver du egentligen ett penetrationstest?
När någon annan ber om rapporten. Det är oftast en stor köpares säkerhetsenkät, en revisor eller en regel som gäller din data. SecurityMetrics sida nämner PCI, SOC, HIPAA och GDPR bland standarderna som kräver ett, och säger att det finns frivilliga test för team utan en sådan skyldighet. Den säger också att en väsentlig ändring av miljön innebär nytt test. Jag har inte verifierat vad varje ramverk eller varje köpare godtar, så fråga dem innan du köper.
En sårbarhetsskanning är något annat, och billigare. SecurityMetrics beskriver den som helautomatisk och med en lista över möjliga svagheter, medan ett pentest försöker utnyttja dem för hand.
Vad kan du göra innan du betalar för ett?
- Kör den kostnadsfria Supabase-säkerhetskontrollen. Den testar ett projekt mot 46 OWASP Top 10:2025-regler: policyer som tillåter alla rader, vyer som hoppar över RLS, öppna rättigheter och auth-inställningar.
- Kör testet med två konton från isoleringsartikeln: användare A i företag 1 angriper företag 2 på alla vägar, och sedan läser du databasen för att se vad som ändrades.
- Gå igenom Lovable-checklistan för vyer, funktioner, lagring och hastighetsgränser.
- Spara resultatet: listan över vägar, resultatet av varje och datumet. En köpare kan läsa det, och det förkortar vad en testare behöver täcka.
- Om du vill ha en blick utifrån först ger en granskning med fast omfattning av en vibe-kodad app en skriftlig dom om vad som ska behållas, lagas eller skrivas om. Dess egen sida säger att det inte är ett penetrationstest.
Hur jämför du två offerter?
Ställ samma frågor till båda:
- Vad ingår i omfattningen: vilka roller, hur många ändpunkter, vilka miljöer?
- Leds testet av en människa eller av AI, och vem granskar fynden?
- Får testaren konton i två olika företag, så att tenant-isoleringen verkligen prövas?
- Ingår omtest, och hur många omgångar?
- Finns det separata avgifter för plattform eller rapport?
- Vad får jag, och godtar min köpare eller revisor det?
Begränsningar. Varje siffra är en säljares eget listspann från en sida jag läste den 6 november 2026. Det är inte undertecknade priser, jag har inte begärt offerter och jag har inte letat efter priser utanför USA. Antalen sårbarheter kommer från mitt lilla test och en offentlig avslöjning, så de visar vad en snabb kontroll kan missa, inte hur vanligt varje fel är. Inget av detta ersätter ett penetrationstest när en köpare eller en regel kräver det.
Mitt liknande fall
När jag byggde en tidrapportering för en revisionsbyrå hittade jag 4 fel som ingen skärm visade, bland annat en konfidentiell klient som läckte via rapportsummor och etikettantal. Alla åtkomstregler ligger nu i databasen och testas före varje driftsättning; hela historien finns i caset om revisionsbyrån.
Har du fått en offert och är osäker på vad den täcker? Skriv till mig, så tar vi reda på vad din app egentligen behöver få testat.
Har du fått en pentest-offert?
Berätta vad du har nu och vad du behöver. Jag svarar med det alternativ jag själv skulle välja.
Skriv till mig