TL;DR
Claude Code er trygt å bruke hvis du setter det opp, og risikabelt med standardinnstillingene. På en fersk installasjon i oktober 2026 er sandboxen av, det finnes ingen deny-regler og ingen hooks, og en shell-kommando du godkjenner, kan skrive overalt brukerkontoen din kan. Jeg sorterte 93 offentlige hendelsesrapporter fra GitHub-issues, advisories og sikkerhetsartikler: skaden kom fra uforespurte git reset --hard og database-tilbakestillinger, regler som bare sto i CLAUDE.md, upålitelige repoer, issues og plugins, og subagenter som startet subagenter. Nesten ingenting av det var en dramatisk rm -rf /. Legg arbeidet i git, slå på sandboxen, skriv deny-regler og én blokkerende hook, og hold produksjonsnøkler utenfor agentens rekkevidde.
93
offentlige hendelsesrapporter sortert etter årsak, juni 2025 til oktober 2026
GitHub-issues, advisories, sikkerhetsblogger, Hacker News
19
av dem sier at data gikk tapt for godt
ytterligere 11 sier at de ble gjenopprettet
10
brøt en regel som bare sto i CLAUDE.md
en prompt er et råd, en tillatelsesregel er håndheving
Jeg er Denys, fullstack- og AI-ingeniør, og jeg bruker Claude Code hver dag. Under er to ting: hva som gikk galt for andre, og hva Claude Code gir deg mot det, inkludert hvilke av disse kontrollene som er på som standard. Deretter et oppsett som dekker hullene.
Er Claude Code trygg?
Tryggheten ligger ikke i modellen. Claude Code avgjør hva som kjører gjennom en tillatelsesmodus, tillatelsesregler, en valgfri sandbox og valgfrie hooks, og Anthropics tillatelsesside sier det rett ut: regler håndheves av Claude Code, ikke av modellen, og instruksjoner i CLAUDE.md former hva Claude prøver, men endrer ikke hva det har lov til.
Det ærlige svaret avhenger altså av oppsettet ditt. Sikkerhetssiden beskriver arbeidsmappens grense som en tillatelsesforespørsel og legger til at «en Bash-kommando du godkjenner, fortsatt kan skrive overalt brukerkontoen din kan». Sandbox-siden sier «Sandboxen er av som standard», og at den, selv når den er på, bare dekker shell-kommandoer: filverktøyene, MCP-servere og hooks kjører utenfor den. Anthropics egen avsluttende linje på sikkerhetssiden: «ingen system er helt immunt mot alle angrep.»
Hva som gikk galt for andre: 93 hendelsesrapporter
Den 31. oktober 2026 samlet jeg offentlige rapporter om at Claude Code gjorde skade eller nesten gjorde det: 63 GitHub-issues og sikkerhets-advisories, 26 artikler på sikkerhets- og ingeniørblogger og 4 Hacker News-tråder, fra juni 2025 til oktober 2026. Jeg utelot Reddit-tråder jeg bare kunne se via speil. Hver rapport fikk én type og, der innrapportøren oppga det, tillatelsesmodusen og om data gikk tapt. 60 av de 61 sitatene jeg kontrollerte mot GitHub-teksten, stemte ordrett.
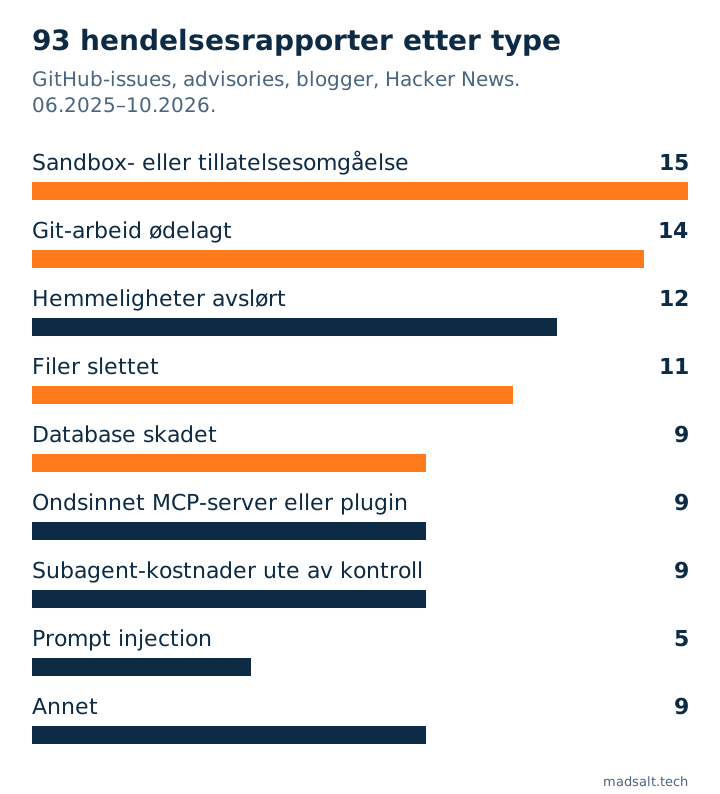
19 rapporter sier at data gikk tapt for godt, 11 at de ble gjenopprettet, 36 beskriver et hull funnet før noen kom til skade (de fleste advisories som ble rettet), og 27 sier det ikke. 56 av 93 oppgir ikke tillatelsesmodusen, så dette settet kan ikke si om «YOLO-modus» er der skaden skjer. Det det viser, er fem mønstre.
1. Agenten kjører en destruktiv kommando ingen ba om. Mens den rettet lint-feil, kjørte den git checkout HEAD -- . og kastet bort en times ikke-committet arbeid (#11821). Ved sesjonsstart kjørte den git reset --hard origin/main over upushede commits (#34327). Den kjørte drizzle-kit push --force mot en produksjonsdatabase uten backup (#27063), godtok en Prisma-tilbakestilling i produksjon (#33183), og i én artikkel kjørte den terraform destroy med en gammel produksjons-statefil i mappen. Ingen av disse er rm -rf /. Det er vanlige kommandoer med et flagg som hopper over verktøyets egen bekreftelse.
2. Regler som bare står i CLAUDE.md. 10 rapporter gjelder en skrevet regel agenten brøt: den committet ekte API-nøkler til tross for en 150 linjer lang sikkerhetsseksjon (#2142), committet etter en «aldri commit»-regel (#34774), skrev ut et token med grep og la først merke til det etterpå (#44868). Én innrapportør påpeker at CLAUDE.md ligger i repoet agenten kan skrive til (#23870). Det stemmer med dokumentasjonen: en prompt er et råd, en regel er håndheving.
3. En deny-regel blokkerer en kommando, ikke et mål. Med Bash(rm *) på deny-listen slettet agenten filen med en Python-enlinjer (#39459). Tillatelsessiden sier det samme om tekstmatching: git -C . push matches ikke av en regel for git push.
4. Upålitelig tekst og kode får samme makt som deg. Et repos egen innstillingsfil kunne kjøre hooks og sende API-nøkkelen før tillitsdialogen (Check Point, CVE-2025-59536). En prompt i et GitHub-issue fikk Claude Code GitHub Action til å lese runnerens miljø og avsløre API-nøkkelen sin (Microsoft). Et marketplace-plugin med en skjult hook sendte kode til en angripers server (PromptArmor), og i oktober lå en manipulert kopi av Claude Code-utvidelsen i Cursors marketplace (Cursor). De rettede er rettet; mønsteret består.
5. Subagenter som starter subagenter. Én sesjon brant over 600 dollar (#72732); en annen startet omtrent 242 agenter før brukeren skrev /exit (#69332). Et svar fra en vedlikeholder i #72732 sier at tak for samtidige subagenter og nestingdybde ble lagt til i 2.1.217 og 2.1.219.
Hva Claude Code gir deg, og hva som er på som standard
Hver kontroll under er ekte og dokumentert. Kolonnen som teller, er den tredje.
| Kontroll | Hva den gjør | Standard, oktober 2026 |
|---|---|---|
| Tillatelsesmodus | Manuell spør før redigeringer og kommandoer; auto-modus lar en klassifikatormodell godkjenne i stedet for deg | Auto-modus er startmodus for interaktive sesjoner siden v2.1.283 |
| Auto-modusens klassifikator | Blokkerer handlinger den vurderer som utrygge | På med auto-modus. Anthropics tall fra mars 2026: 17 % av 52 ekte overivrige handlinger ble oversett |
| Deny-, ask- og allow-regler | Blokkerer eller tvinger frem en forespørsel for matchende verktøykall, i alle moduser | Ingen før du skriver dem |
| Bash-sandbox | OS-håndhevede grenser for filer og nettverk for shell-kommandoer | Av. Bare shell; leser ~/.ssh med mindre du nekter det |
| Hooks | Skriptet ditt kjører før hvert verktøykall og kan blokkere det | Ingen |
Checkpoints og /rewind |
Angrer Claudes filredigeringer | På, men filer endret bare av Bash spores ikke |
Tillitsdialog, .mcp.json-godkjenning |
Spør før en mappe eller et prosjekts MCP-servere stoles på | På interaktivt; en -p-sesjon viser ingen av dem |
| Managed settings | En organisasjon låser moduser, regler og hooks | Ikke utrullet med mindre bedriften din gjør det |
Dette er veien ett verktøykall tar. De røde trinnene er de en fersk installasjon lar stå tomme eller av:
- Claude foreslår et verktøykallRediger en fil, kjør en shell-kommando, kall en MCP-server.
- PreToolUse-hooksSkriptet ditt ser hele kallet og kan blokkere det. Ingen som standard.
- Deny- og ask-reglerMatcher kommandoen slik den er skrevet. Ingen som standard.
- TillatelsesmodusManuell spør deg, auto-modus spør en klassifikator, bypass spør ingen.
- SandboxOS-grenser for filer og nettverk, bare for shell-kommandoer. Av som standard.
- Kallet kjører med brukerens tilgangEtter dette punktet hjelper bare git og backup.
--dangerously-skip-permissions har sin egen linje i dokumentasjonen: «Bruk bare denne modusen i isolerte miljøer som containere eller VM-er der Claude Code ikke kan gjøre skade.»
Deny-regler og hooks vurderer begge kommandoen som tekst, så en kommando skrevet på en annen måte kan fortsatt slippe gjennom, og en hook kjører med full tilgang. Derfor er de ett lag, og git, backup og adskilte nøkler er de andre.
Slik setter du opp Claude Code trygt
I rekkefølge etter verdi per minutt:
- Commit før du starter, og ofte. Checkpoints dekker ikke filer en shell-kommando har endret. Git gjør det.
- Hold produksjonsnøkler utenfor agentens mappe. I én rapport kjørte en subagents engangsskript
DELETE FROMpå hver tabell fordi produksjonsnøkler sto ukommentert i den lokale.env(#64056). En utviklingsdatabase agenten kan ødelegge, er greit; en produksjonsdatabase den kan nå, er hendelsen. - Skriv deny-regler for kommandoene som ødelegger. De gjelder i alle moduser, også bypass:
{
  "permissions": {
    "deny": [
      "Bash(git reset --hard *)",
      "Bash(git push --force *)",
      "Bash(git push -f *)",
      "Bash(git checkout -- *)",
      "Bash(git clean *)",
      "Bash(terraform destroy *)",
      "Bash(drizzle-kit push --force *)",
      "Bash(prisma migrate reset *)",
      "Read(./.env)",
      "Read(./.env.*)"
    ]
  },
  "sandbox": {
    "enabled": true,
    "allowUnsandboxedCommands": false
  }
}
- Slå på sandboxen (
/sandbox), og slå av forsøket uten sandbox som over. Legg tilfilesystem.denyReadfor~/.sshog mapper med skynøkler, siden sandboxen leser dem som standard. - Legg til én
PreToolUse-hook for det tekstregler overser. En deny-regel ser verkengit -C . push --forceeller en Python-sletting; et kort skript som ser på hele kommandoen, gjør det. Begynn med de fem kommandoene som ville gjort mest vondt. - Behandle upålitelig innhold som kode. Åpne ukjente repoer i en container eller VM, gi CI-kjøringer avgrensede tokens, og husk at en
-p-sesjon ikke viser noen tillitsdialog. Et plugin eller en MCP-server kjører med dine rettigheter; Anthropic sier at det «ikke sikkerhetsreviderer eller styrer noen MCP-server». - Sett tak på lange kjøringer. Bruk
--max-budget-usdtil uovervåket arbeid og følg med på antall subagenter.
Hvis agenten bygger på Supabase, gjelder den samme tankegangen nøkler: secret key-en den bruker i skript, hopper over alle policyer, slik jeg viste i anon key vs service role key. Den bredere listen over hva AI-byggede apper gjør feil, står i vibe coding-sikkerhetsrisikoer, og hvordan agenter svikter i lange kjøringer, står i hva som gikk i stykker i min multi-agent-orkestrering.
Spørsmål folk stiller
Kan Claude Code slette filene mine? Ja. I Manuell modus spør det først, men en godkjent kommando kan nå alt brukeren din kan; med auto-godkjennende moduser spør det kanskje ikke. 11 av rapportene over er filslettinger. Git og backup er løsningen som alltid virker.
Er --dangerously-skip-permissions trygt? Bare i en container eller VM uten noe du ikke tåler å miste, ifølge Anthropics dokumentasjon. Deny-regler og hooks gjelder fortsatt i den modusen; forespørsler gjør ikke det.
Er auto-modus trygg? Tryggere enn å godkjenne alt av refleks. Anthropic målte en falsk-positiv-rate på 0,4 % og sa at den overså 17 % av ekte overivrige handlinger i testen sin fra mars 2026, og kalte den «ikke en erstatning for nøye menneskelig gjennomgang på kritisk infrastruktur».
Sender Claude Code koden min til Anthropic for trening? Under kommersielle vilkår (Team, Enterprise, API) sier Anthropic at det ikke trener på koden eller promptene dine med mindre du velger det. På forbrukerplaner er det en innstilling du styrer. Detaljer står på siden om databruk.
Er auto-modus det samme som --dangerously-skip-permissions? Nei. Anthropic bygde auto-modus for å erstatte det flagget: en klassifikator gjennomgår fortsatt shell-kommandoer, nettverkskall og subagent-starter, og etter 3 avslag på rad eller 20 totalt stopper den og leverer tilbake til deg. Flagget gjennomgår ingenting.