Lühidalt
Claude Code on turvaline, kui selle seadistate, ja riskantne vaikeseadetega. Värskel paigaldusel oktoobris 2026 on sandbox väljas, keelureegleid ei ole ja hook’e ei ole ning kinnitatud shelli käsk saab kirjutada igale poole, kuhu teie kasutajakonto saab. Sorteerisin 93 avalikku intsidendiaruannet GitHubi issue’dest, turvateadetest ja turvakirjutistest: kahju tuli paluma jäänud git reset --hard-ist ja andmebaasi lähtestamisest, reeglitest, mis elasid ainult failis CLAUDE.md, usaldamatutest repodest, issue’dest ja pluginatest ning subagentidest, mis käivitasid subagente. Peaaegu mitte miski polnud dramaatiline rm -rf /. Pange töö gitti, lülitage sandbox sisse, kirjutage keelureeglid ja üks blokeeriv hook ning hoidke tootmise volitused agendi käeulatusest väljas.
93
avalikku intsidendiaruannet põhjuse järgi, juuni 2025 kuni oktoober 2026
GitHubi issue'd, turvateated, turvablogid, Hacker News
19
neist ütleb, et andmed kadusid jäädavalt
veel 11 ütleb, et need taastati
10
rikkus reeglit, mis oli kirjas ainult failis CLAUDE.md
prompt on soovitus, õiguste reegel on jõustamine
Olen Denys, full-stack- ja tehisintellekti insener, ja kasutan Claude Code’i iga päev. Allpool on kaks asja: mis läks teistel valesti ja mida Claude Code selle vastu pakub, sealhulgas millised kontrollid on vaikimisi sees. Seejärel seadistus, mis katab lüngad.
Kas Claude Code on turvaline?
Turvalisus ei asu mudelis. Claude Code otsustab, mis käivitub, õiguste režiimi, õiguste reeglite, valikulise sandboxi ja valikuliste hook’ide kaudu ning Anthropicu õiguste leht ütleb selgelt: reegleid jõustab Claude Code, mitte mudel, ja juhised failis CLAUDE.md kujundavad, mida Claude proovib teha, aga ei muuda seda, mida tal on lubatud teha.
Seega sõltub aus vastus teie seadistusest. Turvaleht kirjeldab töökausta piiri õiguste päringuna ja lisab, et “a Bash command you approve can still write anywhere your user account can” (kinnitatud Bash-käsk saab ikkagi kirjutada igale poole, kuhu teie kasutajakonto saab). Sandboxi leht ütleb “The sandbox is off by default” (sandbox on vaikimisi väljas) ja et isegi sees olles katab see ainult shelli käske: failitööriistad, MCP serverid ja hook’id jooksevad selle väljaspool. Anthropicu enda lõppsõnad turvalehel: “no system is completely immune to all attacks.” (ükski süsteem ei ole kõigi rünnakute vastu täielikult immuunne.)
Mis läks teistel valesti: 93 intsidendiaruannet
- oktoobril 2026 kogusin avalikud aruanded Claude Code’i tekitatud või peaaegu tekitatud kahjust: 63 GitHubi issue’d ja turvateadet, 26 kirjutist turva- ja inseneeriablogides ning 4 Hacker Newsi arutelu, ajavahemikust juuni 2025 kuni oktoober 2026. Jätsin välja Redditi arutelud, mida sain näha ainult peeglite kaudu. Iga aruande juurde märkisin ühe tüübi ning, kui aruandja seda mainis, õiguste režiimi ja selle, kas andmed kadusid. 60 tsitaati 61-st, mida GitHubi tekstiga kontrollisin, ühtis sõna-sõnalt.
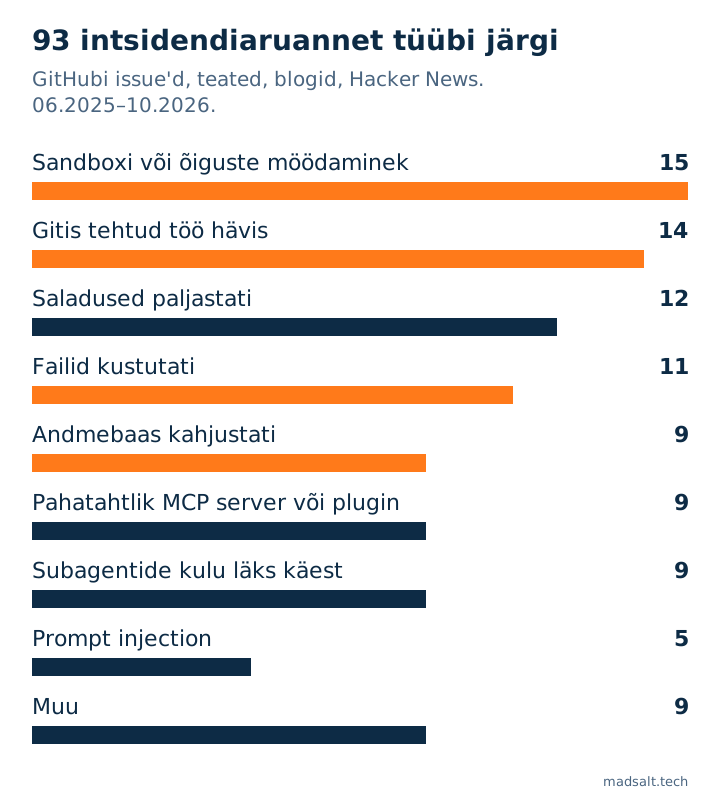
19 aruannet ütleb, et andmed kadusid jäädavalt, 11, et need taastati, 36 kirjeldab auku, mis leiti enne, kui keegi kannatada sai (enamik neist on parandatud turvateated), ja 27 ei ütle. 93-st 56 ei nimeta õiguste režiimi, nii et see hulk ei saa öelda, kas “YOLO mode” on koht, kus kahju tekib. Mida see näitab, on viis mustrit.
1. Agent käivitab hävitava käsu, mida keegi ei küsinud. Lint-vigu parandades käivitas see git checkout HEAD -- . ja viskas minema tunni jagu commit’imata tööd (#11821). Sessiooni alguses käivitas see git reset --hard origin/main üle pushimata commit’ide (#34327). See käivitas drizzle-kit push --force tootmisandmebaasi vastu, millel polnud varukoopiaid (#27063), nõustus Prisma lähtestamisega tootmises (#33183) ja ühes kirjutises käivitas terraform destroy, kui kaustas oli vana tootmise olekufail. Ükski neist pole rm -rf /. Need on tavalised käsud lipuga, mis jätab tööriista enda kinnituse vahele.
2. Reeglid, mis elavad ainult failis CLAUDE.md. 10 aruannet puudutab kirjalikku reeglit, mille agent rikkus: ta tegi commit’i päris API võtmetega, hoolimata 150-realise turvajaotisega (#2142), tegi commit’i pärast reeglit “never commit” (#34774), trükkis grep-iga tokeni välja ja märkas seda alles hiljem (#44868). Üks aruandja märgib, et CLAUDE.md asub repos, kuhu agent saab kirjutada (#23870). See ühtib dokumentatsiooniga: prompt on soovitus, reegel on jõustamine.
3. Keelureegel blokeerib käsu, mitte eesmärgi. Kui Bash(rm *) oli keelatud, kustutas agent faili Pythoni ühe reaga (#39459). Õiguste leht ütleb sama teksti vastavuse kohta: git -C . push ei ühti reegliga git push.
4. Usaldamatu tekst ja kood saavad sama võimu mis teie. Repo enda seadete fail võis käivitada hook’e ja saata API võtme enne usaldusdialoogi (Check Point, CVE-2025-59536). Prompt GitHubi issue’s pani Claude Code’i GitHub Actioni lugema runneri keskkonda ja paljastama selle API võtme (Microsoft). Turuplatsi plugin peidetud hook’iga saatis koodi ründaja serverisse (PromptArmor) ja oktoobris oli Cursori turuplatsil Claude Code’i laiendi muudetud koopia (Cursor). Parandatud on parandatud; muster jääb.
5. Subagendid, mis käivitavad subagente. Üks sessioon põletas üle 600 dollari (#72732); teine käivitas umbes 242 agenti enne, kui kasutaja trükkis /exit (#69332). Haldaja vastus failis #72732 ütleb, et samaaegsete subagentide ja pesastussügavuse piirangud lisati versioonides 2.1.217 ja 2.1.219.
Mida Claude Code teile pakub ja mis on vaikimisi sees
Iga allpool olev kontroll on päris ja dokumenteeritud. Oluline on kolmas veerg.
| Kontroll | Mida see teeb | Vaikeseade, oktoober 2026 |
|---|---|---|
| Õiguste režiim | Manual küsib enne muudatusi ja käske; auto mode laseb klassifikaatormudelil kinnitada teie asemel | Auto mode on interaktiivsete sessioonide algrežiim alates v2.1.283 |
| Auto mode’i klassifikaator | Blokeerib tegevused, mida peab ohtlikuks | Auto mode’iga sees. Anthropicu märtsi 2026 numbrid: 52-st päris liigsest tegevusest jäi 17% märkamata |
| Keelu-, küsimis- ja lubamisreeglid | Blokeerivad sobivad tööriistakutsed või sunnivad enne küsima, igas režiimis | Puuduvad, kuni te need kirjutate |
| Bash sandbox | OS-i jõustatud failide ja võrgu piirangud shelli käskudele | Väljas. Ainult shell; loeb ~/.ssh, kui te seda ei keela |
| Hook’id | Teie skript jookseb enne iga tööriistakutset ja saab selle blokeerida | Puuduvad |
Checkpoint’id ja /rewind |
Võtavad tagasi Claude’i failimuudatused | Sees, aga ainult Bashiga muudetud faile ei jälgita |
Usaldusdialoog, .mcp.json kinnitus |
Küsivad enne kausta või projekti MCP serverite usaldamist | Interaktiivselt sees; -p sessioon ei näita kumbagi |
| Hallatavad seaded | Organisatsioon lukustab režiimid, reeglid ja hook’id | Ei ole kasutusel, kui teie ettevõte seda ei tee |
Selline on tee, mida üks tööriistakutse läbib. Punased sammud on need, mille värske paigaldus jätab tühjaks või välja:
- Claude pakub tööriistakutsetFaili muutmine, shelli käsk, MCP serveri kutse.
- PreToolUse hook'idTeie skript näeb kogu kutset ja saab selle blokeerida. Vaikimisi puuduvad.
- Keelu- ja küsimisreeglidSobitavad käsu nii, nagu see on kirjutatud. Vaikimisi puuduvad.
- Õiguste režiimManual küsib teilt, auto mode küsib klassifikaatorilt, bypass ei küsi kelleltki.
- SandboxOS-i piirangud failidele ja võrgule, ainult shelli käskudele. Vaikimisi väljas.
- Kutse jookseb teie kasutaja ligipääsugaPärast seda punkti aitavad ainult git ja varukoopiad.
--dangerously-skip-permissions-il on dokumentatsioonis oma rida: “Only use this mode in isolated environments like containers or VMs where Claude Code can’t cause damage.” (Kasutage seda režiimi ainult isoleeritud keskkondades nagu konteinerid või VM-id, kus Claude Code ei saa kahju tekitada.)
Keelureeglid ja hook’id hindavad mõlemad käsku tekstina, nii et teisiti kirjutatud käsk võib ikkagi läbi lipsata ja hook jookseb teie täieliku ligipääsuga. Seetõttu on need üks kiht ning git, varukoopiad ja eraldi volitused on teised.
Kuidas Claude Code’i turvaliselt seadistada
Väärtuse järgi minuti kohta:
- Tehke commit enne alustamist ja sageli. Checkpoint’id ei kata faile, mida shelli käsk muutis. Git katab.
- Hoidke tootmise volitused agendi kaustast väljas. Ühes aruandes jooksid subagendi ühekordsed skriptid
DELETE FROMigal tabelil, sest tootmise volitused olid kommenteerimata kohalikus.env-is (#64056). Arendusandmebaas, mille agent saab lõhkuda, on korras; tootmisandmebaas, millele tal on ligipääs, on intsident. - Kirjutage keelureeglid käskudele, mis hävitavad. Need kehtivad igas režiimis, ka bypassis:
{
  "permissions": {
    "deny": [
      "Bash(git reset --hard *)",
      "Bash(git push --force *)",
      "Bash(git push -f *)",
      "Bash(git checkout -- *)",
      "Bash(git clean *)",
      "Bash(terraform destroy *)",
      "Bash(drizzle-kit push --force *)",
      "Bash(prisma migrate reset *)",
      "Read(./.env)",
      "Read(./.env.*)"
    ]
  },
  "sandbox": {
    "enabled": true,
    "allowUnsandboxedCommands": false
  }
}
- Lülitage sandbox sisse (
/sandbox) ja lülitage välja sandboxita uuesti käivitamine nagu ülal. Lisagefilesystem.denyReadkaustadele~/.sshja pilve volituste kaustadele, sest sandbox loeb neid vaikimisi. - Lisage üks
PreToolUsehook sellele, mida tekstireeglid mööda lasevad. Keelureegel ei näegit -C . push --forceega Pythoni kustutust; lühike skript, mis vaatab kogu käsku, näeb. Alustage viiest käsust, mis teile kõige rohkem haiget teeksid. - Käsitlege usaldamatut sisu koodina. Avage tundmatud repod konteineris või VM-is, andke CI käivitustele piiratud tokenid ja pidage meeles, et
-psessioon ei näita usaldusdialoogi. Plugin või MCP server jookseb teie õigustega; Anthropic ütleb, et see “does not security-audit or manage any MCP server.” (ei tee ühegi MCP serveri turvaauditit ega halda ühtegi.) - Piirake pikki käivitusi. Kasutage järelevalveta töö jaoks
--max-budget-usdja jälgige subagentide arvu.
Kui agent ehitab Supabase’i peale, kehtib sama mõtteviis võtmete kohta: secret key, mida see skriptides kasutab, jätab iga poliitika vahele, nagu näitasin artiklis anon key vs service role key. Laiem nimekiri sellest, mida tehisintellektiga ehitatud rakendused valesti teevad, on artiklis vibe coding turvariskid ja kuidas agendid pikkades käivitustes ebaõnnestuvad, on artiklis multi-agent orchestration: mis läks katki 3 315 käivituses.
Mida inimesed küsivad
Kas Claude Code saab minu faile kustutada? Jah. Manual režiimis küsib see enne, aga kinnitatud käsk võib jõuda kõigeni, millele teie kasutaja ligi pääseb; automaatkinnitusega režiimides ei pruugi see küsida. 11 ülaltoodud aruannet on failide kustutamised. Git ja varukoopiad on lahendus, mis alati töötab.
Kas --dangerously-skip-permissions on turvaline? Anthropicu dokumentatsiooni järgi ainult konteineris või VM-is, kus pole midagi, mida te kaotada ei tohi. Keelureeglid ja hook’id kehtivad selles režiimis ikka; päringud mitte.
Kas auto mode on turvaline? Turvalisem kui kõige refleksiivne kinnitamine. Anthropic mõõtis 0,4% valepositiivsete määra ja ütles, et jättis oma märtsi 2026 testis märkamata 17% päris liigsetest tegevustest, ning nimetas seda “not a drop-in replacement for careful human review on high-stakes infrastructure.” (mitte hoolika inimliku ülevaatuse asendajaks kõrge panusega infrastruktuuris.)
Kas Claude Code saadab minu koodi Anthropicule treenimiseks? Kommertstingimuste (Team, Enterprise, API) all ütleb Anthropic, et ei treeni teie koodil ega promptidel, kui te sellega ei nõustu. Tarbijapakettidel on see seade, mida te kontrollite. Üksikasjad on andmekasutuse lehel.
Kas auto mode on sama mis --dangerously-skip-permissions? Ei. Anthropic ehitas auto mode’i selle lipu asendajaks: klassifikaator vaatab ikka üle shelli käsud, võrgukutsed ja subagentide käivitused ning pärast 3 keeldumist järjest või 20 kokku peatub ja annab juhtimise teile tagasi. Lipp ei vaata midagi üle.