TL;DR
Lovable ei voi siirtää Cloud-projektia omaan Supabaseesi yhdellä askeleella: palautat sen tietokantaviennin ja siirrät tiedostot, salaisuudet ja kirjautumisasetukset käsin. Toistin viennin ja palautuksen paikallisella Supabase-stackilla keksityllä sovelluksella. Tavallinen pg_restore ilmoitti 539 virhettä ja latasi silti jokaisen rivin, joten se näytti kunnossa olevalta, mutta se antoi julkiselle anon-roolille TRUNCATE-oikeuden jokaiseen tauluun, hävitti käyttäjien sessiot ja ajastetun työn ja jätti kirjautumisasetukset oletusarvoihin. Palauta rakenne migraatioistasi, sitten vain data, ja aja alla olevat tarkistukset ennen kuin vaihdat sovelluksen.
Olen Denys, full-stack- ja tekoäly-insinööri. Useimmat oppaat Lovable Cloudista lähtemiseen loppuvat, kun palautuskomento on valmis. Tämä alkaa siitä: miltä uusi projekti näyttää sen jälkeen ja mitä sinun on tarkistettava ennen kuin oikeat käyttäjät päätyvät sinne.
En ajanut tätä Lovablen palvelimilla. Rakensin pienen kuvitteellisen SaaS:n paikalliselle Supabase-stackille (CLI 2.109.1, Postgres 17.6): kolme taulua RLS:llä ja politiikoilla, view, SECURITY DEFINER -funktio, eksplisiittiset oikeudet, yksityinen bucket kahdella tiedostolla, kaksi käyttäjää, ajastettu työ, Realtime-taulu, tiukemmat kirjautumisasetukset ja yksi funktion salaisuus. Sitten vein sen Lovablen dokumentoimassa viennin muodossa ja palautin sen tuoreeseen projektiin, kahdesti.
Voiko Lovable Cloud -projektin siirtää Supabaseen yhdellä klikkauksella?
Ei, ei 6. marraskuuta 2026 tilanteessa. Lovablen dokumentaatio sanoo, ettei se “siirrä projektia toiselle backendille yhdellä askeleella”: viet tietokannan, lataat storagen tiedostot, siirrät koodin Git syncillä ja asetat autentikoinnin, salaisuudet, ympäristömuuttujat ja ulkoiset palvelut uudelleen. Supabasen oma vianmäärityssivu on samaa mieltä: Lovable Cloud -projektia ei voi siirtää Supabase-tilillesi automaattisesti. “Claim your project” -kulku, josta olet ehkä lukenut, kuuluu Supabasen alustatarjoukseen sovellusrakentajille; Lovablen dokumentaatio ei tarjoa sitä Cloud-projekteille.
Mitä viennissä on ja mitä ei?
Samasta dokumentaatiosta: vienti sisältää koko tietokannan, rakenteen ja datan, mukaan lukien käyttäjätilit ja niiden salasanatiivisteet, joten käyttäjät pitävät salasanansa. Se ei sisällä storagen tiedostoja, edge functionien koodia, salaisuuksia, kirjautumispalvelujen asetuksia eikä projektin API-avaimia. Se on pakattu PostgreSQL-arkisto komennolle pg_restore, rajoitettu enintään 15 GB:n tietokantoihin, 5 GB:n tiedostoon ja yhteen vientiin 24 tunnissa.
Testisovelluksen vienti, tehty komennolla pg_dump -Fc --compress=zstd, oli 333 KB ja sisälsi paljon enemmän kuin kolme tauluani: mukana tulivat Supabasen omat skeemat auth, storage, realtime, vault, extensions ja muut. Se tekee yksinkertaisesta palautuksesta meluisan.
Mitä tapahtui, kun palautin sen yksinkertaisesti?
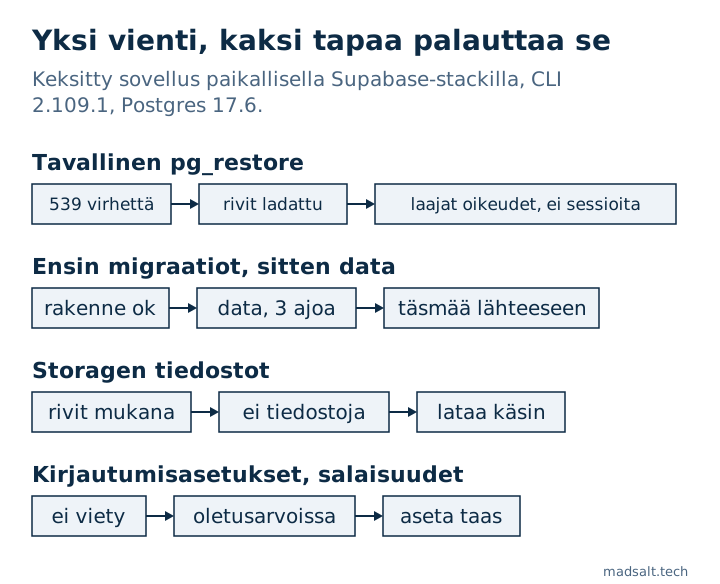
Tuoreeseen projektiin käyttäjänä postgres, ilman valitsimia: pg_restore -d <database> export.dump. Se päättyi viestiin “errors ignored on restore: 539”. Useimmat koskivat Supabasen sisäisiä skeemoja: 91 × “grant options cannot be granted back to your own grantor”, 37 × “permission denied for schema auth”, 28 × “permission denied for schema storage” ja paljon “already exists”. Helppo ohittaa, koska data oli paikallaan:
| Mikä | Lähdesovellus | Tavallisen palautuksen jälkeen |
|---|---|---|
| Rivejä tauluissa companies / profiles / orders | 2 / 2 / 5 | 2 / 2 / 5 |
| Käyttäjät salasanatiivisteineen | 2 | 2, ja vanha salasana kirjautuu yhä sisään |
| Taulut RLS päällä, politiikat | 3 päällä, 6 politiikkaa | 3 päällä, 6 politiikkaa |
View security_invoker, funktion asetukset |
asetettu | ennallaan |
Roolin anon oikeudet |
ei mitään | TRUNCATE, REFERENCES, TRIGGER kaikissa tauluissa ja viewssä |
Roolin authenticated lisäoikeudet |
ei muita kuin select, insert, update | TRUNCATE, REFERENCES, TRIGGER |
| Sessiot, identiteetit, refresh tokenit | 2 / 2 / 2 | 0 / 0 / 0 |
| Ajastettu työ | 1 | 0 |
| Tiedostot bucketissa | 2, molemmat latautuvat | 2 riviä, lataus epäonnistuu HTTP 500:lla |
Kolme näistä riveistä merkitsee enemmän kuin virheiden määrä:
- Oikeudet laajenivat. Lähdesovellus oli poistanut roolilta
anonkaiken ja antanut roolilleauthenticatedvain sen, mitä politiikat tarvitsevat. Palautettu projekti antoi kummallekin roolille TRUNCATE-, REFERENCES- ja TRIGGER-oikeuden jokaiseen tauluun. Sikäli kuin ymmärrän, ne tulivat uuden projektin oletusoikeuksista, ja viennin omat grant-lauseet olivat niiden 539 virheen joukossa, joten mikään ei ottanut niitä pois. RLS ei kata TRUNCATEa. En testannut, voisiko kukaan käyttää sitä Data API:n kautta, mutta mikään asiakasrooli ei sitä tarvitse, ja juuri sen Lovable-tietoturvalistani tarkistus 6 poistaa. - Kaikki on kirjattu ulos. Session, identiteetin ja refresh tokenin rivit epäonnistuivat vierasavaimiin, joten vanhan projektin myöntämä access token sai HTTP 403
session_not_found. Käyttäjät voivat kirjautua uudelleen vanhalla salasanallaan, mikä toimi omassa ajossani; Lovablen dokumentaatio varoittaa uloskirjautumisesta myös. Google- tai GitHub-kirjautuminen on avoin kysymys:identities-taulu yhdistää tällaisen kirjautumisen olemassa olevaan käyttäjään, ja se palasi tyhjänä. - Tiedostot ovat rivejä ilman tiedostoja.
storage.objectskuvaa jokaisen tiedoston, ja rivit tulivat mukaan, mutta itse tiedostot eivät ole viennissä. Paikallisella stackillani lataus epäonnistui HTTP 500:lla. Testasin vain paikallista storage-backendiä, joten kokeile latausta itse uudessa hostatussa projektissa ja odota sen epäonnistuvan, kunnes olet ladannut tiedostot.
Mikä palautus toimi?
Polku, johon Lovablen opas osoittaa: ensin rakenne, sitten data. Toisessa tuoreessa projektissa:
- Rakenne migraatioistasi. Ajoin skeemani SQL:n, joka vastaa
supabase/migrations-kansiota, jonka Lovable synkronoi GitHubiin. Se meni puhtaasti läpi, oikeudet, politiikat, view ja funktio täsmälleen kuten lähteessä. - Vain data viennistä.
pg_restore --data-only -d <database> export.dumppäättyi 17 virheeseen. Useimmat olivat taas Supabasen sisäisiä tauluja, jotka uudessa projektissa jo olivat. Viisi ei ollut:identities,sessions,refresh_tokens,mfa_amr_claimsjaone_time_tokensepäonnistuivat vierasavaimiin, esimerkiksiKey (user_id)=(…) is not present in table "users", koska vain datan palautus latasi ne ennen niiden vanhempirivejä. - Epäonnistuneet taulut uudelleen, vanhemmat ensin.
auth.identities- jaauth.sessions-taulujen palautus erikseen latasi ne; kolmas ajo tauluillaauth.refresh_tokensjaauth.mfa_amr_claimspäättyi poistumiskoodiin 0. - Ajastettu työ käsin.
cron-datan palautus evättiin (“permission denied for table job”), joten loin työn uudelleen komennollacron.schedule. Sen ajohistoria ei tule mukana.
Ajoin nämä paikallisen tietokannan kontin sisällä; hostattua projektia vasten $NEW_DB_URL on yhteysmerkkijono uuden projektin Connect-ikkunasta.
pg_restore --data-only -d "$NEW_DB_URL" export.dump
pg_restore --data-only -d "$NEW_DB_URL" -n auth -t identities -t sessions export.dump
pg_restore --data-only -d "$NEW_DB_URL" -n auth -t refresh_tokens -t mfa_amr_claims export.dump
Sen jälkeen jokainen alla oleva tarkistus täsmäsi lähteeseen: ei yhtään RLS:ttä taulua, 4 public- ja 2 storage-politiikkaa, samat oikeudet taulu taululta, view yhä security_invoker, funktio yhä SECURITY DEFINER tyhjällä search_pathilla, tilauksen id-sekvenssi oikeassa arvossa sekä 2 sessiota, 2 identiteettiä ja 2 refresh tokenia.
Yhtä asiaa ajoni ei voinut näyttää: 30. toukokuuta 2026 jälkeen luotu uusi Supabase-projekti ei enää anna uusia tauluja Data API:lle automaattisesti. Jos migraatiosi luovat tauluja ilman GRANT-lausetta, sovellus saa uudessa projektissa virheen 42501, vaikka se toimi Lovable Cloudissa. 30. lokakuuta tehty oikeusmuutos selittää virheen ja korjauksen.
Mikä palasi oletusarvoihinsa?
Viennissä ei ole projektin asetuksia. Kummallakin polulla:
| Asetus | Lähdesovellus | Uusi projekti |
|---|---|---|
| Site URL | sovelluksen osoite | oletus |
| Allowed redirect URLs | sovelluksen callback | oletus |
| Sähköpostivahvistus | päällä | pois |
| Salasanan vähimmäispituus | 10 | 6, 7 merkin salasana hyväksyttiin |
| Funktion salaisuus | asetettu | puuttuu |
Sähköpostivahvistuksen poissaolo ja lyhyempi vähimmäissalasana ovat hiljaisia heikennyksiä: mikään ei hajoa, rekisteröityminen vain heikkenee. Aseta ne uudelleen kohdassa Authentication ennen vaihtoa, yhdessä jokaisen kirjautumispalvelun ja sen uudelleenohjaus-URL:n kanssa palvelun konsolissa.
Mitä tarkistaa ennen vaihtoa?
Aja nämä uudessa projektissa ja samat kyselyt vanhassa Lovablen SQL editorissa (More → Database → Manage) ja vertaa.
- Rivimäärät pääasiallisissa tauluissasi sekä
select count(*) from auth.users;. - RLS ja politiikat. Taulut, joissa RLS on pois:
select relname from pg_class c join pg_namespace n on n.oid = c.relnamespace where n.nspname = 'public' and c.relkind = 'r' and not c.relrowsecurity;jaselect count(*) from pg_policies;molemmin puolin. - Oikeudet, taulu taululta:
select grantee, table_name, string_agg(privilege_type, ', ' order by privilege_type)
from information_schema.role_table_grants
where table_schema = 'public' and grantee in ('anon', 'authenticated')
group by grantee, table_name
order by table_name, grantee;
- Auth-data.
select count(*) from auth.identities;täytyy vastata vanhaa projektia, jos kukaan kirjautuu Googlella, GitHubilla tai vastaavalla. - Ajastetut työt.
select jobname, schedule from cron.job; - Tiedostot. Lataa sovelluksen kautta yksi tiedosto bucketia kohti, kirjautuneena sen omistajana.
- Kirjautuminen. Kirjaudu testikäyttäjänä vanhalla salasanalla, rekisteröi sitten uusi käyttäjä ja tarkista, että vahvistussähköposti ja salasanasääntö toimivat kuten ennen.
- Salaisuudet ja funktiot. Jokainen salaisuus, jota edge functionisi lukevat, on asetettu ja jokainen funktio on otettu käyttöön.
Kun projekti on omalla Supabase-tililläsi, ilmainen Supabase tietoturvatarkistus voi yhdistää siihen ja ajaa konfiguraatiotarkistukset yhdellä kertaa. Kahden käyttäjän testi ja tiedostot jäävät käsityöksi.
Mitä siirto vielä vaatii käsin?
- Storagen tiedostot. Lataa jokainen bucket Lovablessa kohdasta More → Storage ja lataa tiedostot samannimisiin bucketeihin, jotta
storage.objects-polut osoittavat oikeisiin tiedostoihin. - Salaisuudet. Niitä ei viety, joten kopioi jokainen Lovablen Secretsistä uuden projektin edge function -salaisuuksiin.
- Edge functionit. Ota ne käyttöön repositoriosi
supabase/functions-kansiosta. - Kirjautumispalvelut ja uudelleenohjaus-URL:t, Supabasessa ja jokaisen palvelun konsolissa.
- Sovelluksen yhteys. Osoita se uuden projektin URL-osoitteeseen ja julkiseen avaimeen ja pidä vanha backend käynnissä, kunnes uusi on läpäissyt kaikki yllä olevat tarkistukset.
Jos sovelluksesi sisältää asiakkaiden dataa, tee tietoturvatarkistukset uudessa projektissa ennen vaihtoa, ei sen jälkeen: siirto on hetki, jolloin oikeudet ja politiikat ajautuvat, kuten tavallinen palautus osoitti. Koko lista on Lovable-sovelluksen tietoturvalistassani.
Vastaava tapaukseni
Yritys, jolle rakensin, maksoi tuhansia dollareita kuukaudessa suuryritysten asiakirjatuotteesta. Sen oma alusta maksaa nyt satoja kuukaudessa, ja siinä on roolit asiakirjoille, lomakkeille, raporteille ja asiakasportaalille sekä vain ne ominaisuudet, joita tiimi käyttää. Katso rakennusalan asiakirja-alustan tapaus.
Siirrytkö pois Lovable Cloudista? Kirjoita minulle, niin selvitämme siirron ennen kuin mikään menee rikki.
Siirrytkö pois Lovable Cloudista?
Kerro, mitä sinulla on nyt ja mitä tarvitset. Vastaan vaihtoehdolla, jonka itse valitsisin.
Kirjoita minulle