TL;DR
En tilgangssjekk i en SECURITY DEFINER-funksjon lød if not (has_perm or created_by = me or assignee_id = me) then raise. I juni 2026 manglet alle 3683 oppgaver i appen både oppretter og ansvarlig. false OR NULL OR NULL er NULL, NOT NULL er fortsatt NULL, og IF hopper over kroppen sin når betingelsen er NULL. Derfor ble feilen aldri kastet, og enhver innlogget bruker kunne klone oppgaver. Løsningen er coalesce(..., false) rundt hele betingelsen.
Dette skjedde i timeregistreringssystemet for revisjonsselskapet, i funksjonen bak “klon oppgave”.
Hvordan så sjekken ut?
if not ( has_perm('tasks', 'create')
         or v_task.created_by = auth.uid()
         or v_task.assignee_id = auth.uid() ) then
  raise exception 'forbidden';
end if;
Den leses som “avvis med mindre du kan opprette oppgaver, har laget denne eller eier den”. De 3683 oppgavene var seedet automatisk, så created_by og assignee_id var NULL på hver eneste en. For en rolle med alle tilganger slått av ble betingelsen NOT (false OR NULL OR NULL), altså NULL, og raise ble aldri kjørt.
Hvorfor er samme betingelse trygg i RLS?
Row level security behandler alt som ikke er true som et avslag, så NULL betyr nei. Et PL/pgSQL-IF behandler alt som ikke er true som “hopp over kroppen”, og her var kroppen selve avslaget. PostgreSQL-dokumentasjonen sier begge halvdelene, for row security og for IF; sammen gjør de samme uttrykk til et avslag ett sted og en tillatelse et annet.
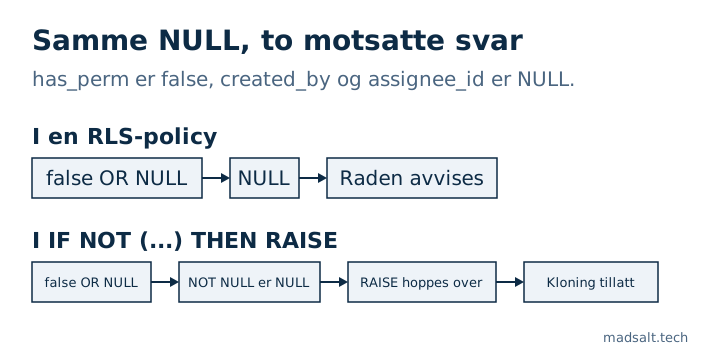
En SECURITY DEFINER-funksjon kjører dessuten utenom RLS, så dens egen sjekk er den eneste som gjelder. Én NULL-gren er nok: de andre grenene kan alle være false.
Hva løste det?
Pakk inn hele betingelsen slik at NULL blir et avslag, og behandle kloning som å opprette en oppgave, ikke som å redigere kilden:
if not coalesce((select has_perm('tasks', 'create')), false) then
  raise exception 'forbidden' using errcode = '42501';
end if;
Skjedde det igjen?
Ja, omtrent tre måneder senere, i tre funksjoner til: å arkivere en oppgave, å endre typen og å sjekke om tid kan registreres på den. Å lese SQL-koden fanget dem ikke. Beviset rolle for rolle for RLS gjorde det, fordi det slår av hver tilgang og sjekker at handlingen avvises.
Hvordan søker du gjennom koden?
grep 'if not (' finner syntaksen, ikke feilen. Dette fungerte:
- Dump hver funksjonskropp med
pg_get_functiondefi én spørring. - Fjern i hver
if not (...) thenogif a <> b thencoalesce(...),exists(...)og(select ...). En nakenor-kjede eller sammenligning over en kolonne som kan være null, er en kandidat. - Match også
if not <variable> thenog følg hvor variabelen settes._ok := has_perm(...) or created_by = me;skjuler samme feil på to linjer. - Kall hver hjelpefunksjon som brukes som
if not helper(...)på tre måter i en transaksjon som rulles tilbake: en ukjent id, etNULL-argument og en ekte bruker der den forventede raden mangler. En hjelpefunksjon som returnererNULLi noen av tilfellene, trenger encoalesceved kallet eller inni.
I den appen sjekket gjennomgangen 14 hjelpefunksjoner, og alle var allerede trygge. Feilen var begrenset til klonfunksjonen og de tre som ble funnet senere. Et beslektet multi-tenant-hull: hva RLS overser for en bruker i to organisasjoner. Appen var et revisjonsselskaps timeregistrering; de andre stille feilene står i timeregistrering for revisjonsselskap. Supabase sikkerhetssjekk lister SECURITY DEFINER-funksjoner blant sine 46 regler, men kan ikke se om en IF inni en av dem feiler åpent, så denne gjennomgangen er fortsatt manuell.